CLAIRE, Attack Path, přehled AI, firewall pro macOS, servisní API klíče a další změny. Podrobný přehled pro bezpečnostní analytiky a správce.
Bitdefender přidal nové funkce do GravityZone, sjednocené kyberbezpečnostní platformy pro prevenci, ochranu, detekci a reakci v organizacích všech velikostí. V souladu s vícevrstvou bezpečnostní strategií mají usnadnit práci analytikům, správcům i uživatelům.
Novinky pro bezpečnostní analytiky
Útočníci stále více splývají s legitimní činností. Analytici proto potřebují odhalovat známky sofistikovaných útoků a zviditelňovat skryté chování. Následující funkce rozšiřují možnosti detekce, vyšetřování a reakce.
Vylepšení asistenta CLAIRE AI v předběžném přístupu
Když analytik otevře incident a rozhoduje o omezení jeho dopadu, asistent nově vychází z kontextu stránky místo prázdného zadání. CLAIRE, dříve GravityZone AI Assistant, je konverzační asistent v Control Center. Pomocí velkých jazykových modelů pracuje s dokumentací Bitdefender Support Center a daty prostředí GravityZone, odpovídá na otázky, doporučuje postupy a zahajuje vybrané reakční kroky.
CLAIRE je dostupná v řízeném Early Access Programu, EAP. V navigaci má vlastní položku se stránkami Chat a Advisor briefing.
Na stránkách Incidents, Network a Policies se nový chat otevírá s návrhy zadání odpovídajícími dané stránce. Podpora se rozšiřuje i do dalších částí rozhraní. Během rozhovoru CLAIRE navrhuje navazující otázky. Při požadavku na izolaci zařízení incidentu připraví seznam ke kontrole. Izolace proběhne až po jeho úpravě analytikem a kliknutí na Isolate. Mimo incidenty nabízí Advisor briefing proaktivní doporučení ke stavu zabezpečení. Detail vysvětluje důvod výběru problému, hlavní zasažené položky a možnosti nápravy.
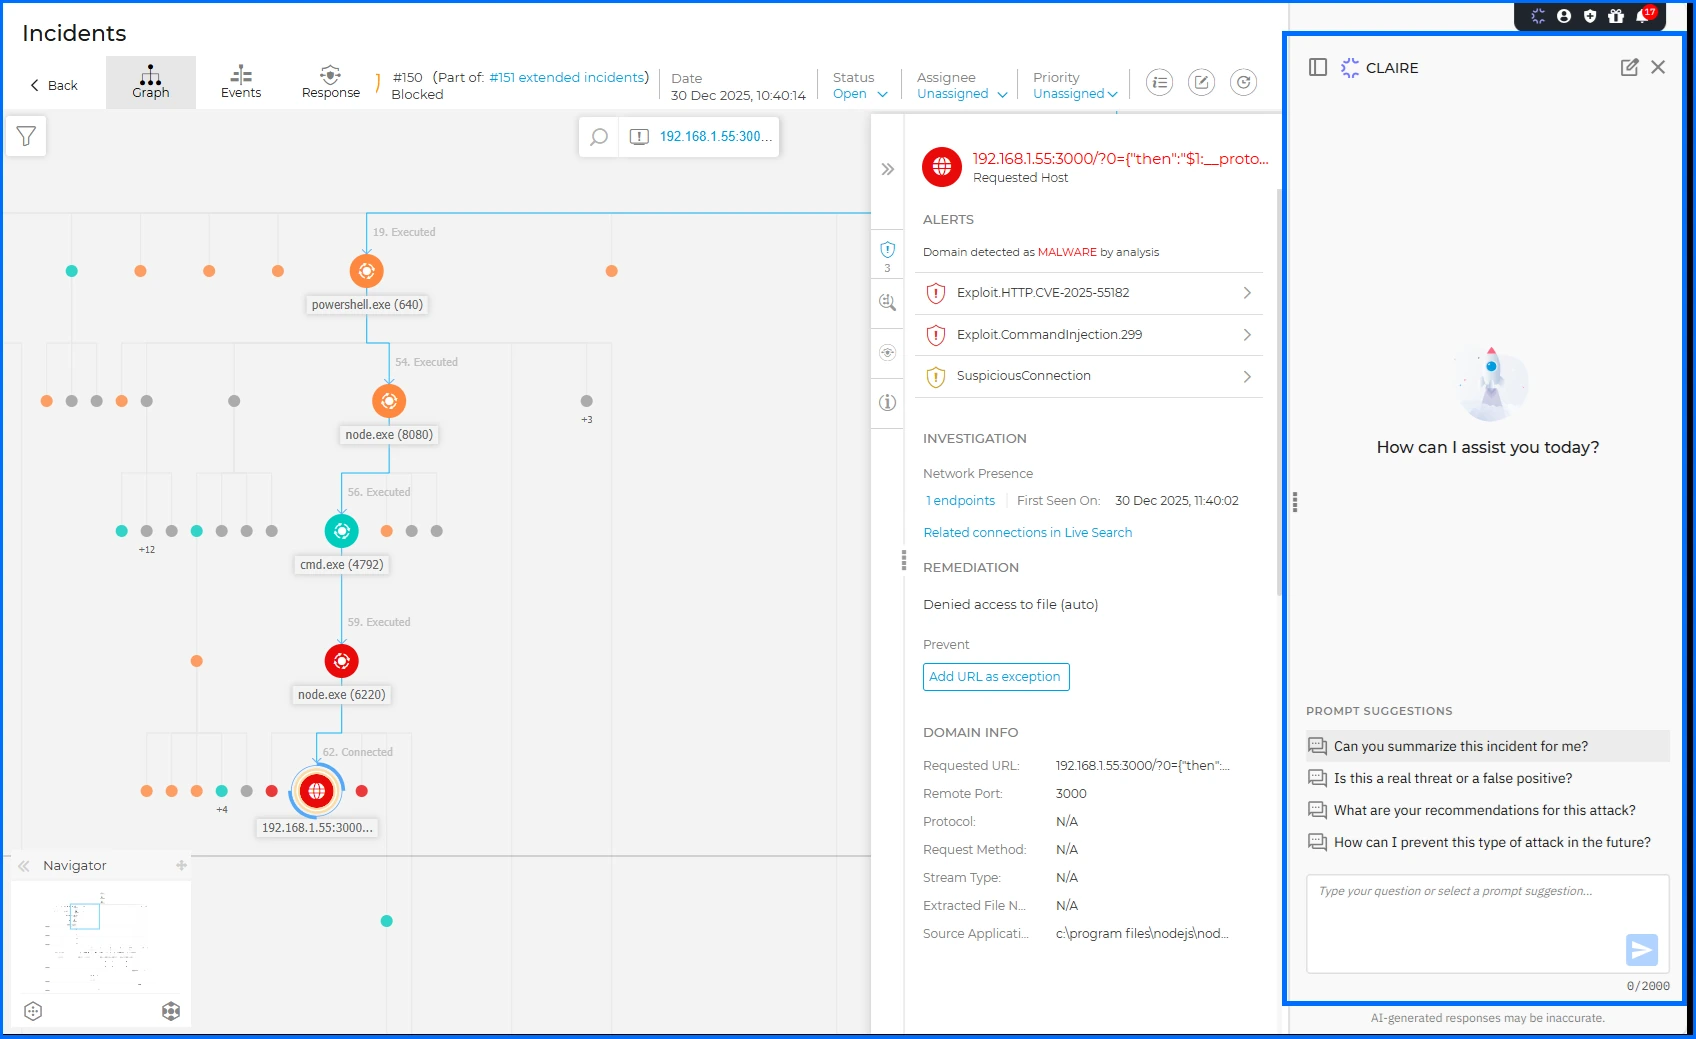
Chat má také tlačítko Stop pro zrušení zadání před vygenerováním odpovědi. Po dosažení limitu využití se zobrazí zpráva. Všechny konverzace nyní podléhají třicetidennímu uchovávání.
Attack Path v GravityZone Exposure Management
Útočník málokdy dosáhne kritického aktiva jediným krokem. Řetězí chybnou konfiguraci jednoho prostředku s odhaleným účtem či zranitelností dalšího. Attack Path je součástí nové licence GravityZone Exposure Management. Propojuje rizika koncových zařízení, data Cloud Security Posture Management, CSPM, a záznamy aktiv External Attack Surface Management, EASM, pro určení nejpravděpodobnějších cest k napadení.
Risk Management > Attack Path ukazuje u každé cesty graf a seznam aktiv s potenciálními vstupy, zneužitelnými zranitelnostmi a chybnými konfiguracemi. Graf může zvýraznit nejkratší cestu k cíli a místo, kde jediná oprava přeruší největší část řetězce. Public exposure a Critical asset se zobrazují v grafu i tabulce. Má-li aktivum také záznam v Risk Management, jeho detail obsahuje tlačítko k odpovídající položce Risk Management > Resources nebo Risk Management > Accounts.
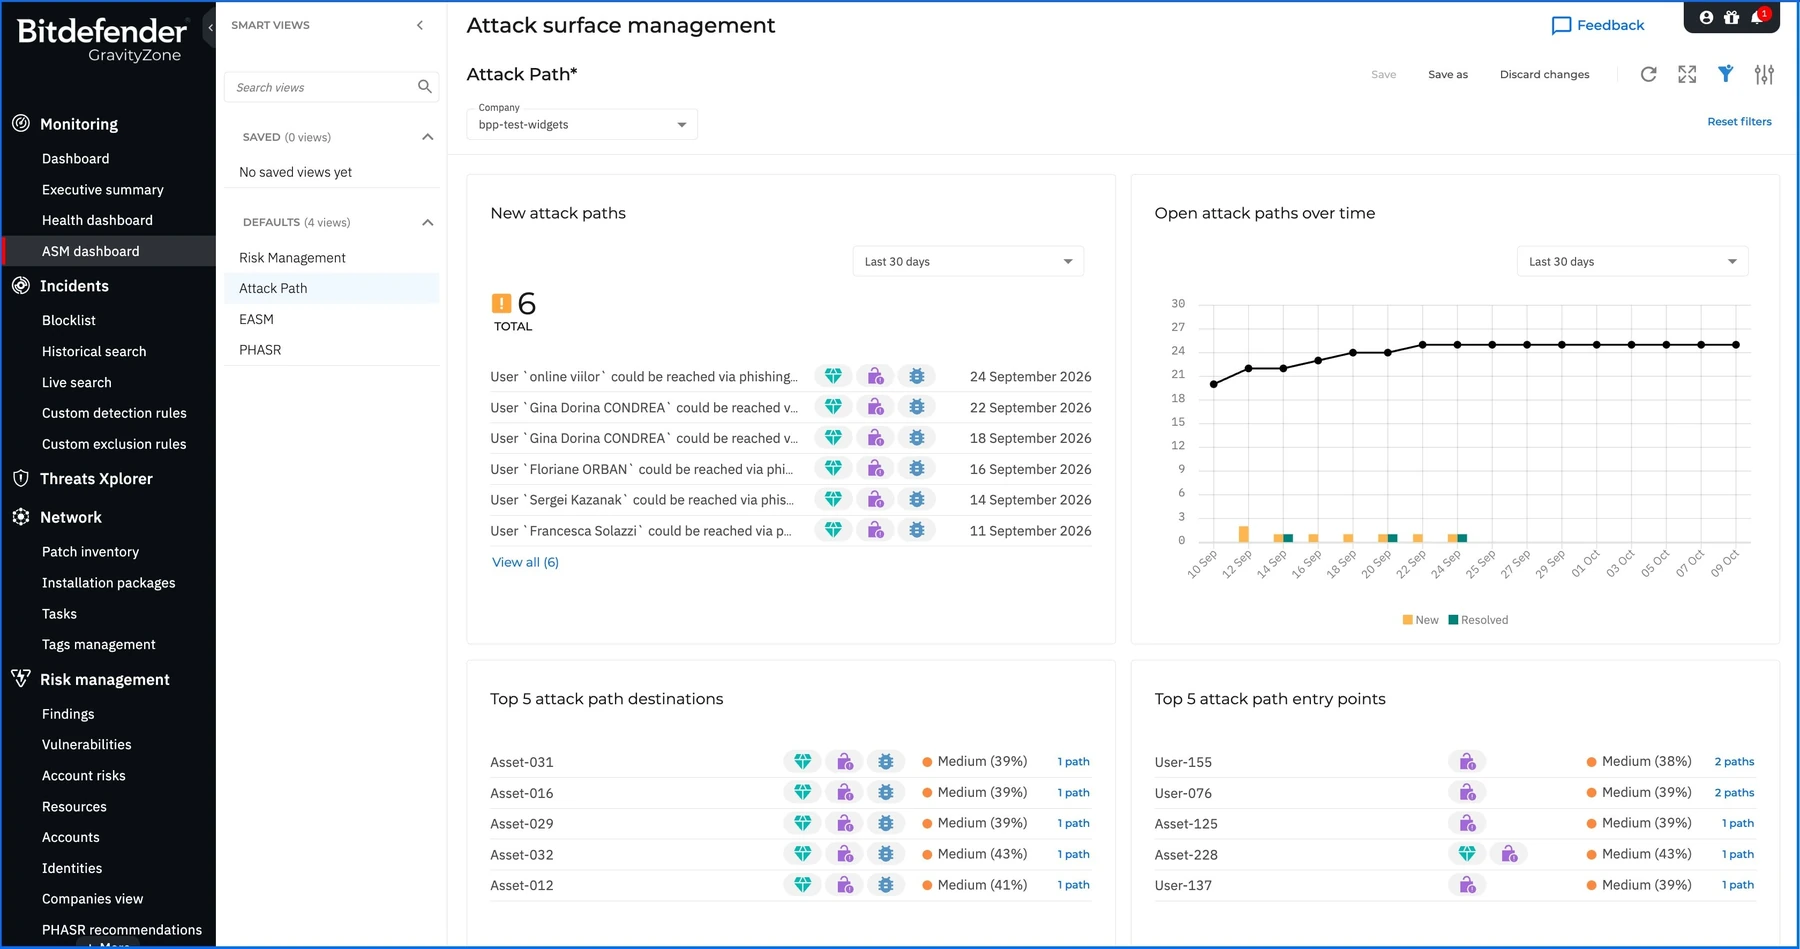
Monitoring > ASM Dashboard přidává čtyři widgety sledující útočné cesty:
- New attack paths: nově vytvořené cesty za posledních 24 hodin, sedm či třicet dní.
- Open attack paths over time: nové a vyřešené cesty s trendovou čarou za posledních sedm, třicet či devadesát dní.
- Top 5 attack path destinations: pět nejčastějších cílových aktiv.
- Top 5 attack path entry points: pět nejčastějších vstupních aktiv.
Podrobný článek o Attack Path na TechZone je odkazován v originálu.
Vylepšení AI Visibility and Control
Nespravované AI nástroje na stanicích jsou běžnou součástí útočné plochy. Jejich riziko je třeba hodnotit společně s ostatními údaji. AI Visibility and Control, AIVC, zjišťuje nainstalovaný a běžící AI software na spravovaných zařízeních a přiřazuje nálezům skóre rizika. Verze rozšiřuje tato data do ASM Dashboard, AI Services a Risk Management > Resources.
Monitoring > ASM Dashboard obsahuje samostatný přehled AI Visibility and Control s používáním AI a riziky napříč organizací. Widgety ukazují celkové AI riziko, porovnání kategorií, dotčené uživatele a zařízení, rozdělení nálezů a objevené služby. Přidat je lze i do vlastních přehledů dashboardu.
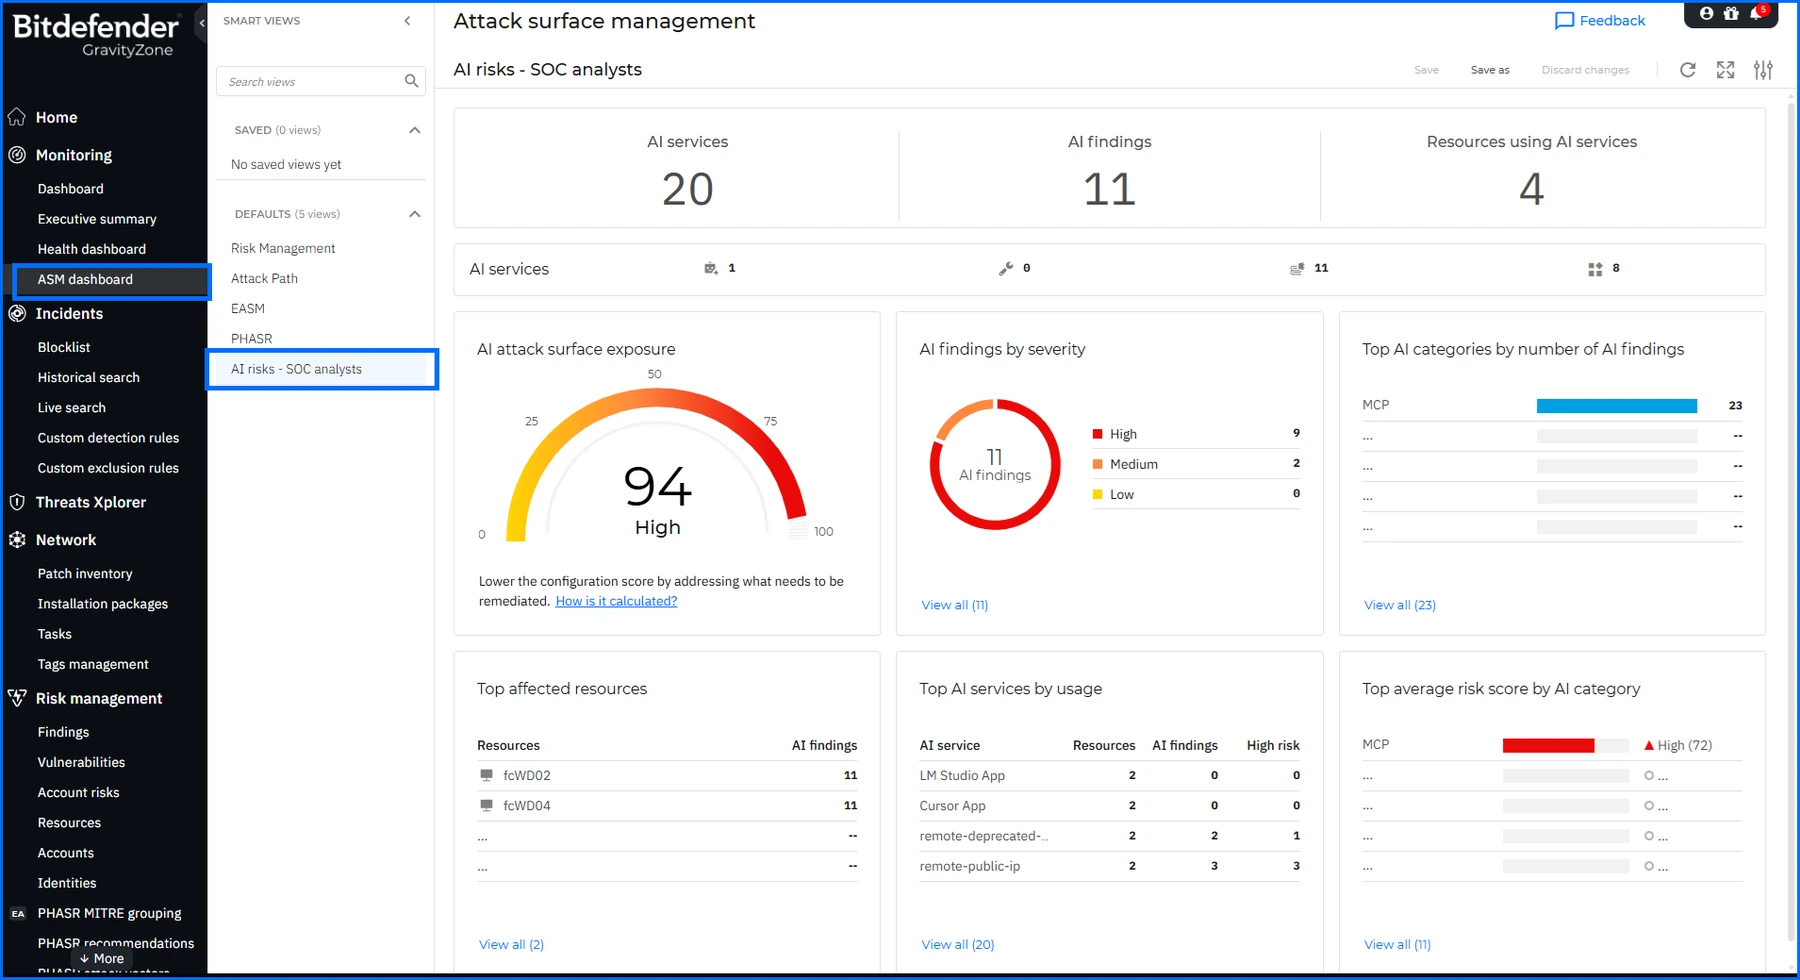
V AI Visibility and Control > AI Services nyní každá služba ukazuje přidružený nález či počet nálezů v tabulce i detailu. Odtud lze přejít do AI Findings pro vyšetření. AI nálezy se zobrazují také v Risk Management > Resources vedle ostatních rizik zařízení. Analytik může přecházet mezi prostředkem, jeho nálezy a souvisejícími službami.
Podrobnosti o AIVC nabízejí odborné webináře odkazované v původním článku.
Vylepšení EASM
External Attack Surface Management vytváří pohled útočníka na internetově dostupné prostředí. Nová verze podrobněji klasifikuje podobné domény a propojuje objevené veřejné IP se spravovanými servery.
Domény podezřelé z napodobování značky nyní určují použitou techniku typosquattingu: překlepy, jiné doménové koncovky či záměny vizuálně podobných nebo na klávesnici blízkých znaků. EASM také zvýrazňuje veřejné IP používané servery s Bitdefender Endpoint Security Tools, BEST, pro externí komunikaci a ukazuje servery spojené s každou adresou. Analytik tak určí adresy pro EASM sken. Attack Path získá další kontext možných vstupů do sítě.
Podrobnosti o EASM nabízejí odborné webináře odkazované v originálu.
Vylepšení EDR a XDR
GravityZone Endpoint Detection and Response a Extended Detection and Response umožňují detekci, vyšetřování a reakci na spravovaných zařízeních a propojených senzorech. Surová telemetrie podporuje historické dotazy i analýzu incidentů. Verze mění organizaci a sdílení vyhledávání a doplňuje údaje incidentů i upozornění.
Vyhledávání a vyšetřování
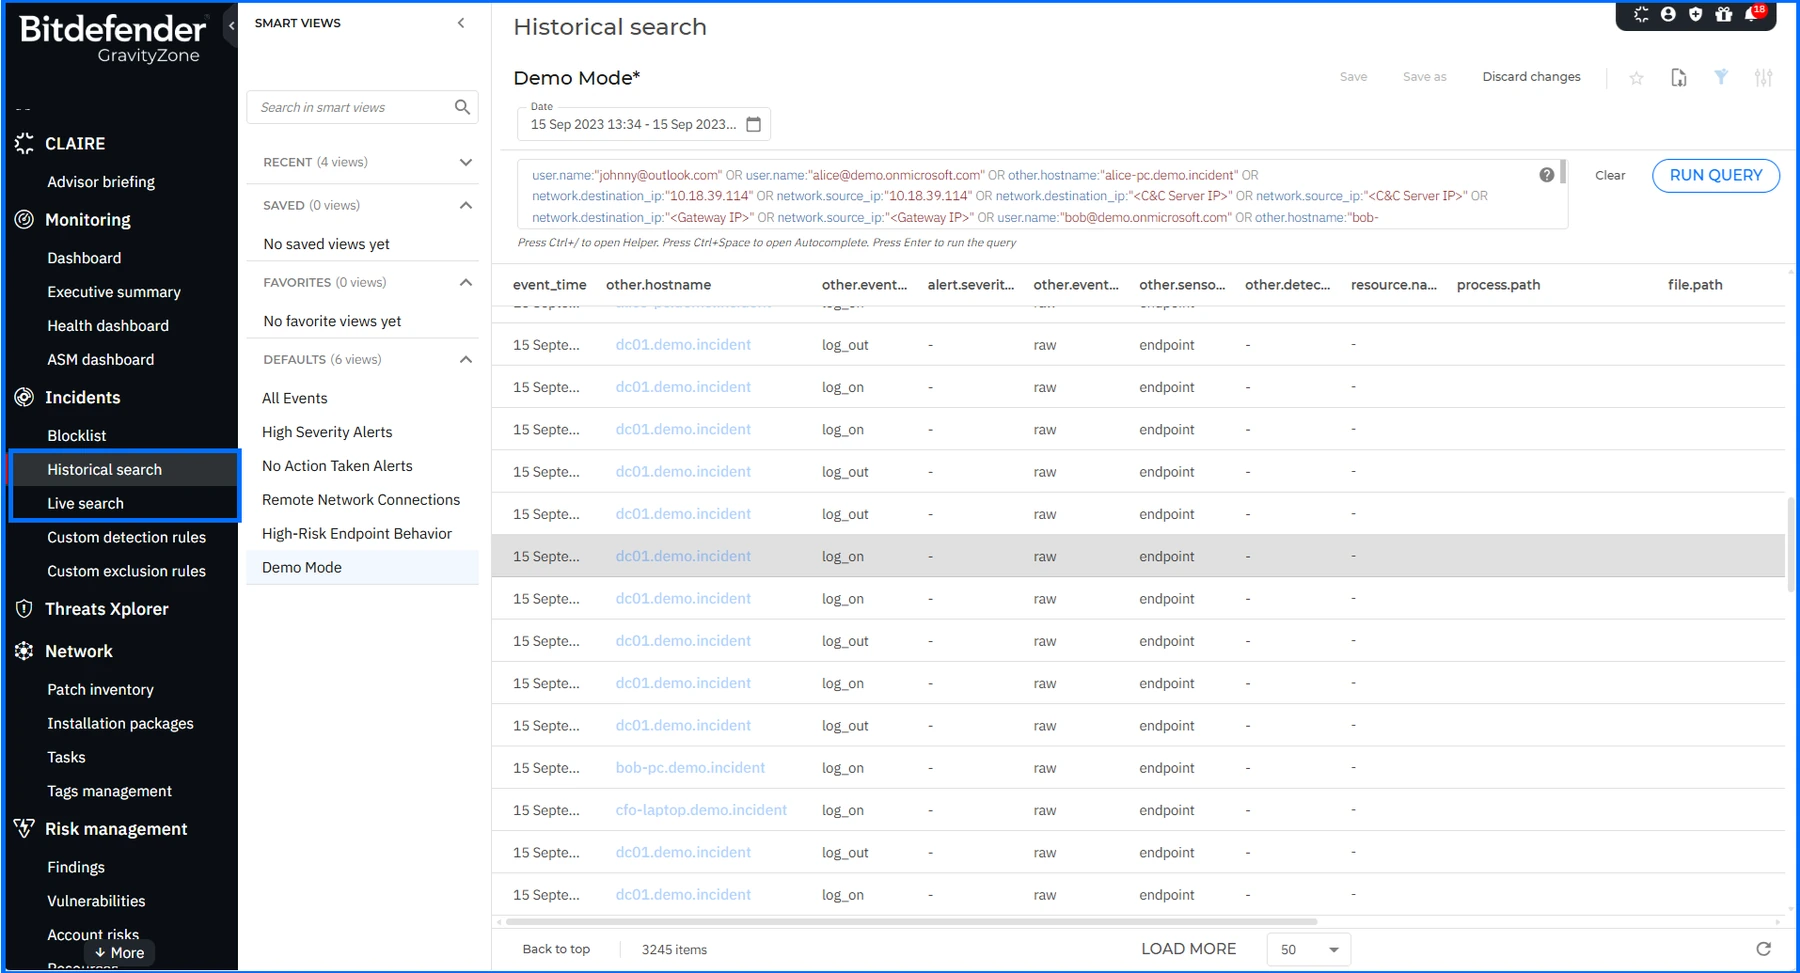
- Samostatné položky nabídky: Historical search a Live search jsou nyní oddělené v levém menu Control Center.
- Sdílené smart views: přehledy z Live search lze sdílet v organizaci jen pro čtení nebo s právem úprav. Company Administrators mohou každý sdílený přehled upravit, smazat, přejmenovat nebo povolit jeho úpravy bez ohledu na autora a práva. Ostatní mohou mazat, přejmenovávat a povolovat úpravy pouze vlastních přehledů; upravovat mohou své nebo ty s uděleným oprávněním. Sdílené přehledy mají samostatnou sekci Queries. Banner ukazuje práva, autora, čas poslední změny a jejího původce. Vytvoření, úpravy a mazání se logují v User activity v oblasti Live search.
- Hledání podle FQDN: Historical search podporuje dotazování a filtrování surových událostí a alertů podle plných doménových jmen hlášených zařízeními. Pole fqdn je v nápovědě editoru pod Other. other.fqdn lze přidat jako sloupec výsledků a zobrazit v detailu události.
Incidenty a upozornění
- Entity type: nový filtr v More filters na Incidents omezuje incidenty podle typů obsažených entit. Umožňuje více voleb a nabídka vychází z typů ve vašich incidentech.
- Self Protect: upozornění modulu Tamper Protection u Endpoint incidentů nyní uvádějí Self Protect v Detected By.
- Taktiky MITRE ATT&CK: detaily XDR a EDR nově podporují Resource Development, Stealth, Defense Impairment a Reconnaissance. Dřívější Defense Evasion se může podle kontextu změnit na Stealth nebo Defense Impairment.
- Časové značky se sekundami: Incidents a Historical search uvádějí vedle hodin a minut i sekundy.
Nové taktiky a přesnější čas analytikovi pomáhají rekonstruovat průnik. Pokud útočník v jedné minutě vypne službu a smaže logy, lze kroky přesně seřadit a přiřadit k Defense Impairment či Stealth.
Další informace o detekci a reakci EDR/XDR nabízejí webináře odkazované v originálu.
Novinky pro správce
Správci řeší mnoho úkolů současně a ocení nástroje usnadňující každodenní práci. Následující změny zjednodušují správu prevence, ochrany a detekce v bezpečnostní architektuře s více vrstvami obrany.
Vylepšení Extended Email Security
Bitdefender Extended Email Security, EES, nabízí nasazení Gateway, přes API nebo Unified pro obranu proti cílenému spear-phishingu, napodobování značek a podvodům v dodavatelském řetězci. Verze přidává pravidla proti úniku odchozích dat, přístup ke konzolím pro distributory a potvrzení přihlášení přes poskytovatele identity.
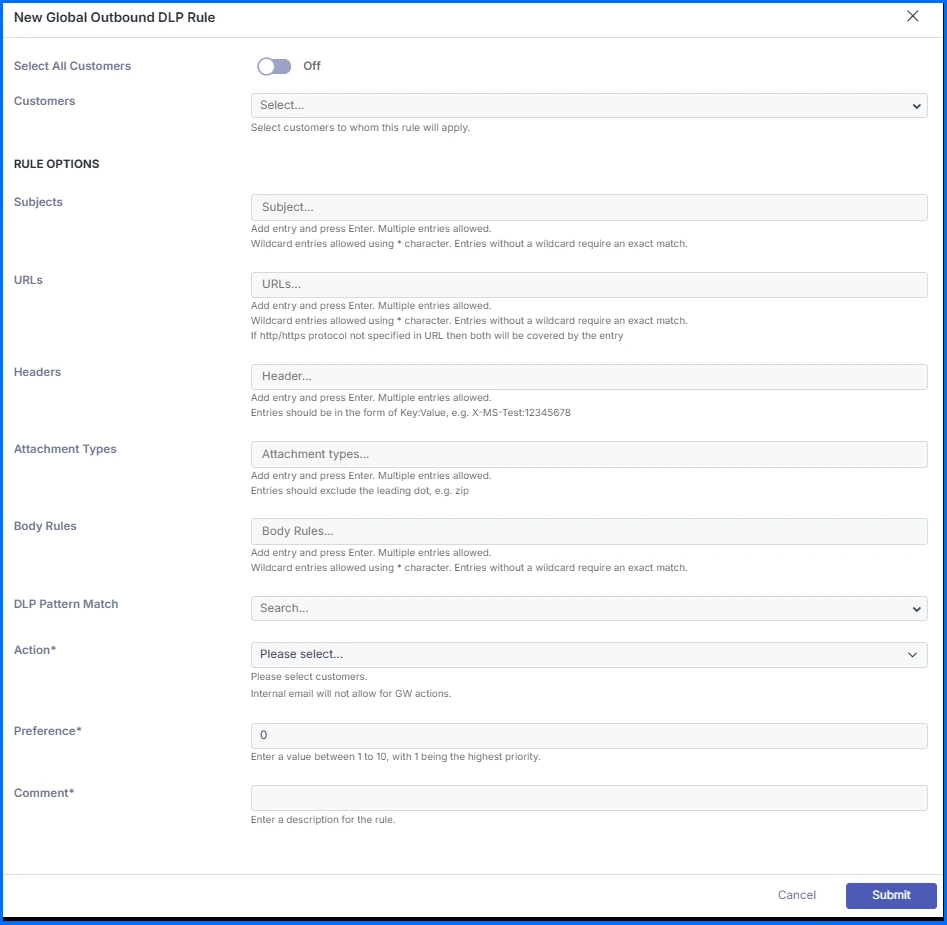
DLP pravidla nyní kontrolují i odchozí poštu v modelech Gateway a Unified vyžadujících Outbound Smarthost. Prověřují předmět, hlavičky, tělo, typy příloh, URL a vzorce citlivých dat včetně karet, IBAN a amerických SSN. Odpovídající zprávy lze dát do Quarantine nebo odstranit pomocí Delete. Pravidla lze vynucovat globálně či pro určité zákazníky, domény a uživatele.
Distributoři a partneři vyšší úrovně mohou ze sekce EES otevírat konzole spravovaných podřízených partnerů i napříč vnořenou hierarchií bez aktivace EES ve vlastní firmě. Viditelnost se řídí nastavením Your Bitdefender partner can assist you with security management. Možné činnosti určuje oprávnění EES v přístupné organizaci. Podrobný článek TechZone je odkazován v originálu.
Uživatelé přihlášení údaji GravityZone navíc při otevření konzole EES potvrzují automatický přechod na poskytovatele identity GravityZone, IdP.
Podrobnosti o EES nabízejí webináře odkazované v originálu.
Jednotné přihlášení do Security Data Lake
Týmy používající Security Data Lake vedle GravityZone se mohou do obou služeb přihlásit stejnými firemními údaji. Řešení kombinuje SIEM, škálovatelné datové úložiště a pokročilou analytiku. Shromažďuje a propojuje data z více zdrojů pro aktivní vyhledávání hrozeb.
Security Data Lake nově podporuje single sign-on, SSO, přes GravityZone IdP Proxy a firemního poskytovatele identity. IdP Proxy využívá SAML 2.0 a System for Cross-domain Identity Management, SCIM, ke správě a ověřování identit napříč ekosystémem GravityZone.
Přihlášení do Data Lake tak obsluhuje stávající identitní infrastruktura stejně jako u ostatních připojených služeb GravityZone.
Vylepšení Network
Inventář Network sjednocuje přehled koncových zařízení, kontejnerů a síťových prostředků. Verze přidává dva síťové identifikátory a upravuje jeden filtr:
- Public IP: nový sloupec a filtr ukazují veřejnou adresu odděleně od dosavadního IP s místní adresou. Filtr podporuje starts with a contains, tedy hledání i podle části adresy. Zařízení importovaná přes Active Directory, Microsoft Entra ID, VMware vCenter nebo AWS veřejnou IP nezobrazují.
- MAC addresses: sloupec a filtr se stejnými textovými volbami. Více rozhraní se zobrazí v jedné buňce a filtr hledá kteroukoli z adres.
- Golden Image: volba ve filtru Role je dostupná pouze při aktivované funkci v organizaci.
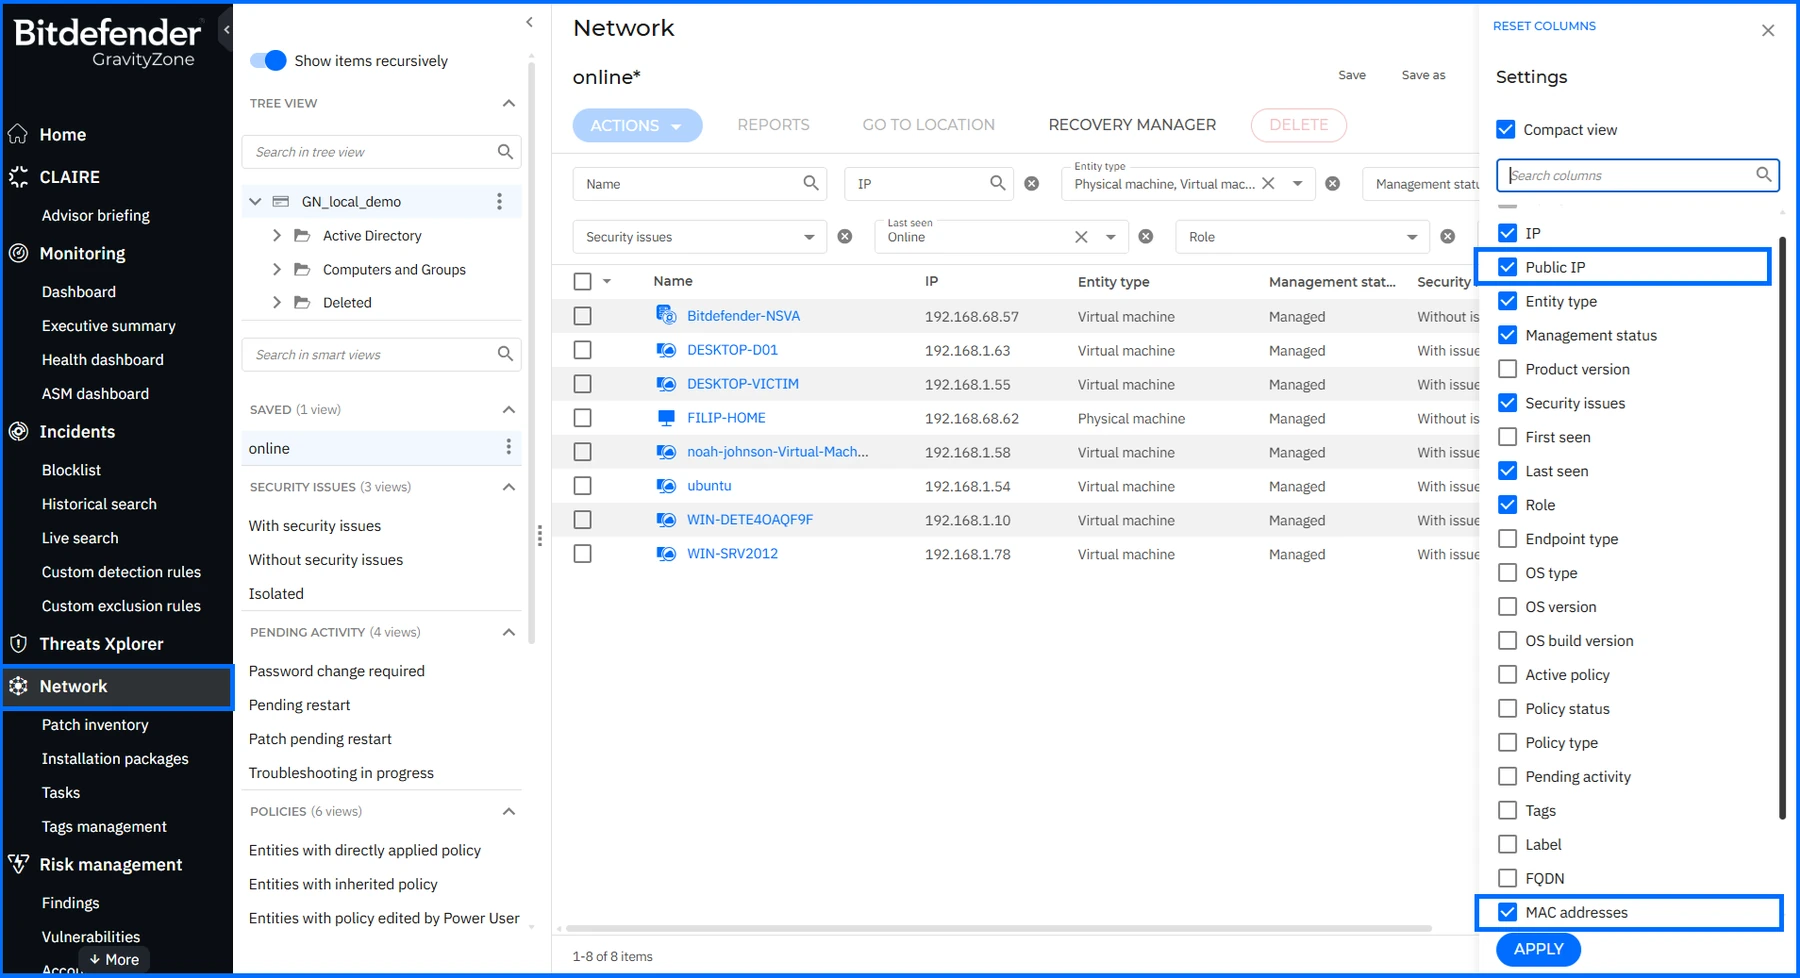
Správce tak hledá zařízení podle známé IP či MAC, porovnává je s exporty externích síťových a bezpečnostních nástrojů a zužuje velký inventář i při znalosti části adresy.
Vylepšení Compliance Manageru
Compliance Manager mapuje nálezy zařízení na regulatorní a oborové standardy a ukazuje stav souladu napříč spravovanými aktivy.
Přibývají dva standardy na stránkách Findings, Identity risks a Compliance manager:
- BNM RMIT 2025 (MY): dokument Bank Negara Malaysia pro řízení technologických rizik ve finančních institucích pokrývá správu technologií, kyberbezpečnost a provozní odolnost.
- CSA Cyber Trust 2025 (SG): rizikově orientovaná certifikace singapurské Cyber Security Agency pro organizace s rozsáhlými bezpečnostními opatřeními. Vydání 2025 rozšiřuje pokrytí o cloud, provozní technologie OT a AI.
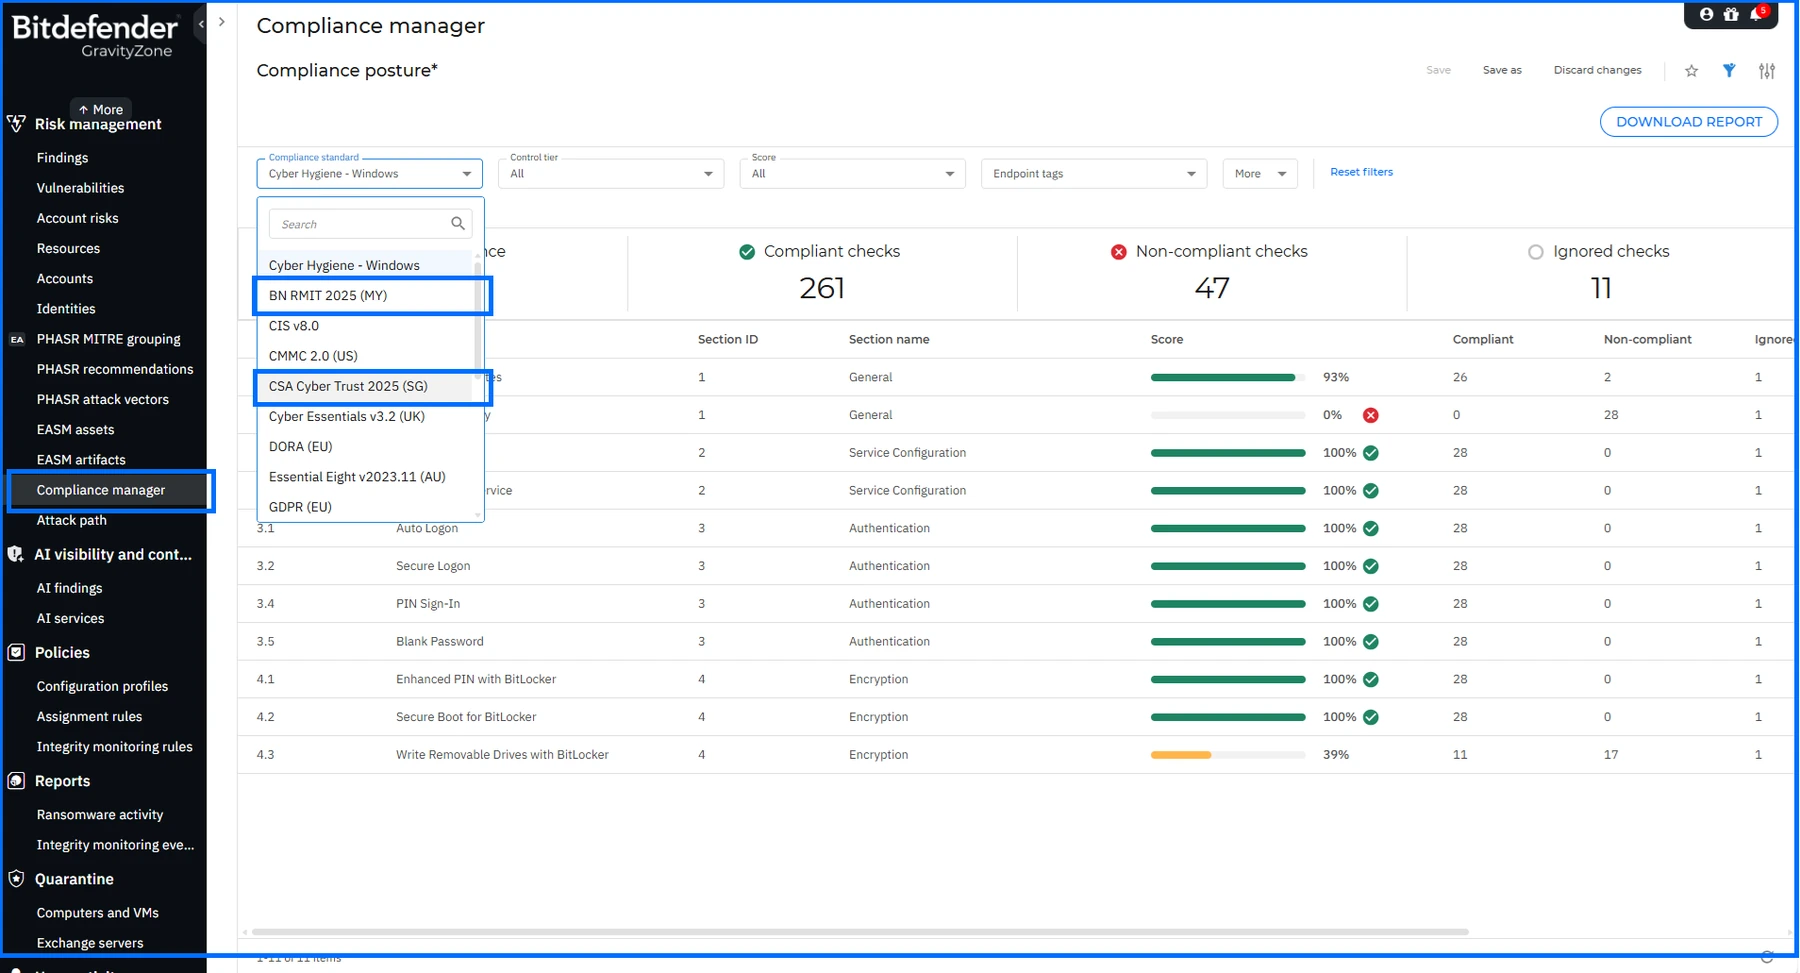
Nový sloupec Notes a filtr na Compliance manager umožňují přidávat a číst poznámky k opatřením: zdůvodnění, kontext či odkazy na dokumentaci. Poznámky lze zahrnout do exportů PDF a XLSX.
Podrobnosti o Compliance Manageru nabízejí webináře odkazované v originálu.
Vylepšení Security Telemetry
Organizace korelující aktivitu ve vlastním SIEM závisejí na rozsahu a názvech událostí. Security Telemetry posílá surové události OS ze zařízení s BEST do SIEM třetí strany. Konfiguruje se v politice General > Security Telemetry výběrem typů událostí. Nová verze je seskupuje do kategorií, doplňuje popisy a rozšiřuje pokrytí.
Stránka zobrazuje pojmenované kategorie. Popis každé kategorie a události ukazuje správci před zapnutím, co zachytí. Dostupné jsou:
- Service: Added, Change status, Modify — přidání, změna stavu a úprava služby.
- Scheduled task: Create, Delete, Modify — vytvoření, smazání a úprava úlohy.
- Account management and authentication: Create local account, Delete local account, Logon failed, Settings changed — vytvoření a smazání místního účtu, neúspěšné přihlášení a změna nastavení.
- Shell and script activity: Command Prompt command, PowerShell command, PowerShell script block logging, Antimalware Scan Interface (AMSI) buffer — příkazy a bloky skriptů i obsah AMSI.
- BITS job activity: Add file, Create, Delete — přidání souboru, vytvoření a smazání úlohy Background Intelligent Transfer Service.
- WMI activity: Execution method, New activity, New binding — vykonání metody, nová aktivita a vazba Windows Management Instrumentation.
- Device and driver: Driver module load, Hardware mount, Hardware unmount — načtení ovladače a připojení či odpojení hardwaru.
- BEST agent: Agent uninstall request — požadavek na odinstalaci.
- Audit policy: Change Windows audit policy — změna zásad auditu Windows.
- Process: Injection — vložení kódu do procesu.
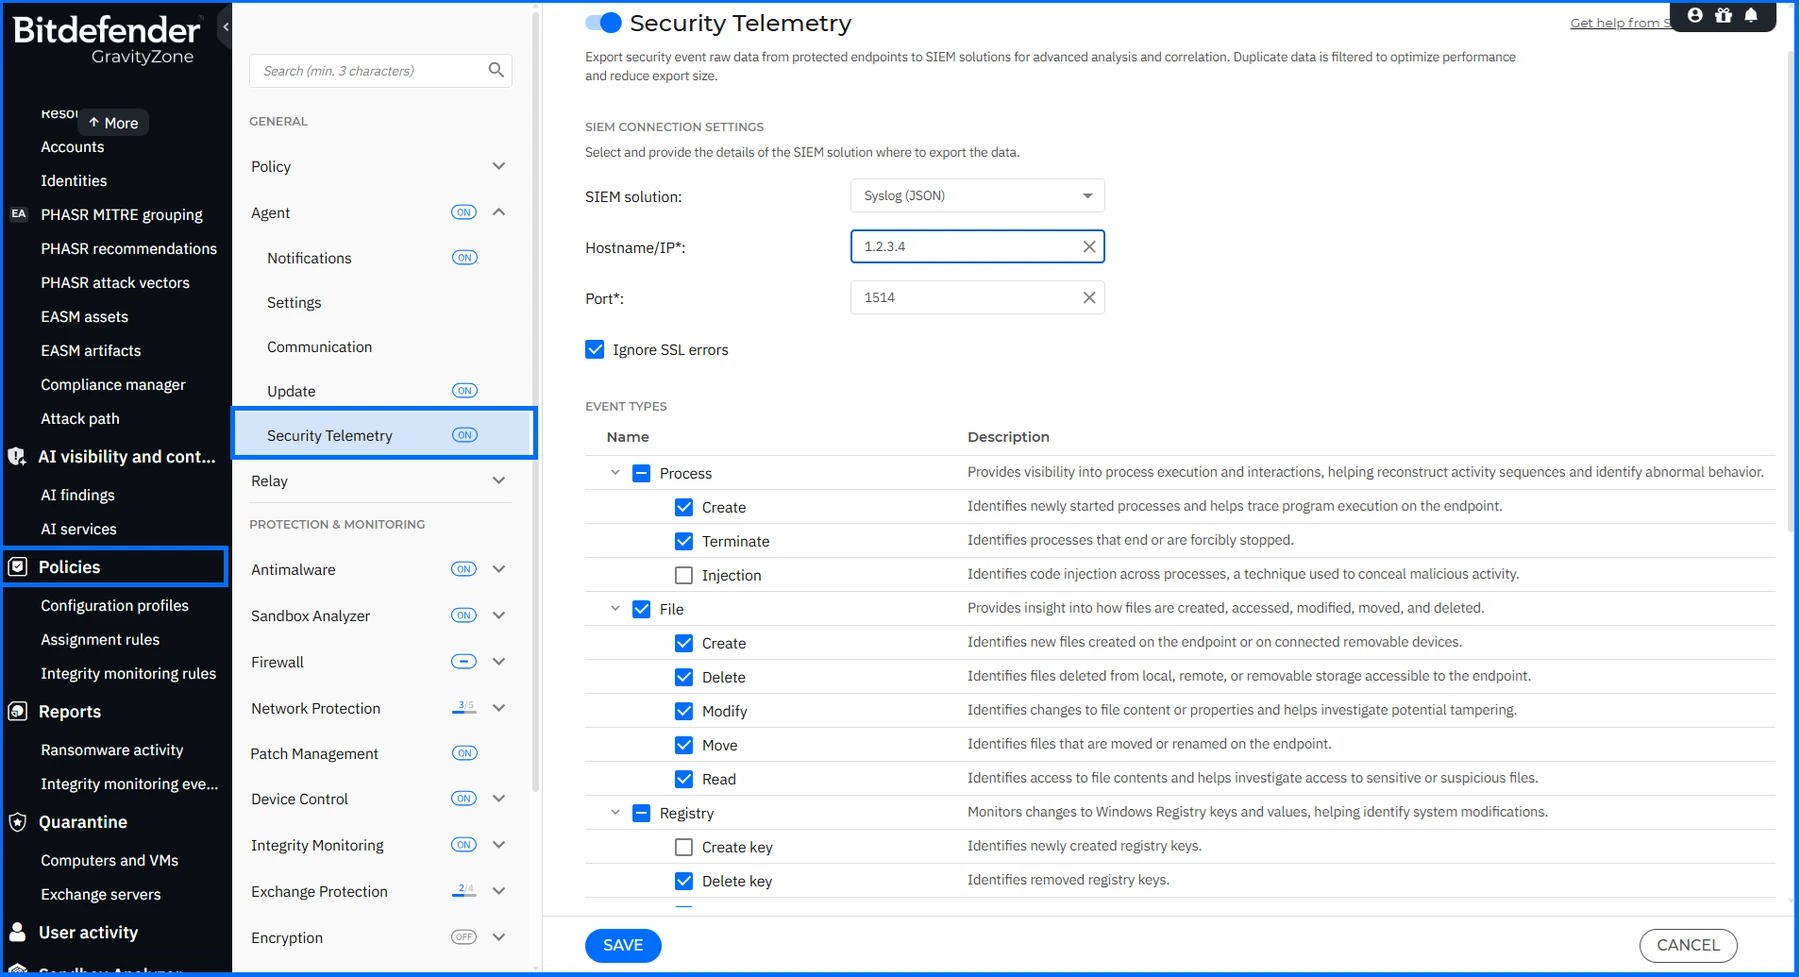
Stávající typy jsou v nových kategoriích pod kratšími názvy:
- Process: Create a Terminate místo Process creation a Process deletion.
- File: Create, Delete, Modify, Move a Read místo názvů s předponou File.
- Registry: Create key, Delete key, Modify value a Delete value místo názvů s předponou Registry.
- Account management and authentication: Logon a Logout, dříve Logoff.
- Network: Connection a DNS query.
SIEM může nově spojovat příkazové řádky, PowerShell a AMSI s navazujícím přetrváním přes služby, úlohy a WMI. Například příkaz PowerShellu registrující úlohu nebo novou vazbu WMI krátce po události AMSI.
Firewall pro macOS
Smíšené prostředí Windows a macOS může používat stejná pravidla síťového provozu. GravityZone Firewall řídí komunikaci služeb a aplikací. Modul dosud dostupný pro servery a stanice Windows nově podporuje nasazení a správu na macOS.
Podpora se promítá do oblastí Control Center pracujících s firewallem: politik, instalačních balíčků, Threats Xplorer, Executive summary, Network, Reports, Dashboard, Health dashboard, Notifications, User activity a veřejného API. Vyžaduje BEST for Mac 8.26.10.2000xx nebo novější.
Pravidla nyní zohledňují cílovou platformu:
Platform: tabulka Policies > Firewall > Rules má nový filtrovatelný sloupec určující operační systém pravidla.
Stávající pravidla: všechna dříve definovaná pravidla politiky se automaticky nastaví na Windows.
Podporované protokoly: úplný seznam pro macOS je na Bitdefender Support Center odkazovaném v originálu.
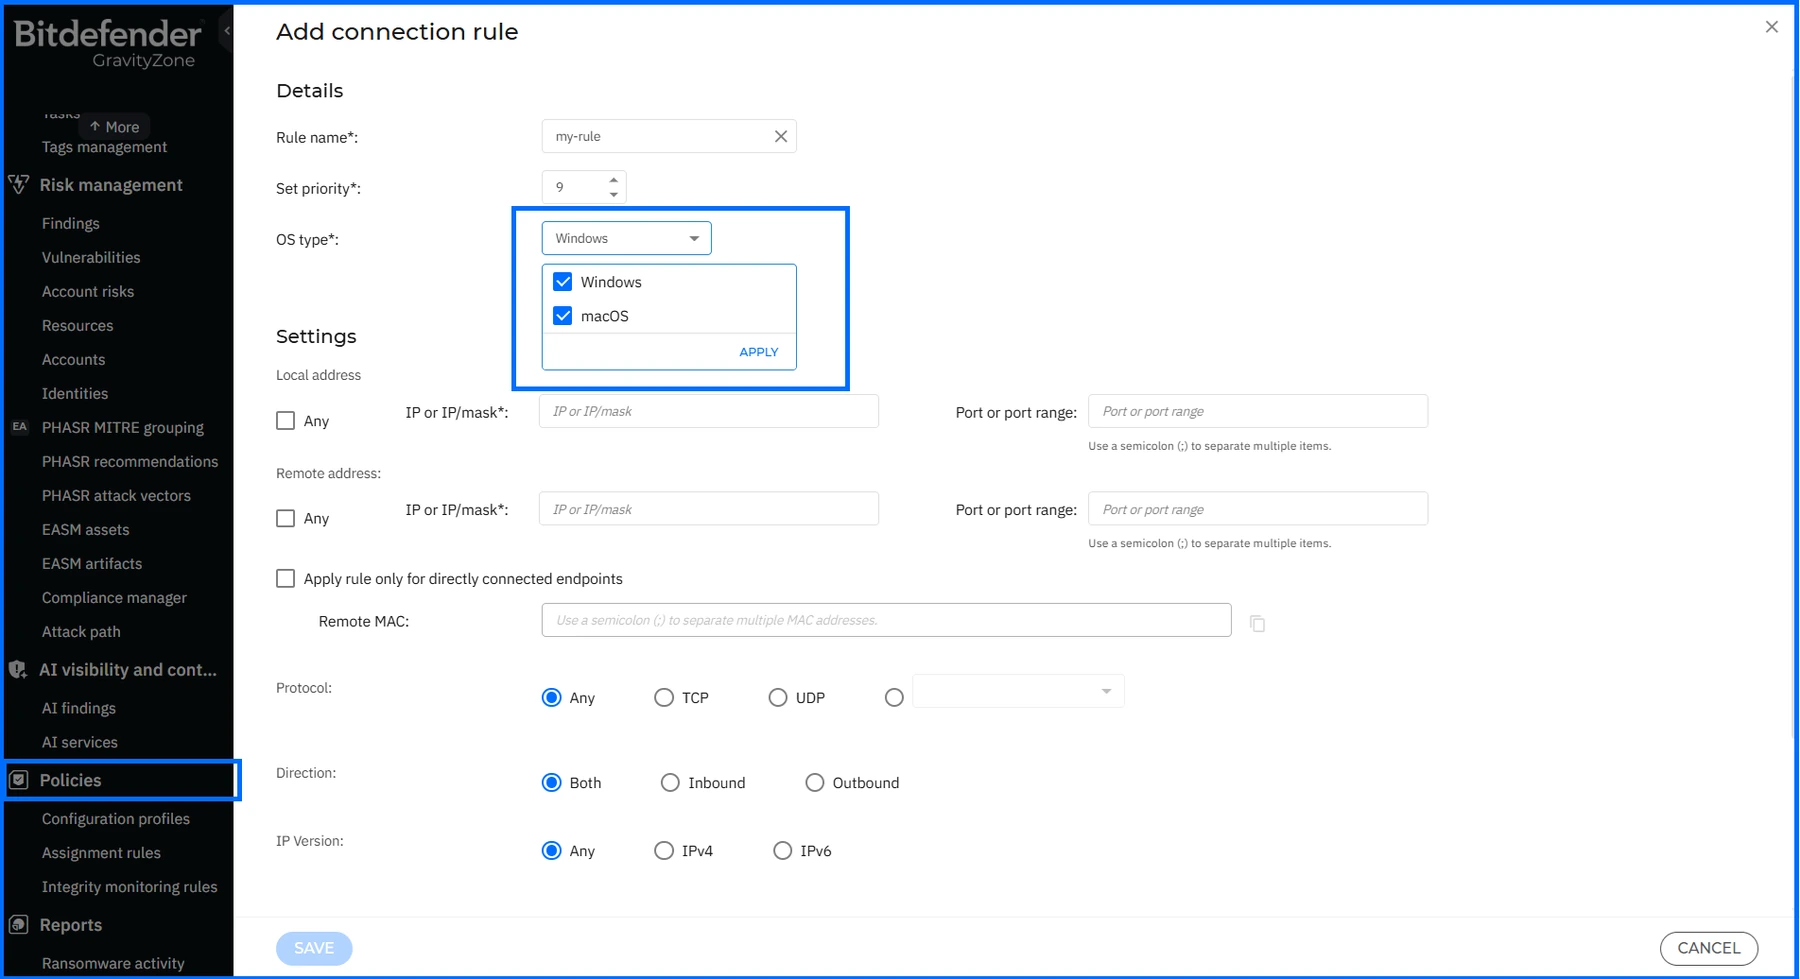
Nasazování firewallu pro macOS proběhne po etapách. Dostupnost v konkrétním prostředí proto může následovat až po aktualizaci konzole.
Servisní API klíče
Automatizované konektory SIEM, ticketovací systémy a orchestrační skripty často používají klíče vázané na člověka, jeho účet a oprávnění. GravityZone nově zavádí samostatné servisní API klíče a účty pro integrace nezávislé na uživatelských klíčích.
Spravují se v Accounts > Service API keys s možnostmi vytvoření, úprav, klonování, pozastavení, aktivace a smazání. Každý může mít vlastní oprávnění API modulů, cílovou organizaci, rozsah složek a platnost 1 až 365 dní. Přístup řídí nové oprávnění Manage service API keys v nastavení uživatelského účtu pod Accounts.
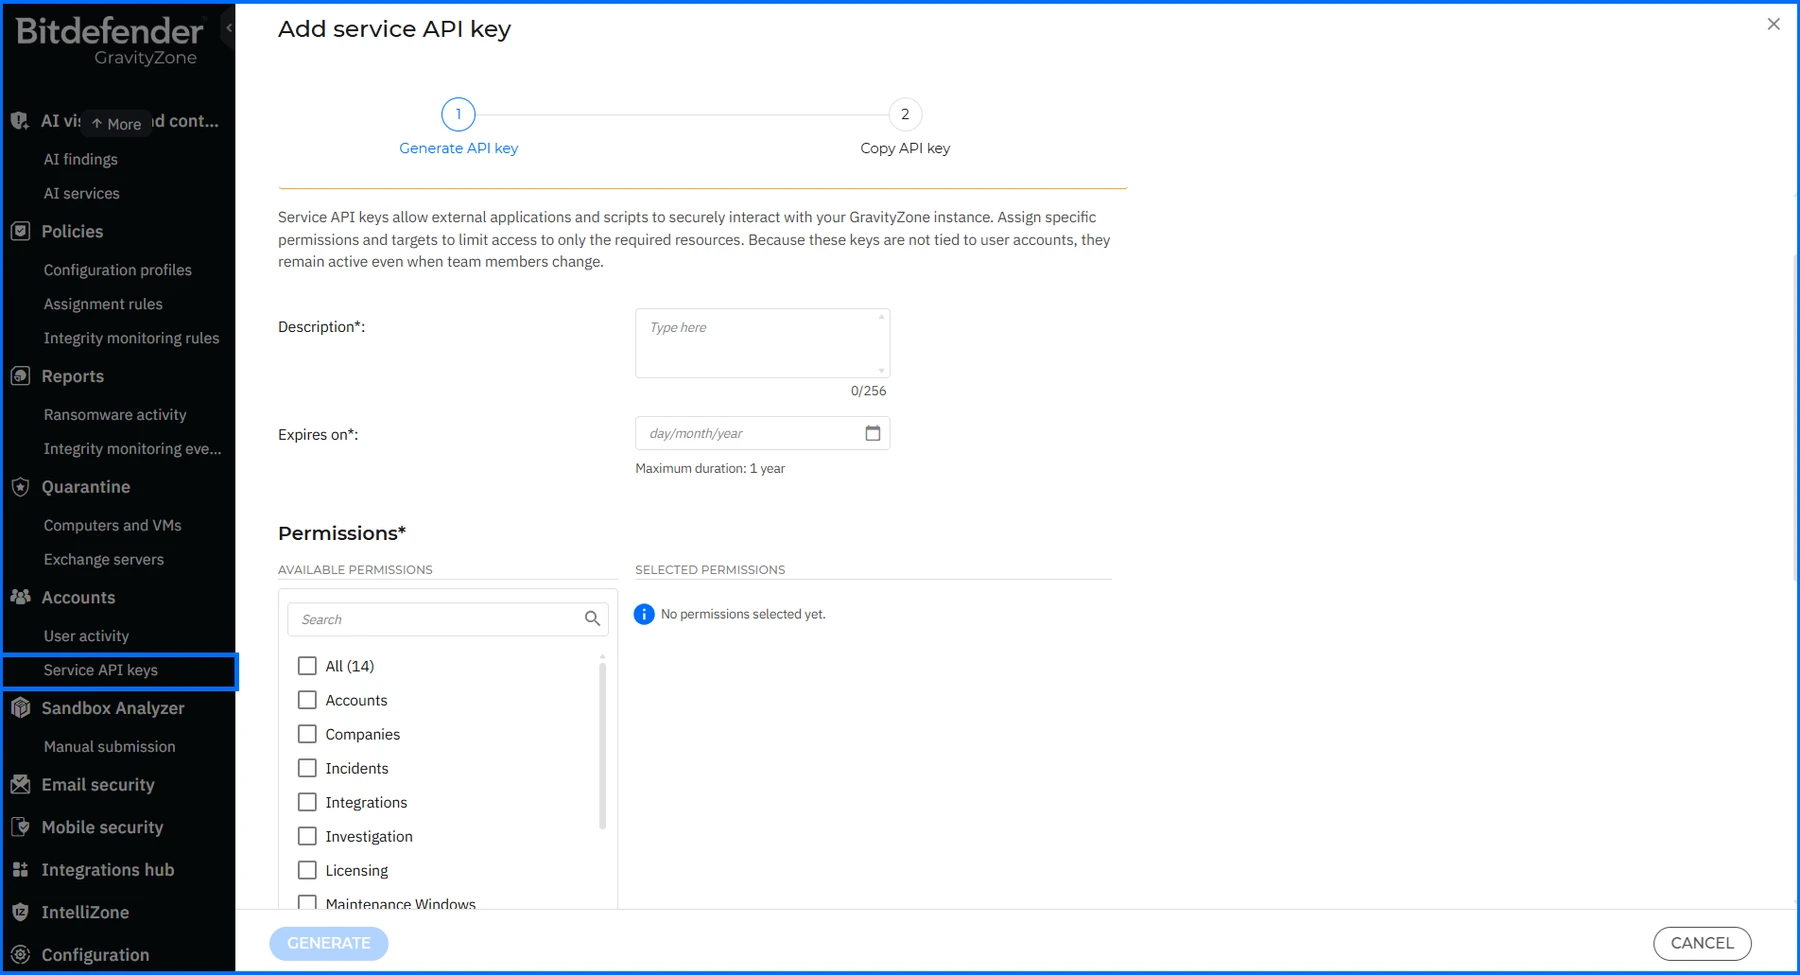
Události životního cyklu se zapisují do User activity. Správce může dostávat e-mailová i konzolová upozornění před vypršením platnosti. Přístup integrací tak zůstává auditovatelný a omezený na potřebné organizace a moduly.
Další informace o servisních klíčích najdete v Bitdefender Support Center přes odkaz v originálu.
Vylepšení API
Control Center API umožňuje automatizovat obchodní procesy přes JSON-RPC 2.0. Dokumentace a příklady jsou v Support Center odkazovaném v původním článku.
Verze přidává metody, push události a parametry odpovědí pro přidělování incidentů, servisní klíče, přehled skenovacích úloh, inventář a balíčky macOS.
- Incidents: nová assignIncident hromadně přiděluje či mění zodpovědné oprávněné uživatele u EDR/XDR incidentů a přiřazení také odebírá. Změny jsou v Incident history a User activity. Kroky analytiků Managed Detection and Response se přiřazují účtu MDR Service account.
- Event Push: šest nových událostí hlásí incident-status-changed, incident-assignee-changed, incident-priority-changed, incident-note-created, incident-note-updated a incident-note-deleted. Aktivují se přes setPushEventSettings. Událost Task Status nyní zahrnuje parentTaskId pro propojení rodičovských úloh a podúloh.
- Companies: getCompanyDetails vrací stav organizací migrujících mezi partnery místo obecné chyby.
- Accounts: metody podporují manageServiceAPIKeys odpovídající novému oprávnění. createAccount, updateAccount, getAccountsList a getAccountDetails přijímají a vracejí aktualizované identifikátory rolí používaných se servisními klíči.
- Network: odpověď getTaskStatus zahrnuje subTaskId a scanType v objektu subtasks skenovacích úloh typu 1. Rozlišuje Quick Scan, Full Scan, Custom Scan, Network Scan, Memory Scan a YARA Scan. getEndpointsList a getNetworkInventoryItems vracejí veřejnou IP v publicIp.
- Packages: createPackage, updatePackage a getPackageDetails podporují konfiguraci a instalaci firewallu na macOS.
Další informace o API nabízejí webináře odkazované v originálu.
Kde se dozvědět více o GravityZone?
Pro další informace kontaktujte Bitdefender nebo jeho partnera. O bezplatné vyzkoušení lze požádat prostřednictvím ukázky odkazované v originálu.
Sjednocená platforma GravityZone nabízí společné místo pro bezpečnostní potřeby organizace. S vývojem digitálního prostředí Bitdefender poskytuje prevenci, ochranu, detekci a reakci pro organizace všech velikostí po celém světě.