
 Výzkum a podvody
Únik dat AfD: hacker zveřejnil 281 GB e-mailů a souborů
AfD potvrdila napadení svého poskytovatele hostingu. Případ připomíná hodnotu starých e-mailových schránek i riziko nepřesných shrnutí vytvořených AI.
Novinky z blogu Bitdefenderu
Hrozby, nové technologie i bezpečnost v běžném životě. Novinky z blogu Bitdefenderu v češtině.
Výzkum a podvodyAfD potvrdila napadení svého poskytovatele hostingu. Případ připomíná hodnotu starých e-mailových schránek i riziko nepřesných shrnutí vytvořených AI.
 Výzkum a podvody
Mezinárodní operace zasáhla podvodné investiční platformy, phishing a zneužívání firemního e-mailu. Zajištěné peníze ale automaticky neznamenají odškodnění obětí.
 Výzkum a podvody
Chrome rozlišuje podezřelé a nebezpečné weby a upozorňuje na kopírování škodlivých příkazů. Nové funkce vyžadují zapnutý režim Enhanced Protection.
 Rodina a soukromí
Fotografie, poloha i skupinové chaty mohou prozradit víc, než teenager čeká. Pět praktických pravidel pro soukromí a bezpečný kontakt během oslavy.
 Rodina a soukromí
Jak se připravit na ztrátu sociálního účtu, zabezpečit e-mail, uložit záložní kódy a po napadení ochránit sledující i vlastní práci.
 Rodina a soukromí
Dvě hodiny online mohou znamenat velmi odlišné zážitky. Proč sledovat také obsah, komunikaci, soukromí a širší digitální prostředí dítěte.
 Rodina a soukromí
Strašidelné příspěvky někdy používají skutečné školy a jména dětí. Jak reagovat, uchovat důkazy a chránit soukromí bez zbytečného strašení.
 AI ve firmách
FCA upozorňuje na autonomní agenty, lidský dohled a hlášení odvrácených incidentů. Článek vysvětluje také omezení finančních rad obecných chatbotů.
 GravityZone
CLAIRE, Attack Path, přehled AI, firewall pro macOS, servisní API klíče a další změny. Podrobný přehled pro bezpečnostní analytiky a správce.
 Výzkum a podvody
Útočníci ovládli dva oficiální účty irské policie a zveřejnili zprávy lákající na kryptoměny zdarma. Případ připomíná i riziko přístupu k soukromým zprávám.
 Rodina a soukromí
Minimální věk účtu, souhlas se zpracováním údajů a hodnocení aplikace nejsou totéž. Článek vysvětluje rozdíly, výzkumy i otázky pro rodiče.
 Výzkum a podvody
Americký úřad FTC žaluje společnost, která měla zneužívat strach lidí vydíraných intimními snímky. Obvinění dosud nebyla soudně rozhodnuta.
 Výzkum a podvody
Zprávy Google získávají další kontrolu podvodů pomocí AI. Android přidává ochranu při sdílení obrazovky i proti zneužití přesměrování hovorů.
 Hrozby a ransomware
Rozbor dvou chyb AhsayCBS, pozorovaných útoků a postupu nápravy. Proč samotná aktualizace neodstraní dříve získaný přístup útočníka?
 AI ve firmách
Zaměstnanci, aplikace i agenti zavádějí AI rychleji, než vzniká přehled o jejím používání. Jak souvisejí viditelnost, oprávnění a pravidla bezpečného provozu?
 Výzkum a podvody
Aplikace napodobila název, ikonu i popis prohlížeče. Počet stažení však souvisel i s její minulostí coby hry. Proč ověřovat skutečného vývojáře?
 Výzkum a podvody
Falešné identity a vzdáleně ovládané notebooky pomáhaly získávat práci v amerických firmách. FBI popisuje také vydírání a ověřování identity během zaměstnání.
 Výzkum a podvody
Podvodný výsledek vyhledávání žádal VPN přístupy ještě před stažením. Pravý digitální podpis instalátoru neznamenal, že lze důvěřovat webu.
 Řízení bezpečnosti
Umístění dat v Evropě je jen část příběhu. Článek vysvětluje datovou, technologickou a provozní suverenitu i možnosti poskytovatelů spravovaných služeb.
 Výzkum a podvody
Vyšetřovatelé popisují údajné nahrávací zařízení v zasedací místnosti. OpenAI uvádí, že nenašla známky krádeže vah modelů, kódu ani dat zákazníků.
 Řízení bezpečnosti
Průzkum porovnává pohled vedení a lidí z každodenního provozu: přehled o AI, investice, obchodní cíle, dovednosti i zátěž předpisů.
 Hrozby a ransomware
Předinstalovaný malware v levných telefonech Android tiše instaluje další aplikace, falšuje reklamu a připojuje zařízení do proxy sítě. Podrobná technická analýza.
 Hrozby a ransomware
Threat Debrief shrnuje zářijový vývoj vyděračských kampaní a dopad mezinárodní operace KillSwitch.
 AI ve firmách
Další nástroj s AI nemusí zlepšit provoz, pokud přidá upozornění, složité integrace a další práci.
 Hrozby a ransomware
Bitdefender popisuje svou podporu mezinárodnímu vyšetřování a význam zásahu pro obránce firemních sítí.
 Řízení bezpečnosti
Seznam slabin je začátek. Přínosem revize jsou srozumitelné priority a kroky, které firma dokáže skutečně provést.
 GravityZone
AI Visibility and Control se zaměřuje na nástroje, agenty a služby, které mohou běžné inventarizaci uniknout.
 AI ve firmách
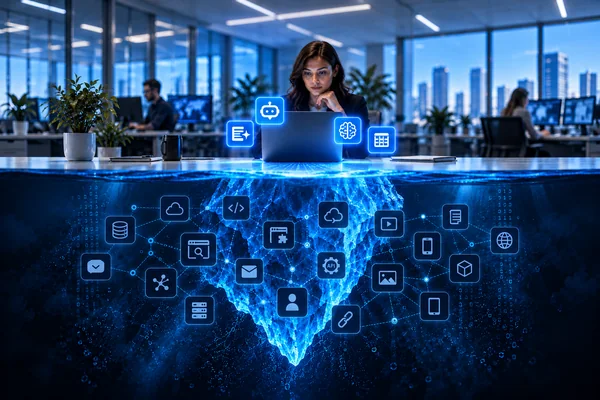
Asistenti, rozšíření prohlížečů a místní modely vytvářejí nové vazby mezi uživateli, zařízeními a firemními daty.
 GravityZone
Verze 6.77 rozšiřuje nástroje pro analytiky a správce, včetně práce s AI agenty a bezpečnostními událostmi.
 GravityZone
Bitdefender shrnuje výsledky testu AV-Comparatives, který sleduje celé řetězce útoků a způsob jejich zastavení.
 AI ve firmách
AI ovlivňuje útočníky i vnitřní prostředí firem. Bitdefender zdůrazňuje viditelnost, kontrolu a prevenci.
 Hrozby a ransomware
Threat Debrief se věnuje skupině ShinyHunters a útokům, ve kterých útočníci vydírají zveřejněním odcizených dat.
 Řízení bezpečnosti
Průzkum Bitdefenderu upozorňuje na tlak zamlčovat incidenty a na význam firemní kultury při jejich řešení.
 Hrozby a ransomware
Napodobenina nástroje pro Roblox krade účty a kryptopeněženky, sleduje klávesnici i kameru a poskytuje vzdálený přístup. Rozbor celého infekčního řetězce.
 GravityZone
Nová telemetrie EDR, práce s doporučeními PHASR, politiky MDR, export inventáře a jednotné přihlášení do MDR.
 Řízení bezpečnosti
Zkušenosti týmu Bitdefender MDR: co AI urychluje, kde rozhoduje analytik a proč kvalitní data, prevence a znalost prostředí zůstávají zásadní.
 Řízení bezpečnosti
Průzkum mezi 1 200 odborníky ukazuje rozdíly v přehledu o AI, překážky při omezování útočné plochy a problémy s transparentností incidentů.
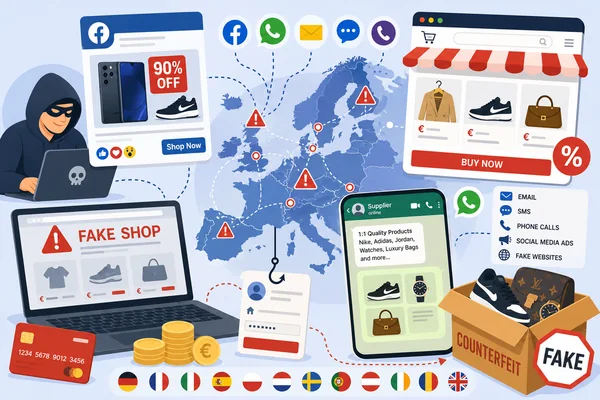 Výzkum a podvody
Přes 55 kampaní ve 12 zemích využívá známé značky, reklamu, WhatsApp i střídání domén. Výzkum ukazuje propojené sítě falešného nakupování.
 Hrozby a ransomware
Nový průnik, recyklovaná data, změna značky, prodaný přístup nebo smyšlené tvrzení. Proč je při reakci důležité tyto situace rozlišit.
 GravityZone
Přehlednější Attack Path, přímé odkazy na incidenty, pravidla YARA přes API, PHASR pro Linux a změny integrace Sentinel.
 Výzkum a podvody
Výzkum 12 000 kampaní ukazuje opakované triky: falešné aplikace, zdravotní sliby, zprávy o celebritách a investice s AI. Jak poznat společný mechanismus?
 Výzkum a podvody
Falešné dresy, sběratelské předměty, výhry i přenosy využívají zájem fanoušků. Výzkumníci popsali přes 55 reklamních kampaní a způsoby ochrany.
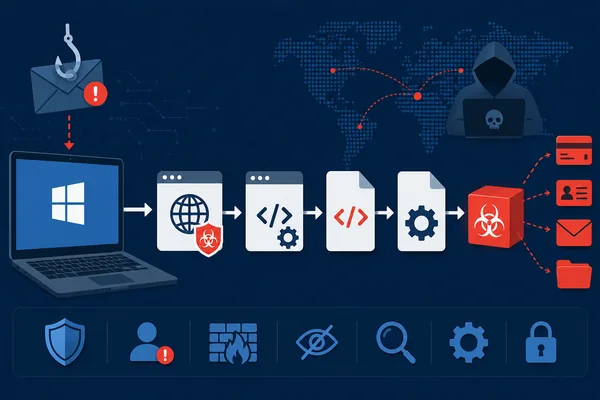 Hrozby a ransomware
MSHTA se objevuje u LummaStealeru, CountLoaderu, Emmenhtalu i PurpleFox. Podrobný rozbor ukazuje, jak útoky využívají důvěryhodné systémové procesy.
 GravityZone
PHASR podle MITRE ATT&CK, nové události Windows pro EDR a XDR, sjednocené počítání serverů a stanic, jednodušší zakládání zákazníků MSP a další změny pro správce.
 Výzkum a podvody
Podvody v 12 zemích napodobují dopravní úřady a platební portály. Některé nekončí u karty: instalují malware čtoucí SMS a ovládající telefon.
 GravityZone
Jak behaviorální profily, cílená omezení systémových nástrojů a žádosti o přístup pomáhají předcházet útokům.
 GravityZone
PHASR pro Linux a macOS, správa incidentů, ochrana pošty, exporty zranitelností a další změny pro analytiky i správce.
 Hrozby a ransomware
Falešná podpora jazyka R ve vývojovém prostředí načítala zašifrovaný JavaScript ze Solany a nasazovala moduly pro krádež dat prohlížečů.
Další články najdete na původním blogu Bitdefenderu (anglicky) ↗.
Potřebujete pomoci s výběrem licence, testováním nebo správou Bitdefender GravityZone? Zavolejte nám nebo napište.