Útočníci ovládli dva oficiální účty irské policie a zveřejnili zprávy lákající na kryptoměny zdarma. Případ připomíná i riziko přístupu k soukromým zprávám.
Co se stalo s účty irské policie
Na oddělení sociálních sítí v ústředí irské policie nejspíš tento týden neměli důvod k radosti. Útočníci totiž převzali kontrolu nad dvěma jejími účty.
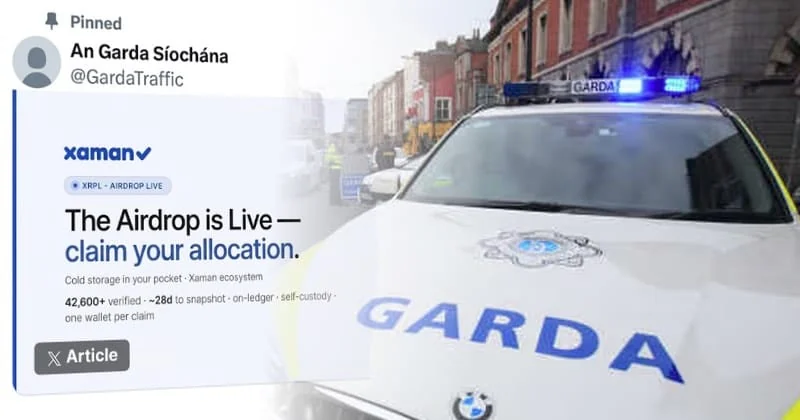
K oficiálním twitterovým účtům @GardaInfo a @GardaTraffic irské policie Garda Síochána získala přístup neoprávněná třetí strana. Ve středu večer na nich zveřejnila zprávy související s kryptoměnami, které mohly zasáhnout stovky tisíc uživatelů.
Zprávy tvrdily, že sledující mají nárok získat kryptoměnu zdarma prostřednictvím takzvaného airdropu. Lidé, kteří následovali přiložený odkaz, však mohli být přiměni k předání klíčů ke své kryptoměnové peněžence a přijít o úspory.
Riziko soukromých zpráv a reakce policie
Problém ovšem nespočívá jen v tom, že útočník mohl vydávat podvodné příspěvky jménem irské policie. Pokud neoprávněná osoba dokázala z těchto účtů publikovat, mohla mít také přístup k soukromým zprávám, které mohou obsahovat citlivé osobní informace od veřejnosti.
Mluvčí policie se v rozhovoru pro Belfast Telegraph snažil zmírnit obavy z možného úniku citlivých informací:
An Garda Síochána je přesvědčena, že nedošlo k neoprávněnému přístupu do žádných systémů policie Garda ani ke ztrátě či ovlivnění jejích dat.
Podvodníci rádi přebírají zavedené účty s velkým počtem sledujících. Takovým účtům lidé spíše důvěřují a útočníkovi umožňují rychle oslovit značný počet potenciálních obětí. Účet @GardaTraffic má přes 600 000 sledujících a irská policie jej běžně využívá pro dopravní informace a zprávy o bezpečnosti silničního provozu. Účet @GardaInfo má téměř 300 000 sledujících.
Policie Garda uvedla, že provádí interní vyšetřování možných příčin a spolupracuje „s platformou X, aby zjistila, jak k tomuto neoprávněnému přístupu došlo“.
Podobné útoky v minulosti
Garda přitom není jediným policejním sborem, jehož twitterový účet v minulosti postihl bezpečnostní incident.
Například v roce 2019 útočníci napadli účet londýnské Metropolitní policie a také část jejího webu. Zveřejňovali vulgární zprávy požadující propuštění londýnského rappera Digga D. V souvislosti s tímto napadením byli následně obviněni dva muži.
O pět let dříve napadla účty dubajské policie na sociálních sítích skupina napojená na Anonymous, která si říkala HorsemenLulz. Tvrdila přitom, že policie ve Spojených arabských emirátech „vás špehuje“.
V roce 2022 byl napaden oficiální twitterový účet filadelfské policie. Útočníci jej využili ke zveřejnění série příspěvků, které vypadaly jako reklamy zaměřené na firmy.
Jak chránit účty na sociálních sítích
Útočníci mohou získat přístup k účtům různými způsoby. Patří mezi ně phishingové e-maily, malware kradoucí hesla i zneužití rozšířeného zvyku používat stejné heslo na více místech.
Doporučení odborníků na kyberbezpečnost zůstává stejné: chránit účty vícefaktorovým ověřováním, používat vždy silná a jedinečná hesla a kontrolovat, kterým aplikacím třetích stran byl přístup k účtu udělen.
O autorovi originálu
Graham Cluley je oceňovaný autor bezpečnostního blogu, výzkumník a veřejný řečník. V oboru počítačové bezpečnosti působí od začátku devadesátých let.