
Přes 55 kampaní ve 12 zemích využívá známé značky, reklamu, WhatsApp i střídání domén. Výzkum ukazuje propojené sítě falešného nakupování.
Kyberzločinci rozšiřují falešné internetové obchody do podoby koordinovaného mezinárodního podnikání.
Vyšetřování Bitdefender Labs identifikovalo mezi březnem a květnem 2026 přes 55 kampaní falešných obchodů zaměřených na spotřebitele ve 12 evropských zemích. Napodobovaly známé značky včetně Samsungu, Nike, Adidasu, ZARA, H&M, Amazonu, Lidlu a SHEIN.
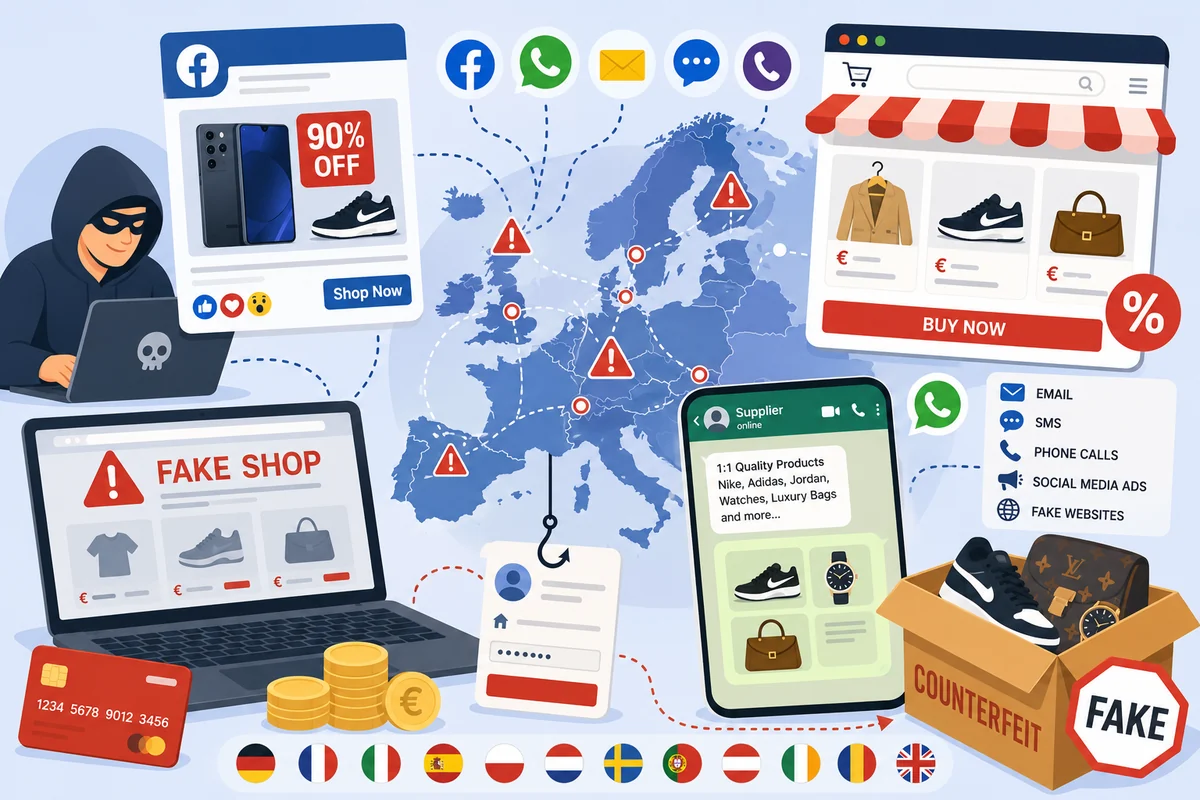
Útočníci používali facebookovou reklamu, zprávy WhatsApp, e-mailové a SMS kampaně, telefonáty i podvodné weby. Oběti lákali k platbám, předání osobních informací nebo nákupu padělků.
Výzkumníci zmapovali přes 40 souvisejících domén a opakující se taktiky propojující kampaně v různých zemích. Někteří provozovatelé střídali domény a používali zavádějící přesměrování. Jiní budovali dodavatelské řetězce padělků přes WhatsApp a katalogy chráněné heslem. Několik kampaní zneužívalo očekávání kolem mistrovství světa ve fotbale 2026.
Zjištění ukazují posun od jednotlivých podvodných webů k operacím připomínajícím profesionální e-commerce: s reklamními rozpočty, lokalizací a infrastrukturou navrženou k obcházení detekce.
Hlavní zjištění
- Více než 55 potvrzených kampaní falešných obchodů cílilo na evropské spotřebitele.
- Útočníci napodobovali Samsung, Nike, Adidas, ZARA, H&M, Amazon, Lidl, SHEIN a další značky.
- Nejvíce zneužívanými kanály byly reklamy na sociálních sítích a WhatsApp.
- Několik kampaní využívalo zájem o FIFA World Cup 2026.
- Provozovatelé opakovaně používali stejnou infrastrukturu pro různé země a značky.
- Řetězce přesměrování, podobné Unicode domény, střídání domén a lokalizovaný obsah pomáhaly unikat detekci.
Vyšetřování v číslech
- Přes 55 potvrzených kampaní.
- Více než 15 napodobovaných značek.
- 12 cílových evropských zemí.
- Přes 40 zmapovaných falešných domén.
- Šest pozorovaných útočných kanálů.
Vyšetřování sledovalo koordinované kampaně od března do května 2026 na sociálních sítích, WhatsAppu, v e-mailu, SMS, telefonních hovorech a falešných internetových obchodech.
Falešné obchody se šíří Evropou
Bitdefender potvrdil aktivitu v EU i ve Spojeném království, mimo jiné v Německu, Francii, Itálii, Polsku, Španělsku, Nizozemsku, Švédsku, Portugalsku, Rakousku, Irsku a Rumunsku.
Kampaně využívaly několik kanálů:
- Reklamy na sociálních sítích.
- Zprávy WhatsApp.
- E-mailové kampaně.
- SMS kampaně.
- Telefonní hovory.
- Samostatné falešné e-shopy.
Mnozí provozovatelé nespoléhali na jediný obchod. Střídali domény, měnili značky a přizpůsobovali sdělení místnímu publiku.
Reklamy napodobují důvěryhodné značky
Samsung Galaxy S26 Ultra se slevou až 90 %
Jedna kampaň nabízela Samsung Galaxy S26 Ultra za pouhých 249 eur a inzerovala slevy až 90 %.
Cílila na německé zákazníky prostřednictvím facebookových reklam a domén například:
shopintertec[.]com
shop.zppzddw[.]shop
shop.fjjfxxz[.]shop
Stejnou nabídku propagovaly různé nesouvisející reklamní identity. Kampaň získala výraznou pozornost včetně stovek tisíc zobrazení reklam.
Výzkumníci zaznamenali také nizozemskou variantu zneužívající značku KPN. Reklamy slibovaly nabídky Samsungu působící jako propagace spojená s KPN, ale přesměrovávaly na podvodný obchod crowndistrictstore[.]com.
Kampaně ZARA a Nike sdílely infrastrukturu
Polské centrum na notcia[.]shop se vydávalo současně za ZARA i Nike.
Kampaň ZARA nabízela italskou módu a sezónní kolekce, přitom zákazníky směrovala na falešné obchody. Kampaň Nike propagovala oblečení a vyžadovala podrobné doručovací údaje včetně domácích adres a PSČ.
Výzkumníci s operací propojili i další domény:
nebularaless[.]info
shryxla-mynx[.]icu
isblkx[.]shop
Obě kampaně používaly notcia[.]shop i stejnou reklamní identitu, což naznačuje provozní propojení. Kampaň Nike navíc požadovala čísla domů a poštovní směrovací čísla.
Kampaně se rovněž snaží získávat osobní informace obětí. Web uváděl následující text, původně v polštině:
„Uveďte přesnou doručovací adresu včetně ulice, čísla domu a PSČ, jinak nemůžeme zaručit doručení produktu! Děkujeme za spolupráci! Doba zpracování: odesíláme do 48–72 hodin od platby. Záruka vrácení peněz.“
Falešné výprodeje H&M cílily na Itálii
Další kampaň nabízela výrazně zlevněné oblečení na cyberloria[.]cfd.
Cílila především na italské spotřebitele a používala facebookové reklamy napodobující skutečné nabídky H&M. Známá značka a slib slev přiváděly návštěvníky na podezřelou doménu nesouvisející s obchodníkem.
WhatsApp jako tržiště padělků
Síť dodavatele „Carla“
Výzkumníci objevili také provozovatele z Číny, který si říkal Carl a kontaktoval Evropany přes WhatsApp. Nabízel padělky „v kvalitě 1:1“ značek Nike, Adidas, Jordan, Golden Goose, různé hodinky, luxusní doplňky a další zboží.
Oběti odkazoval na heslem chráněné katalogy Yupoo, například:
carl-album.x.yupoo[.]com
adidas555.x.yupoo[.]com
golden-goose.x.yupoo[.]com
xy666999.x.yupoo[.]com
Zprávy uváděly dopravu do Evropy přes DHL. Stejná infrastruktura byla propagována uživatelům v Německu, Francii a Itálii.
Příklad takové zprávy:
„Těší mě, jmenuji se Carl a jsem dodavatel z Číny. Specializuji se na kvalitu 1:1, mám boty, oblečení, tašky, pásky, hodinky, sluneční brýle a další produkty. K dopravě: pro evropské země používáme DHL, doručení trvá asi 7–12 dní. Do ostatních zemí posíláme přes FedEx, doručení trvá sedm dní. Zde jsou některé moje produkty na Yupoo. Kliknutím si je prohlédnete. Pokud se vám něco líbí, pošlete mi obrázek a sdělím vám cenu.“
Podvodné fanouškovské balíčky Adidas pro mistrovství světa
Další kampaň oslovovala Němce příslibem bezplatných balíčků Adidas Deutschland 2026 Fan Kit.
Šířila tisíce zpráv WhatsApp a využívala přesměrování přes:
linkrdr[.]cc
rewardpillar[.]cc
dealgo[.]cc
offerpilot[.]cc
msgdeal[.]cc
Nadšení pro mistrovství světa sloužilo k přesvědčení příjemců, že vyhráli exkluzivní propagační zboží.
Podobné Unicode domény obcházejí běžnou kontrolu
Výzkumníci identifikovali také kampaně s vizuálně klamavými doménami, což je překvapivě běžná taktika. Ne každý kontroluje skutečnou adresu otevíraného webu a útočníci to dobře vědí.
Mezi příklady patřily:
adidȧs[.]com
ṇike[.]com
niḳe[.]com
rołex[.]com
Lidem mohou připadat pravé, technicky se ale od skutečných domén značek liší. Kampaně obvykle slibovaly boty, hodinky, kupony nebo výroční dárky zdarma.
Ekosystém rozšiřují e-maily, SMS a telefonáty
E-maily se značkou SHEIN
Bezpečnostní výzkumníci našli rozsáhlou e-mailovou operaci napodobující potvrzení objednávek SHEIN.
Využívala mimo jiné domény:
sheinnotice[.]com
sheinemail[.]com
Útočníci dodávali zprávám věrohodnost evropskou lokalizací a vizuální identitou prodejce. Neobvyklým ukazatelem byly právní dokumenty uložené na Google Drive místo oficiálních webů.
Obchody s padělaným zbožím pro mistrovství světa
Další kampaně zneužívaly zájem o FIFA World Cup 2026 k nabídce padělků.
Související domény zahrnovaly:
footballiscrazy[.]com
unitedfutballjersey[.]com
kicksfireshoes.com[.]co
Dresy a fotbalové zboží propagovaly e-mailové a SMS kampaně zaměřené na evropské fanoušky.
Kopie Amazonu a pasti s předplatným
Amazon patřil během vyšetřování k nejčastěji napodobovaným značkám.
Výzkumníci identifikovali:
feasino[.]shop
amazon-clone-*.vercel[.]app
Operace zřejmě zneužívaly důvěru ve značku Amazon ke sběru platebních údajů a případnému přihlášení uživatelů k nechtěnému předplatnému.
Zavedené sítě falešných obchodů pokračují
Homborg Online Handel a střídání německých e-shopů
Jednou z nejrozvinutějších operací byla síť vystupující pod variantami názvu Homborg Online Handel.
Německé spotřebitelské sdružení Verbraucherschutz Deutschland online e.V. před ní zveřejnilo varování. Podle zpráv provozuje řadu profesionálně vypadajících obchodů s atraktivními cenami a zdánlivě legitimním objednávkovým procesem.
Podle vyšetřování obchody inzerují platbu kartou i PayPal, ale při dokončení přijímají pouze zálohové bankovní převody SEPA. Po odeslání převodu jsou možnosti nápravy omezené a získání peněz zpět bývá obtížné.
Síť rychle střídá domény: po odstranění nebo zablokování jedné se záhy objeví jiná. V květnu 2026 k ní patřily například:
alpinvolt[.]de
kaimoro[.]de
havro[.]de
kavri[.]de
heyomi[.]de
norya[.]de
Rozsáhlá operace ukazuje, jak se podvodné sítě podobají legitimnímu internetovému prodeji: mají profesionální výlohy, procesy zákaznické podpory i infrastrukturu schopnou přežít zásahy.
Rumunské telefonáty o neexistujících objednávkách
Jiná operace používala hovory s tvrzením, že příjemce už zadal objednávku na internetu. Útočníci jej tlačili k potvrzení nákupu, sdělení údajů či úhradě zboží, které nikdy nechtěl.
Nabídka sahala od módy přes doplňky stravy po domácí potřeby.
Falešné obchody Lidl
Výzkumníci nalezli i napodobeniny Lidlu propagované sponzorovanými výsledky vyhledávání. Vizuálně kopírovaly značku a objevovaly se přímo ve výsledcích, takže mohly snadno působit jako skutečné nabídky prodejce.
Falešné obchody se profesionalizují
Vyšetřování ukazuje stále častější kombinování placené reklamy, komunikačních platforem, dodavatelských řetězců padělků a místně přizpůsobeného sociálního inženýrství v koordinovaných mezinárodních kampaních.
Provozovatelé střídají domény, současně napodobují více značek a přizpůsobují zprávy publiku. Některé kampaně cílí především na platby, jiné na osobní údaje, adresy nebo přihlašovací údaje. Mnohé dělají obojí.
Už vznikající podvody kolem mistrovství světa 2026 a známky rozšiřování několika kampaní do dalších částí Evropy naznačují další růst této aktivity během roku 2026.
Přechod od izolovaných webů ke koordinovaným podvodným obchodním ekosystémům naznačuje, že falešné obchody zůstanou jednou z nejvytrvalejších spotřebitelských kyberhrozeb v Evropě.
Indicators of compromise (IOCs)
Samsung-related infrastructure
shopintertec[.]com
shop.zppzddw[.]shop
shop.fjjfxxz[.]shop
shop.pjjpjjq[.]shop
shop.oqqovvy[.]shop
shop.jrsjrsx[.]shop
crowndistrictstore[.]com
ZARA and Nike infrastructure
notcia[.]shop
nebularaless[.]info
shryxla-mynx[.]icu
isblkx[.]shop
H&M infrastructure
cyberloria[.]cfd
SHEIN infrastructure
sheinnotice[.]com
sheinemail[.]com
Amazon impersonation infrastructure
feasino[.]shop
amazon-clone-*.vercel[.]app
World Cup merchandise infrastructure
footballiscrazy[.]com
unitedfutballjersey[.]com
kicksfireshoes.com[.]co
Unicode lookalike domains
adidaš[.]com
adidȧs[.]com
adidạs[.]com
ṇike[.]com
niḳe[.]com
rołex[.]com
rolẹx[.]com
Counterfeit supplier infrastructure
carl-album.x.yupoo[.]com
adidas555.x.yupoo[.]com
golden-goose.x.yupoo[.]com
xy666999.x.yupoo[.]com
qiqiyg[.]com
bags.qiqiyg[.]com
Homborg network
alpinvolt[.]de
kaimoro[.]de
havro[.]de
kavri[.]de
heyomi[.]de
norya[.]de
Additional fake-shop infrastructure
zarino-originals[.]com
newsparkings[.]com
love-outdoor[.]com
dropshipexpress.net
markandrebels[.]com
zenouv[.]com
Redirect infrastructure
linkrdr[.]cc
dealgo[.]cc
rewardpillar[.]cc
offerpilot[.]cc
msgdeal[.]cc
Článek slouží pouze informačním a vzdělávacím účelům. Vychází z technického výzkumu Bitdefender Labs a veřejných zdrojů. Bitdefender nevyslovuje právní závěry o popsaných aktivitách. Zmínka o společnosti, značce, doméně či osobě nepředstavuje obvinění z nezákonné činnosti. Čtenáři mají používat vlastní úsudek a při podezření, že byli zasaženi, kontaktovat příslušné úřady nebo právního poradce. Domény a adresy jsou uvedeny výhradně pro identifikaci potenciálně škodlivé infrastruktury spotřebiteli a bezpečnostními odborníky. Bitdefender odmítá odpovědnost za kroky učiněné na základě tohoto článku.











