
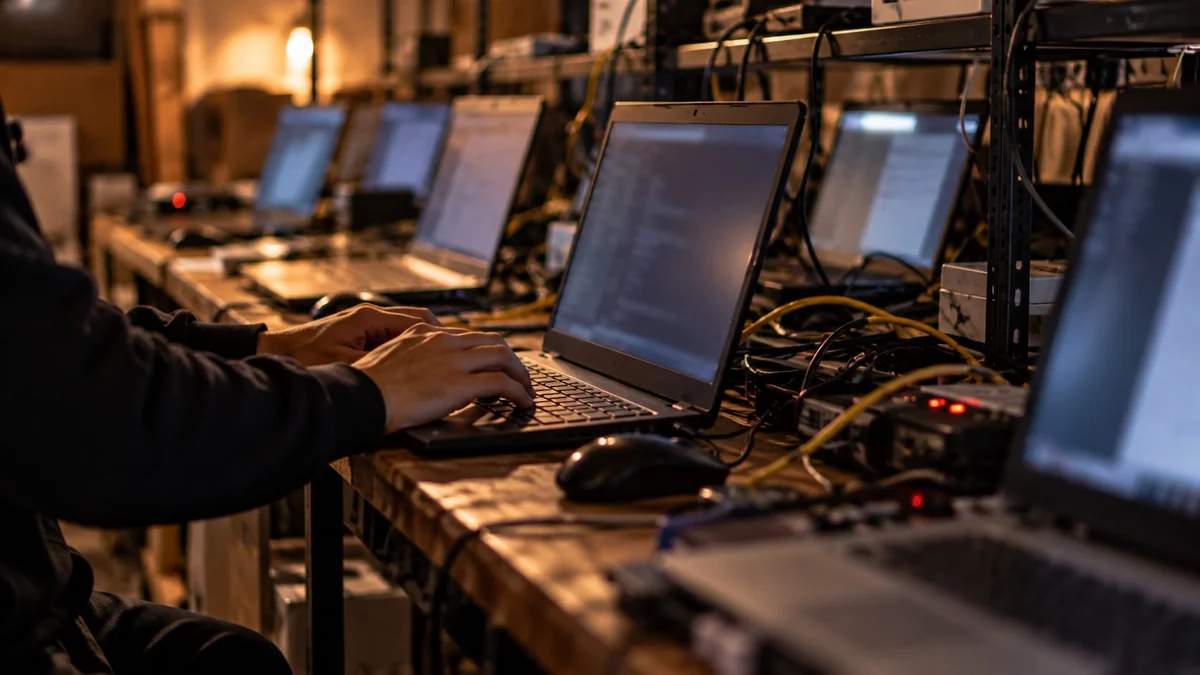
Falešné identity a vzdáleně ovládané notebooky pomáhaly získávat práci v amerických firmách. FBI popisuje také vydírání a ověřování identity během zaměstnání.
Americké úřady zatkly dva podezřelé a zabavily téměř 190 zařízení při zásahu proti falešným vzdáleným IT pracovníkům ze Severní Koreje. FBI varuje, že se schéma rozšiřuje o krádeže identity, vydírání a dokonce hrozby fyzickým násilím.
Severokorejští operativci se vydávali za pracovníky se sídlem v USA, aby nenápadně získali vzdálená IT místa v amerických firmách. Získávali tím přístup k citlivým systémům i výplaty. Federální zásah nyní odhalil rozsah operace a stále agresivnější taktiky, které ji udržují v chodu.
Hlavní zjištění
- Úřady narušily severokorejské schéma vzdálených IT pracovníků, které zasáhlo více než 70 amerických společností.
- Dva podezřelí byli zatčeni, 14 osob obviněno a zabaveno bylo 187 zařízení.
- Falešní pracovníci používali odcizené identity a americké „laptopové farmy“, aby skryli skutečnou polohu.
- Schéma vyneslo 3 miliony dolarů. Podle podezření peníze směřovaly k subjektům ovládaným Severní Koreou.
- FBI varuje před rostoucím náborem Američanů, kteří pomáhají obcházet ověřování totožnosti a získávat vzdálená místa.
- Někteří operativci se uchylují k vydírání odcizenými daty, výhrůžkám smrtí a fyzickému zastrašování.
Při celostátním vyšetřování bylo zabaveno téměř 190 zařízení
Americké ministerstvo spravedlnosti oznámilo 13. října sérii koordinovaných opatření proti severokorejským státem podporovaným operacím vzdálených IT pracovníků.
Vyšetřování vedlo k obvinění 14 osob včetně dvou Američanů zatčených v souvislosti s údajným pracovním podvodem v hodnotě milionů dolarů.
Podle ministerstva zasáhla operace více než 70 firem ve zdravotnictví, komunikacích, podpoře kyberbezpečnosti, maloobchodu a výrobě.
Údajné schéma fungovalo od roku 2019 do července 2025. Vygenerovalo přes 3 miliony dolarů, které podle podezření odcházely sankcionovaným subjektům pod kontrolou Severní Koreje.
Samostatně agenti FBI provedli prohlídky a další úkony ve více než 40 texaských domácnostech podezřelých z hostování techniky pro severokorejské IT pracovníky.
Operace nazvaná Lonestar Roundup vedla k zabavení 187 notebooků a zařízení KVM, tedy přepínačů či rozhraní pro klávesnici, obraz a myš, využívaných ke vzdálenému přístupu k firemním počítačům.
Zásah se zaměřil na infrastrukturu spojovanou se severokorejskou skupinou, kterou CrowdStrike sleduje jako Famous Chollima.
Jak operativci přimějí firmy k jejich zaměstnání
Schéma zneužívá jeden ze základních rysů moderního zaměstnání: práci na dálku.
Operativci žádají o skutečná IT místa s odcizenými identitami, falešnými doklady, vymyšlenými profesními profily a technickými opatřeními vytvářejícími dojem práce z USA.
Po přijetí získají přístup k firemním systémům, vývojovým prostředím a případně citlivým obchodním informacím.
Notebooky od zaměstnavatele se ale nemusejí doručovat těm, kdo práci skutečně vykonávají.
Místo toho putují americkým spolupachatelům provozujícím takzvané laptopové farmy: soubory počítačů trvale připojených k internetu v amerických domácnostech.
Severokorejští pracovníci k nim přistupují vzdáleně a jejich aktivita tak vypadá, jako by pocházela z USA.
Díky tomu pobírají mzdu a současně skrývají identitu i místo pobytu.
Podle FBI hrozba výrazně přesahuje podvodné zaměstnání. Operativci také kradli citlivé firemní informace a vydírali jimi bývalé zaměstnavatele.
FBI varuje před náborem Američanů do schématu
Ve veřejném varování FBI upozorňuje, že operativci stále častěji získávají běžné Američany k obcházení zdokonalených firemních kontrol.
Některé náborové snahy se výslovně zaměřují na lidi ve finanční tísni.
Požadavky mohou působit jednoduše: přijmout notebook, nechat jej připojený k internetu, zúčastnit se videopohovoru nebo umožnit jinému člověku používat profesní účet.
Jindy mají najatí lidé za někoho jiného projít ověřením identity, poskytnout otisky prstů nebo dokonce absolvovat test na drogy.
Podle FBI operativci někdy vymýšlejí propracované osobní příběhy nebo zakládají falešné firmy, aby žádosti působily legitimně.
Začali také celé pracovní úkoly předávat externistům například v Indii, Pákistánu a Nigérii. Sami inkasují plnou mzdu a skutečnému vykonavateli zaplatí jen její zlomek.
FBI odhaduje, že 85 až 90 % příjmů z těchto operací směřuje severokorejské vládě včetně programů souvisejících s jadernými zbraněmi a dalším vojenským vývojem.
Od pracovního podvodu k výhrůžkám smrtí
Snad nejznepokojivější je rostoucí využívání zastrašování.
Někteří severokorejští IT pracovníci podle FBI po propuštění vyhrožovali fyzickým násilím bývalým manažerům i jejich rodinám.
Jiní hrozili zveřejněním citlivých firemních informací, pokud zaměstnavatel nezaplatí další peníze.
V určitých případech měli operativci najímat lidi přímo v USA k fyzickému zastrašování obětí, například návštěvami firemních prostor nebo domovů provozovatelů laptopových farem.
Tím se zdánlivý pracovní podvod mění v mnohem širší hrozbu pro kyberbezpečnost i osobní bezpečí.
FBI upozorňuje také na cílení na dodavatele vlády, obranné organizace a pozice vyžadující bezpečnostní prověrku.
Jak mohou organizace falešným pracovníkům čelit
FBI doporučuje vícevrstvé ověřování identity po celou dobu pracovního vztahu. Namísto jediné vstupní kontroly se používá více metod a bezpečnostních opatření.
Firmy zaměstnávající vzdálené vývojáře a IT dodavatele by měly zvážit tato opatření:
- Ověřujte identitu během celého zaměstnání. Při náboru a nástupu používejte několik přiměřených kontrol a prošetřujte nesrovnalosti.
- Sledujte vzdálený přístup. Prověřujte neschválené nástroje vzdálené plochy, neobvyklá KVM zařízení a podezřelé vzorce přístupu.
- Omezte přístup k citlivým informacím. Podle zásady nejnižších oprávnění zpřístupněte pouze systémy nezbytné k práci.
- Všímejte si neobvyklých změn účtů. Opakované změny bankovních účtů, adres nebo profesních identit mohou vyžadovat další ověření.
- Propojte HR a kyberbezpečnostní týmy. Sdílení relevantních zjištění usnadňuje rozpoznání nesrovnalostí při náboru i podezřelé technické aktivity.
- Před zásahem situaci prošetřete. Žádný jednotlivý technický ukazatel ani vlastnost uchazeče nedokazuje škodlivou činnost. Špatně navržené kontroly mohou nespravedlivě zasáhnout poctivé pracovníky.
FBI výslovně varuje před spoléháním na zjednodušené ukazatele, jako jsou jména nebo národnostní původ.
Co by měli vědět lidé pracující na dálku a uchazeči o práci
I běžní lidé se mohou zapojit prostřednictvím zdánlivě nevinných externích zakázek, zejména nabídek snadných peněz za minimum úsilí.
Buďte zvlášť obezřetní, pokud máte přebírat firemní notebooky za neznámé lidi, chodit na pohovory pod cizí identitou nebo půjčovat LinkedIn či jiný profesní účet.
Nikdy nepředávejte doklady, finanční údaje ani přístupové údaje člověku, který vám nabízí platbu za pomoc se získáním zaměstnání.
Pokud jste se takového uspořádání už účastnili a zjistíte podezřelou činnost, uchovejte zprávy a dokumentaci a případ oznamte příslušným úřadům.
Obyvatelé USA mohou využít Internet Crime Complaint Center FBI, tedy IC3.
Související témata v původním blogu
Policie rozbila ransomwarovou skupinu údajně vedenou šestnáctiletým.
IT inženýr dostal 32 měsíců vězení za sabotáž zaměstnavatele a požadování 750 000 dolarů.
Do rozsáhlého praní peněz z kyberkriminality se zapletlo 15 000 Američanů.











