
Přehlednější Attack Path, přímé odkazy na incidenty, pravidla YARA přes API, PHASR pro Linux a změny integrace Sentinel.
Bitdefender přináší další funkce do GravityZone, platformy pro prevenci, ochranu, detekci a reakci v organizacích různých velikostí. Červnové změny usnadňují práci analytikům a správcům a rozvíjejí vícevrstvou ochranu.
Novinky pro bezpečnostní analytiky
Při odhalování pokročilých útoků je důležité zviditelnit souvislosti, které nejsou na první pohled patrné. Novinky se proto zaměřují také na práci s grafy, incidenty a vlastními detekcemi.
Attack Path: nové názvosloví a přehled aktiv
Funkce Breach Path, představená v omezeném režimu dostupnosti v únoru 2026 ve verzi 6.70, se přejmenovává na Attack Path. Vizualizuje, jak může útočník spojovat slabiny zařízení a účtů do cesty ke kritickému cíli. Nová verze rozšiřuje navigaci grafem a sjednocuje označování prostředků na assets.
Z tabulky All attack paths mizí sloupec CVEs. V postranním panelu se v General odstraňují pole CVEs a Main resource name. Na kartě Assets, dříve Resources, se u cest zahrnujících koncová zařízení nezobrazuje Asset ID.
Attack Path: orientace v grafu
Při otevření cesty se její uzly nově seskupují do výchozím způsobem sbalených částí. Analytik je může postupně rozbalovat samostatným tlačítkem se šipkou, takže nemusí hned procházet všechny uzly současně.
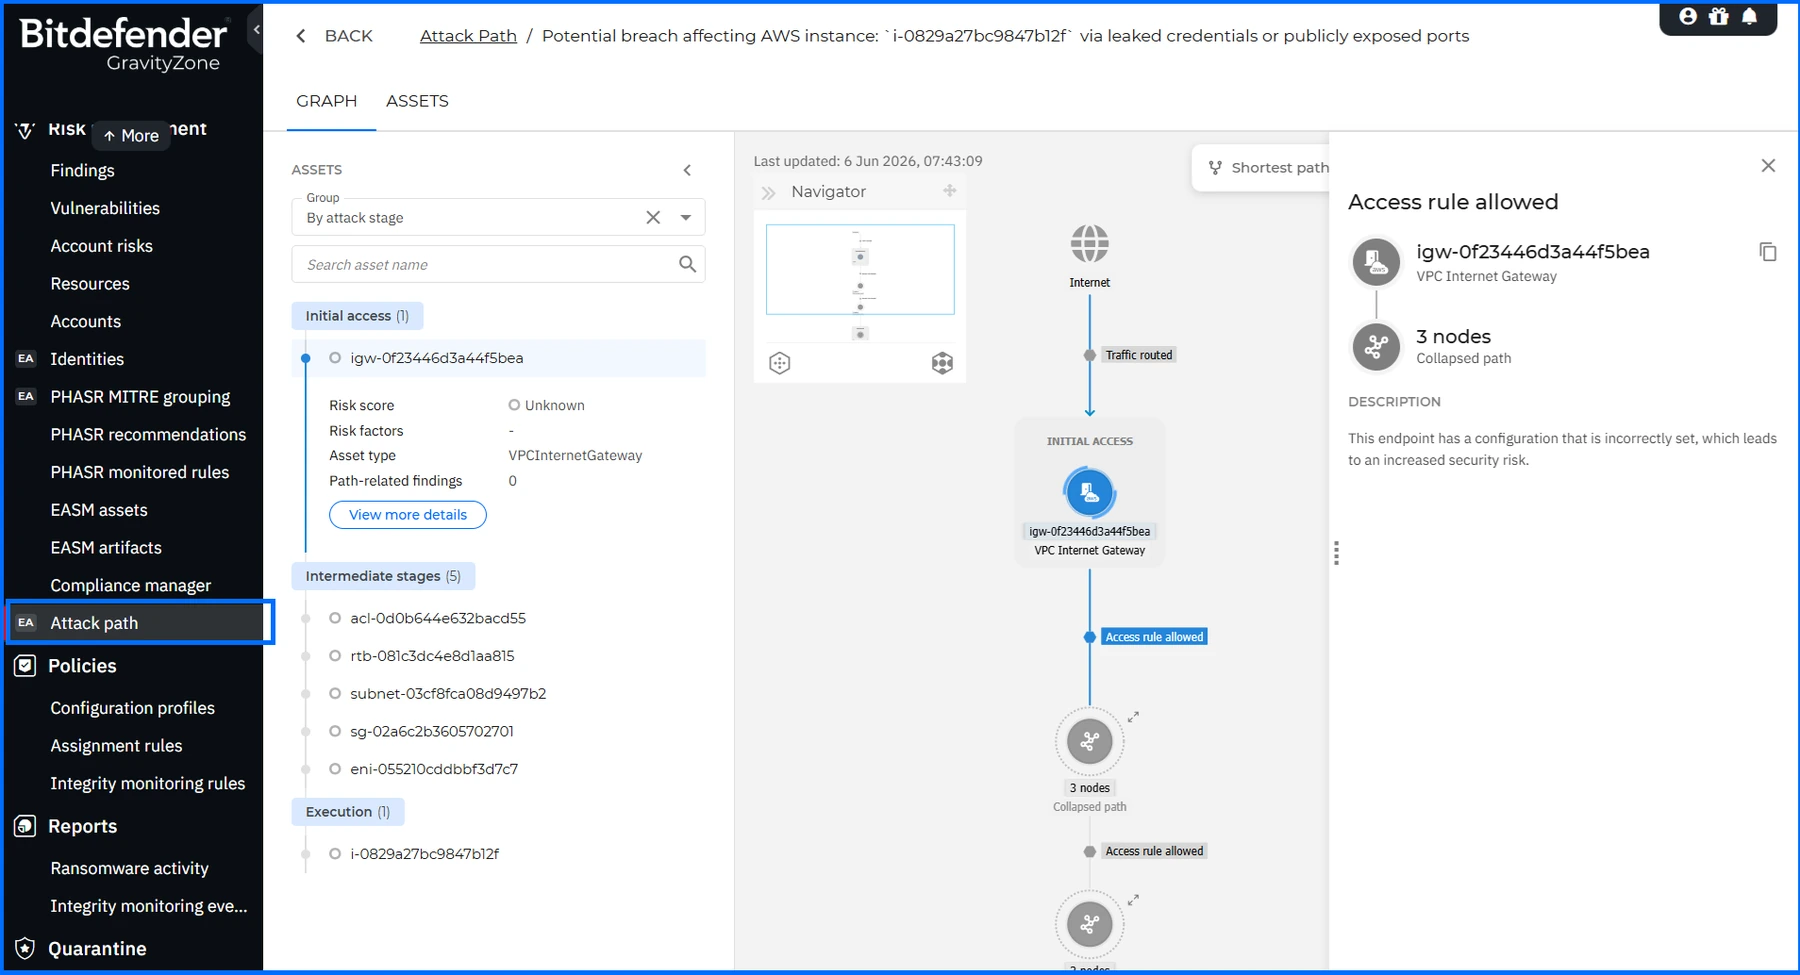
Nový levý panel Assets nabízí strukturovaný seznam všech aktiv v cestě. Lze jej uspořádat podle fáze útoku, rizikového faktoru, typu nebo názvu aktiva. Kliknutím se otevřou podrobnosti a konkrétní aktivum lze vyhledat podle názvu.
Spojení mezi uzly mají popisky vysvětlující, jakým mechanismem by útočník pokračoval. Po kliknutí se v pravém panelu zobrazí zdrojový a cílový uzel a podrobný popis přesunu. Tlačítko Shortest path zvýrazní nejkratší posloupnost přechodů od vstupního uzlu k cíli.
Vlevo nahoře jsou údaje Created a Last updated. U velkých grafů pomáhá Navigator s minimapou celé cesty a tlačítky pro rozbalení nebo sbalení všech skupin.
Incidenty XDR a EDR
XDR a EDR podporují detekci, vyšetřování a reakci na zařízeních i v širší infrastruktuře. Červnová verze upravuje stavy incidentů, označení vlastních pravidel, přímé odkazy a zachování nastavení pohledu.
U společností s aktivní službou MDR přibývá stav Closed: Reviewed by MDR SOC, který oznamuje, že incident posoudil a uzavřel tým MDR. Incident má nově vlastní adresu URL s identifikátorem. Odkaz je přístupný z ID v tabulce Incidents a z akcí View graph a View incident v panelech podrobností. Tlačítko Zpět v prohlížeči obnoví původní filtry a uspořádání sloupců stránky Incidents.
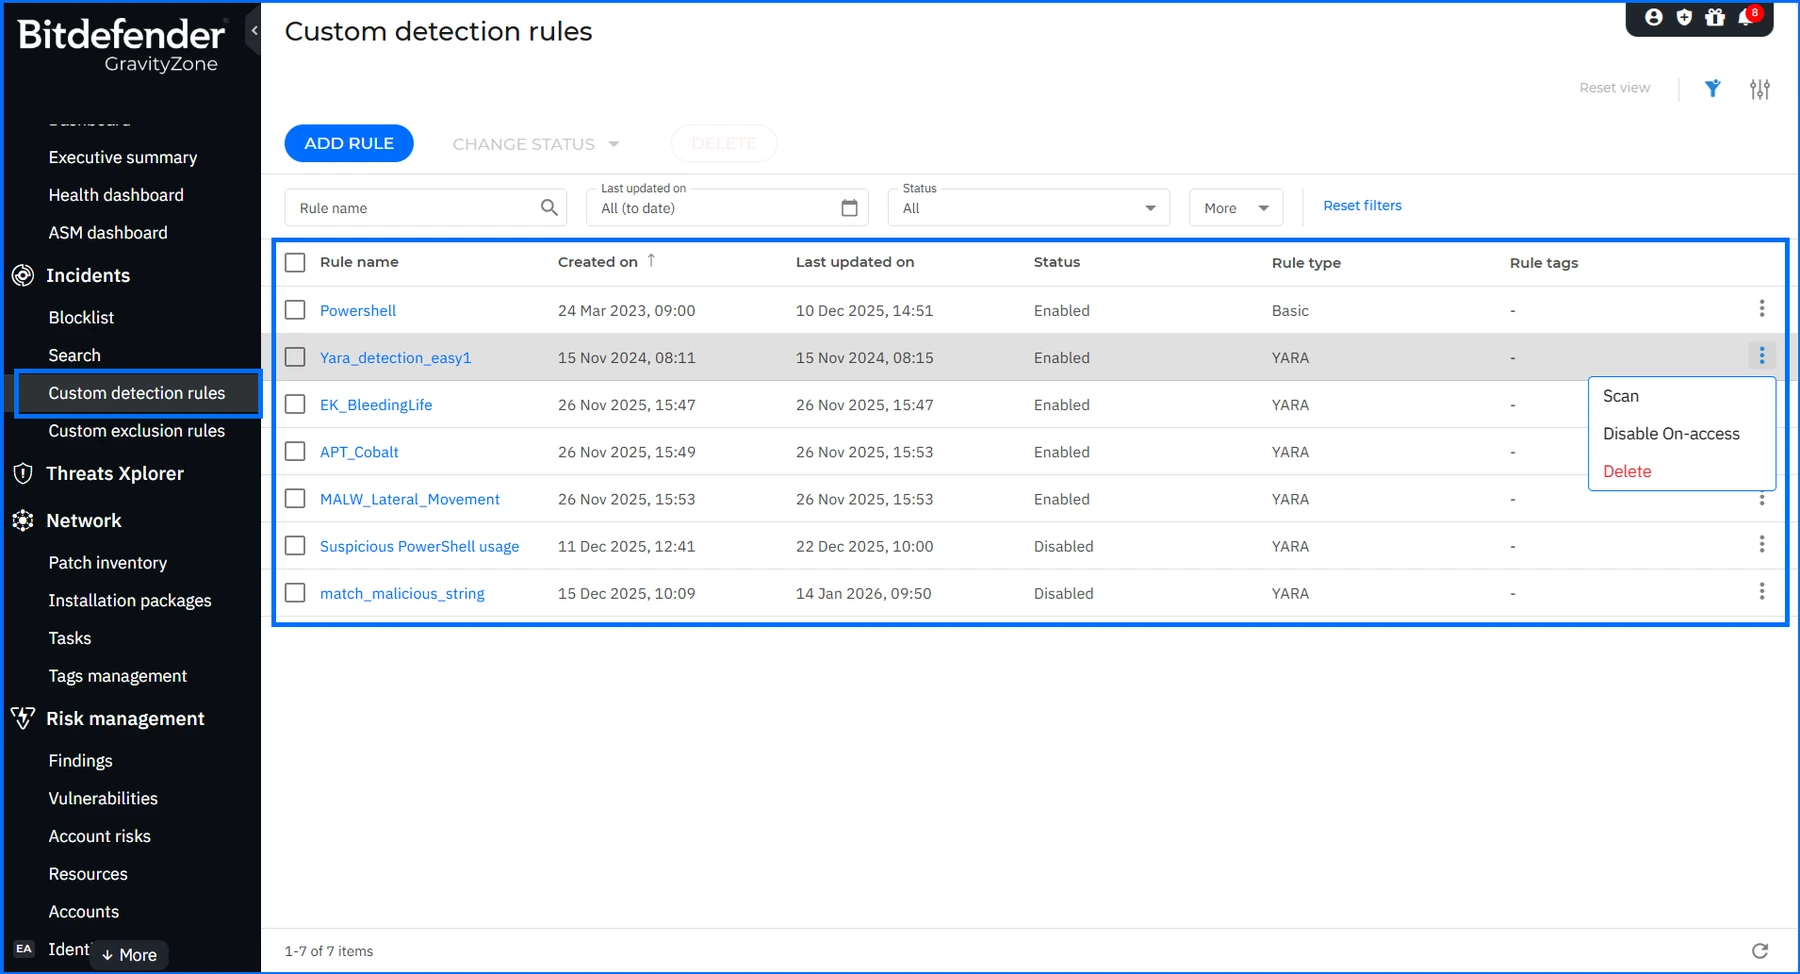
Ve vlastních detekčních pravidlech se sloupec a filtr On-Access i odpovídající pole detailu přejmenovávají na Status. Při tvorbě a úpravě pravidel se používá Enable custom rule pro Basic pravidla a Enable On-access pro YARA. Stejně se u YARA zpřesňují názvy akcí na Enable On-access a Disable On-access.
Pravidla YARA prostřednictvím API
YARA umožňuje vytvářet vlastní detekční vzorce pro malware a postupy útočníků. Pomáhá i tam, kde se mění infrastruktura nebo podoba škodlivého souboru a samotné porovnání indikátorů kompromitace nestačí.
Pravidla lze nově vytvářet, upravovat, získávat a spouštět přes GravityZone API:
- createCustomRule podporuje subtype pro rozlišení Basic a YARA a parametr yaraQuery v objektu settings.
- updateCustomRule podporuje yaraQuery v objektu settings u pravidel YARA.
- getCustomRulesList přijímá filtr subtypes pro výběr obou typů pravidel a v odpovědi vrací další údaje type, subtype a yaraQuery.
- Nová metoda startYaraScan spouští kontrolu vybraných cílů pomocí pravidla YARA.
Novinky pro správce
Další změny usnadňují práci s prevencí, ochranou, konfigurací a integracemi.
PHASR: události, Linux a žádosti o přístup
PHASR omezuje útočnou plochu na základě chování uživatelů a cílených omezení aplikací. Nové tlačítko View events and alerts v detailu doporučení zobrazí události související s daným behaviorálním profilem bez dalšího přesunu mezi stránkami. V přehledu podle MITRE přibývá filtr Rule name pro hledání pravidel napříč taktikami a kategoriemi.
PHASR Standalone je nově dostupný také pro Linux. Odpovídající instalační možnosti se zobrazují v konzoli.
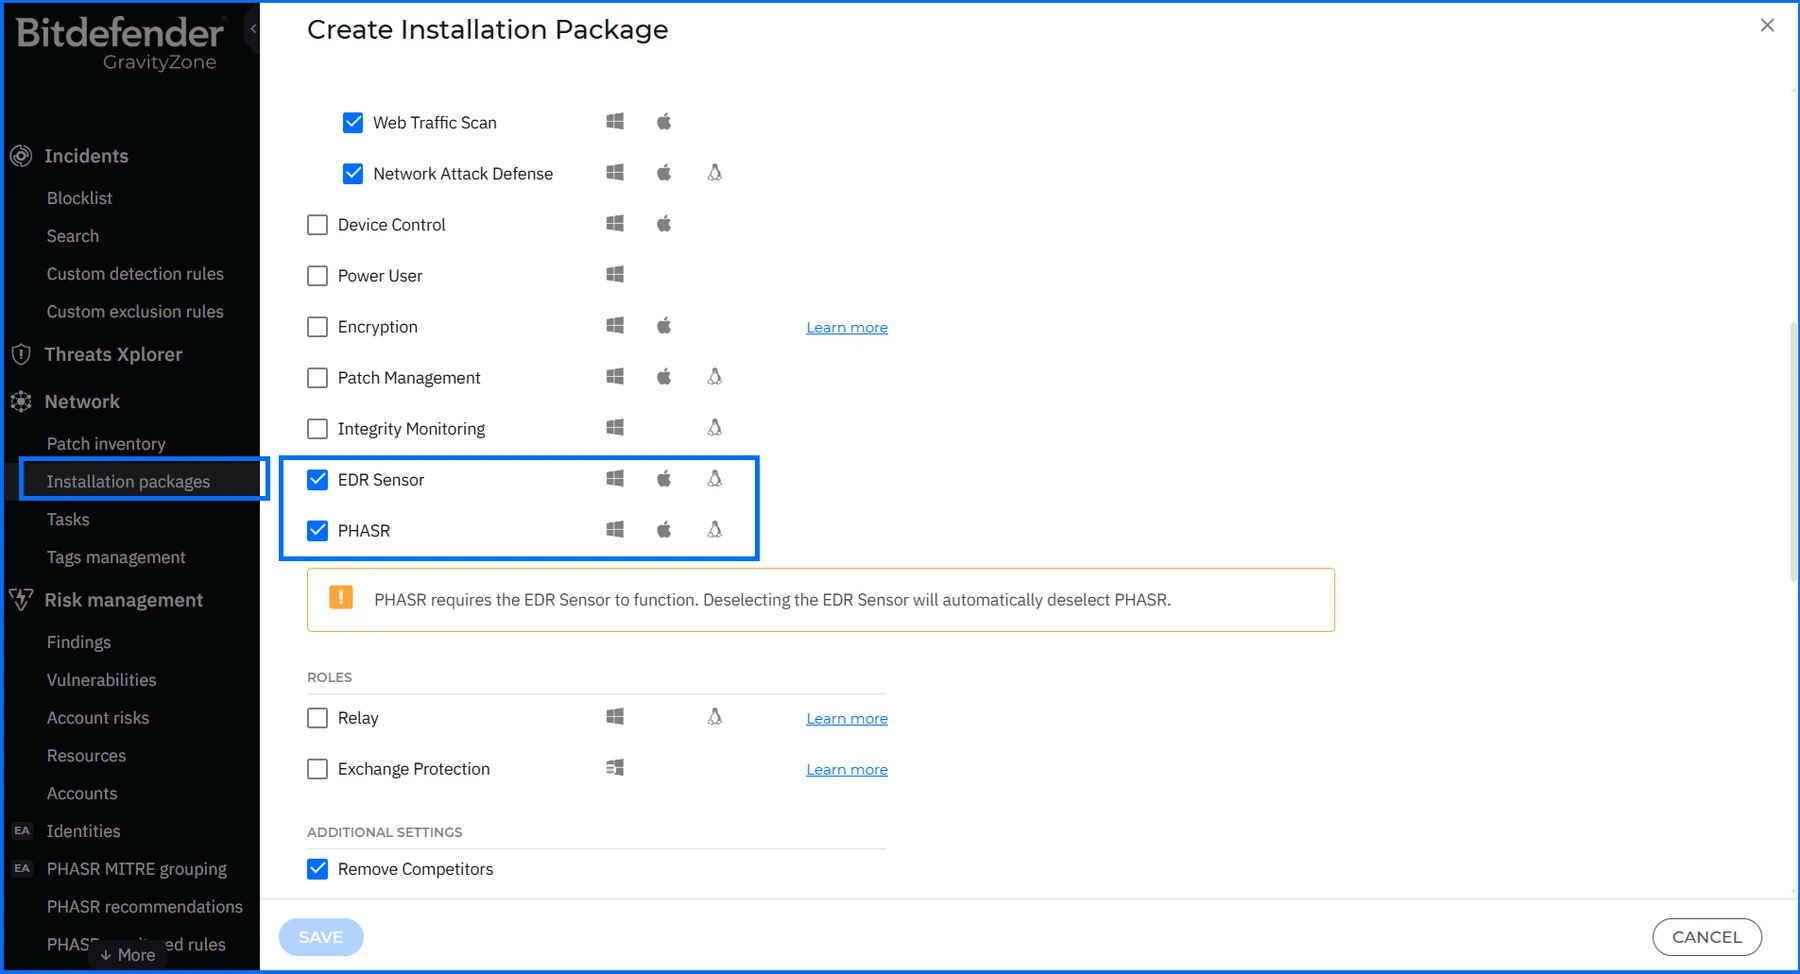
Request access nyní pokrývá PHASR i PHASR Standalone na Linuxu a macOS. V Linuxu je žádost dostupná prostřednictvím příkazového řádku.
V programu Early Access je také PHASR MITRE grouping. Tento interaktivní pohled mapuje aktivitu a detekce na taktiky, techniky a podtechniky MITRE ATT&CK. Výběr konkrétní části ukáže související detekce i chování uživatelů. Správce tak může zaměřit omezení na postupy relevantní pro dané prostředí.
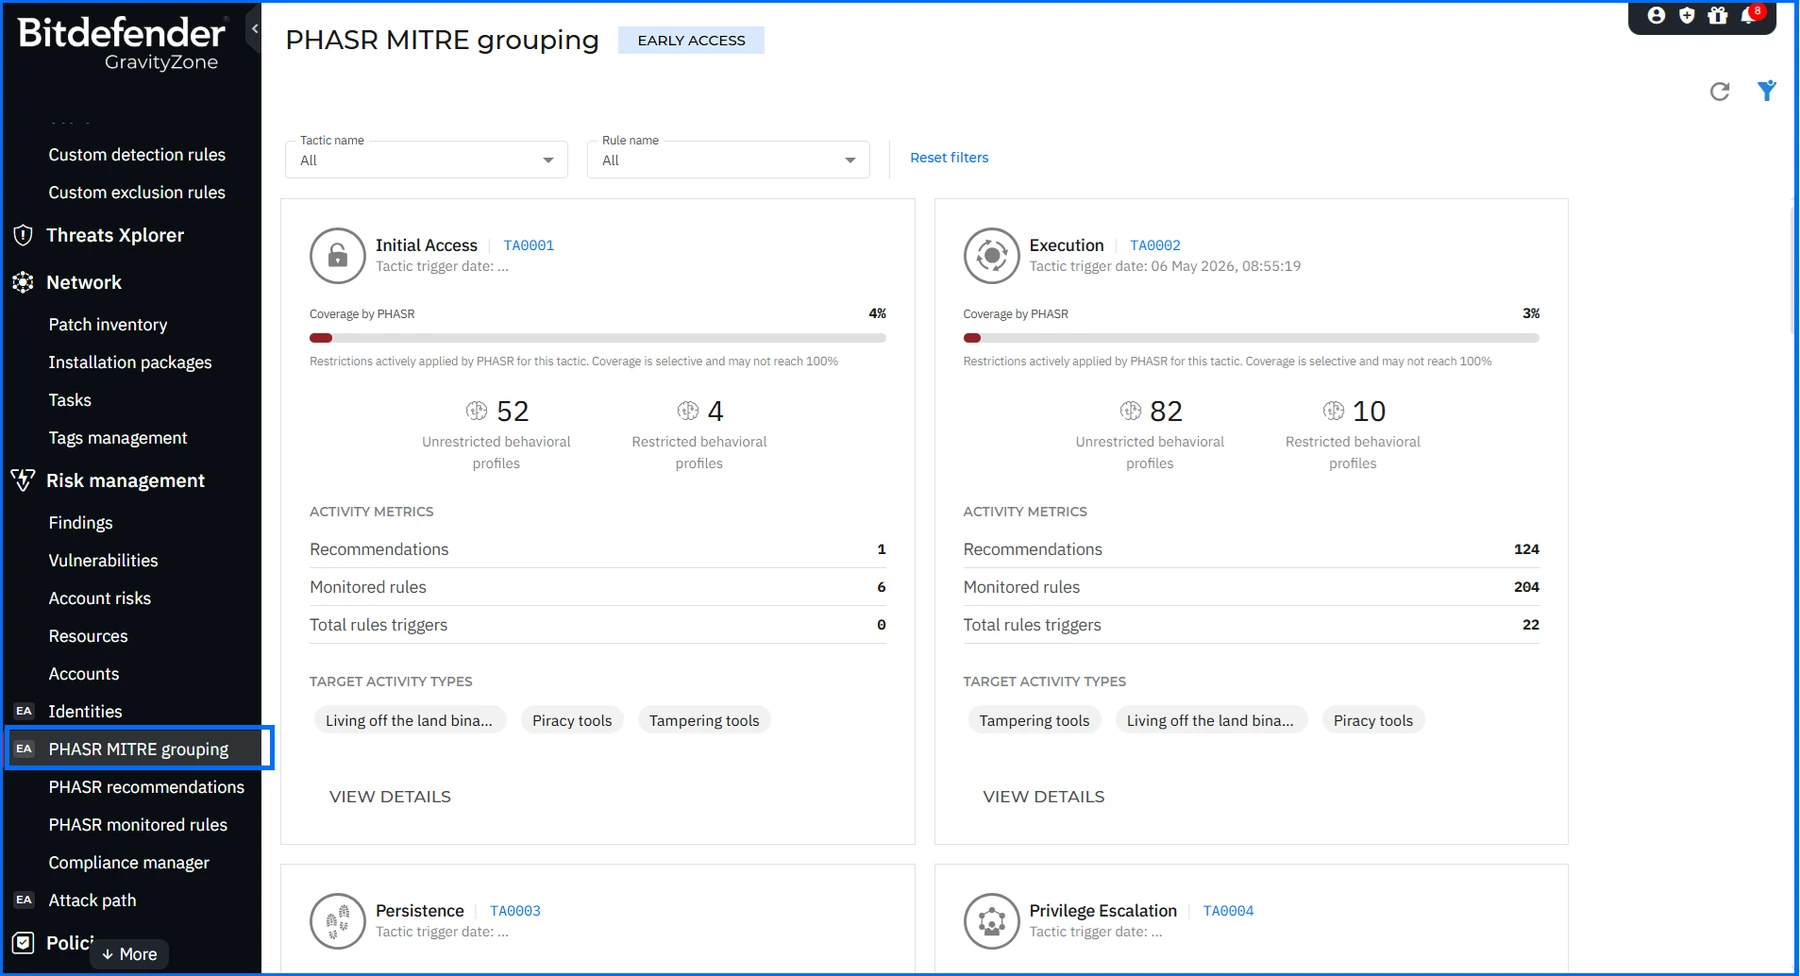
Funkci lze zapnout přes User Menu > My Company > Early Access.
Compliance Manager
Do Findings, Account risks a Compliance Manager přibývá standard HKMA TM-G-1 (HK). Hongkongský měnový úřad jím vymezuje obecné principy řízení technologických rizik včetně správy IT, hodnocení rizik a kontrol. Použití tohoto standardu vyžaduje doplněk Compliance Manager.
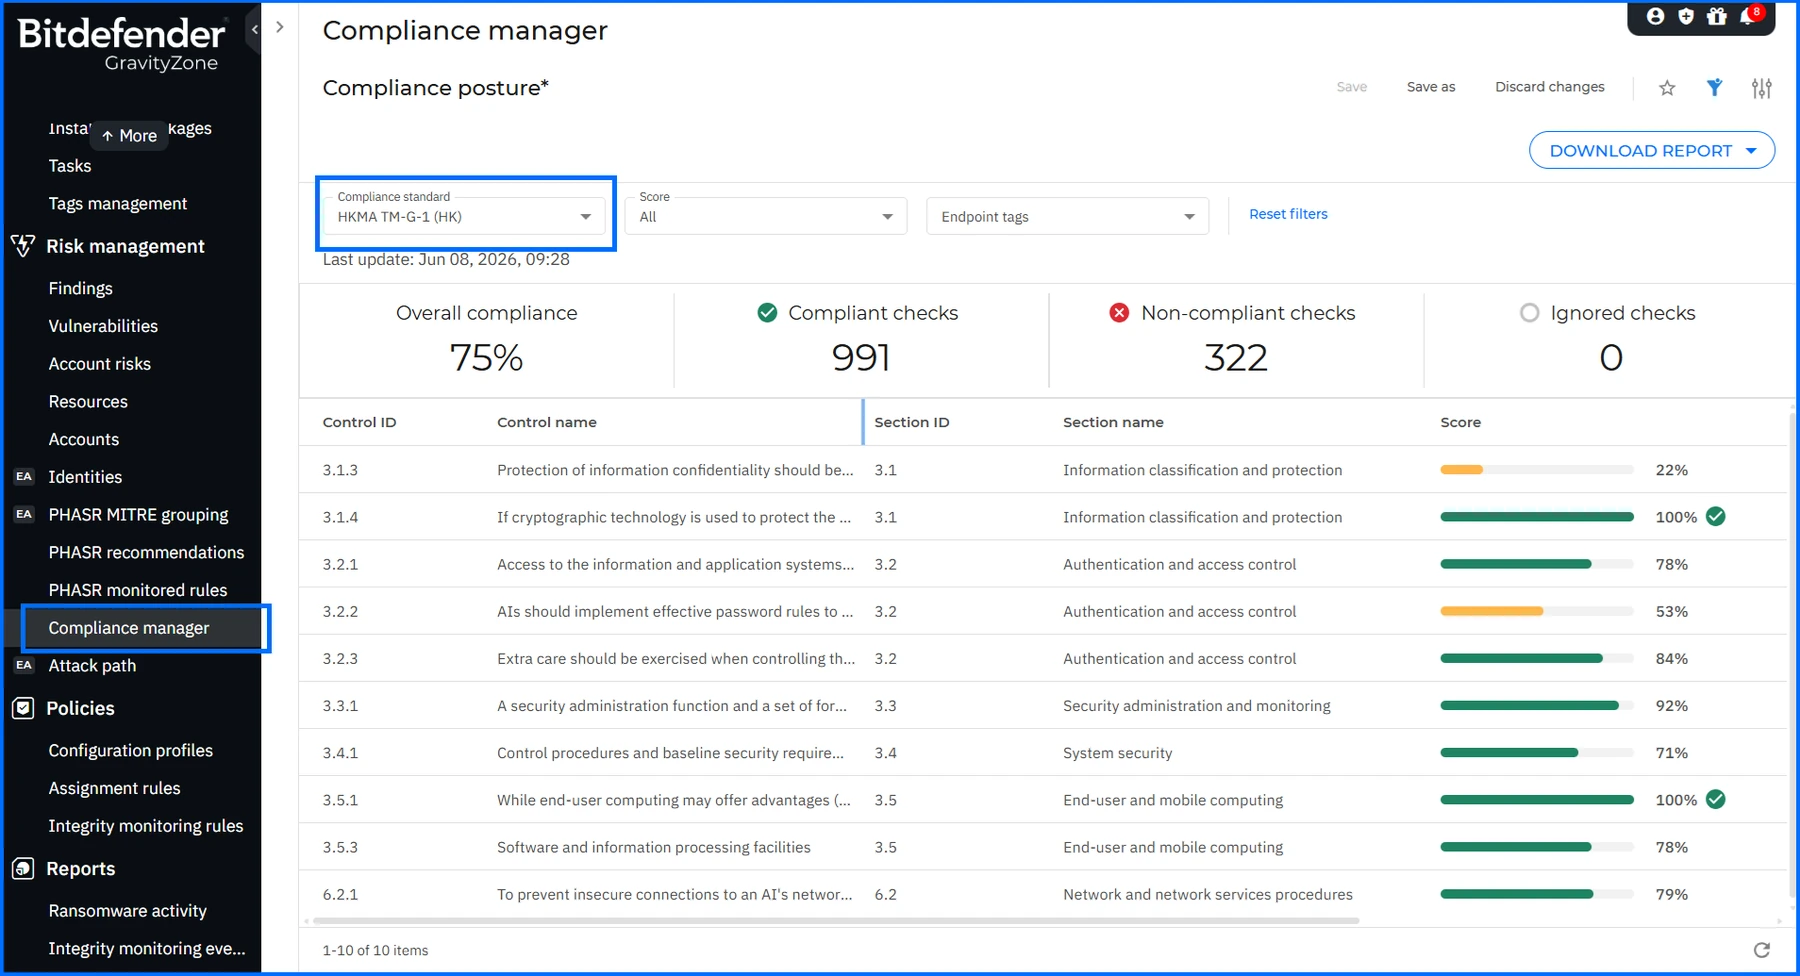
Stránka Compliance Manager v Risk Management je dostupná také společnostem s produktovým typem Bitdefender PHASR. Základní rozsah zahrnuje Cyber Hygiene – Windows. Pokročilé standardy nadále vyžadují příslušný doplněk.
Zjednodušené zakládání zákazníků MSP
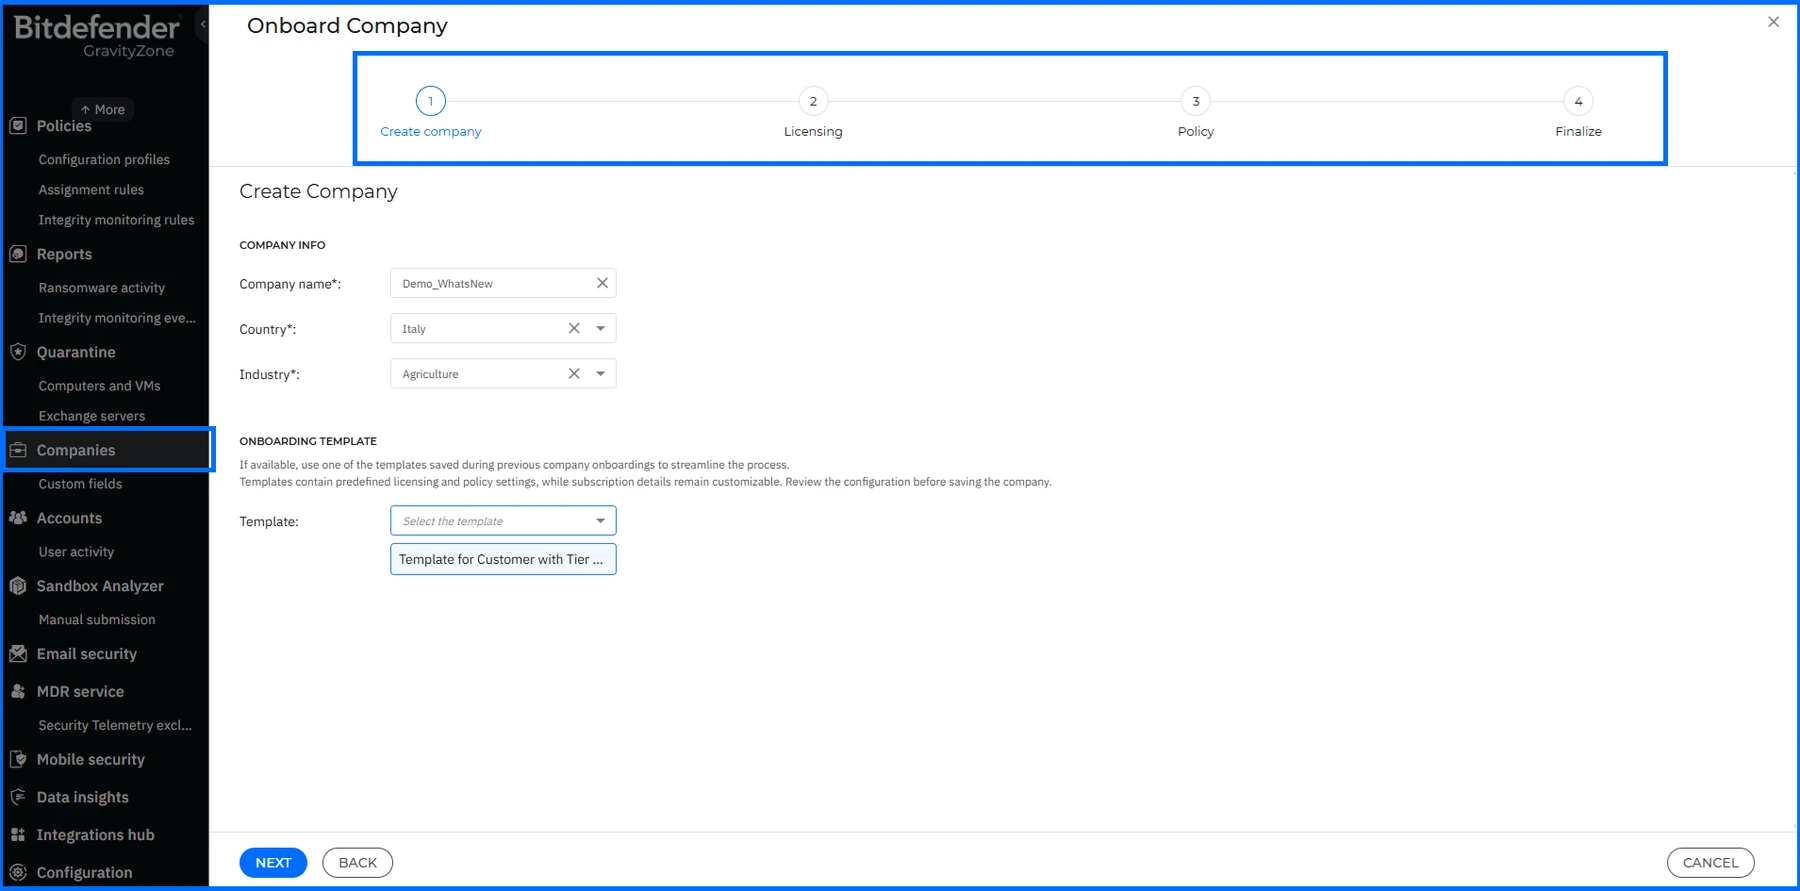
Poskytovatelé spravovaných služeb spravují pod jedním účtem více zákaznických společností s vlastními licencemi, politikami a nastavením. Průvodce MSP Simplified Customer Onboarding, představený v květnu v Early Access, přidává několik úprav.
Volba šablony má vlastní výraznější část v kroku Create company. Krok Policy zobrazuje funkce jako karty místo rozbalovacích seznamů. Funkce vypnuté v Licensing se při nastavování politiky nezobrazují.
Patch Management pro předplatné PHASR
Patch Management centralizuje vyhledávání, hodnocení a nasazování aktualizací na spravovaných zařízeních. Společnosti s produktovým typem Bitdefender PHASR a měsíčním předplatným nově mohou tento doplněk používat. Aktivace je nezávislá pro vlastní použití, další prodej nebo obojí.
Vyhledávání v karanténě podle SHA-256
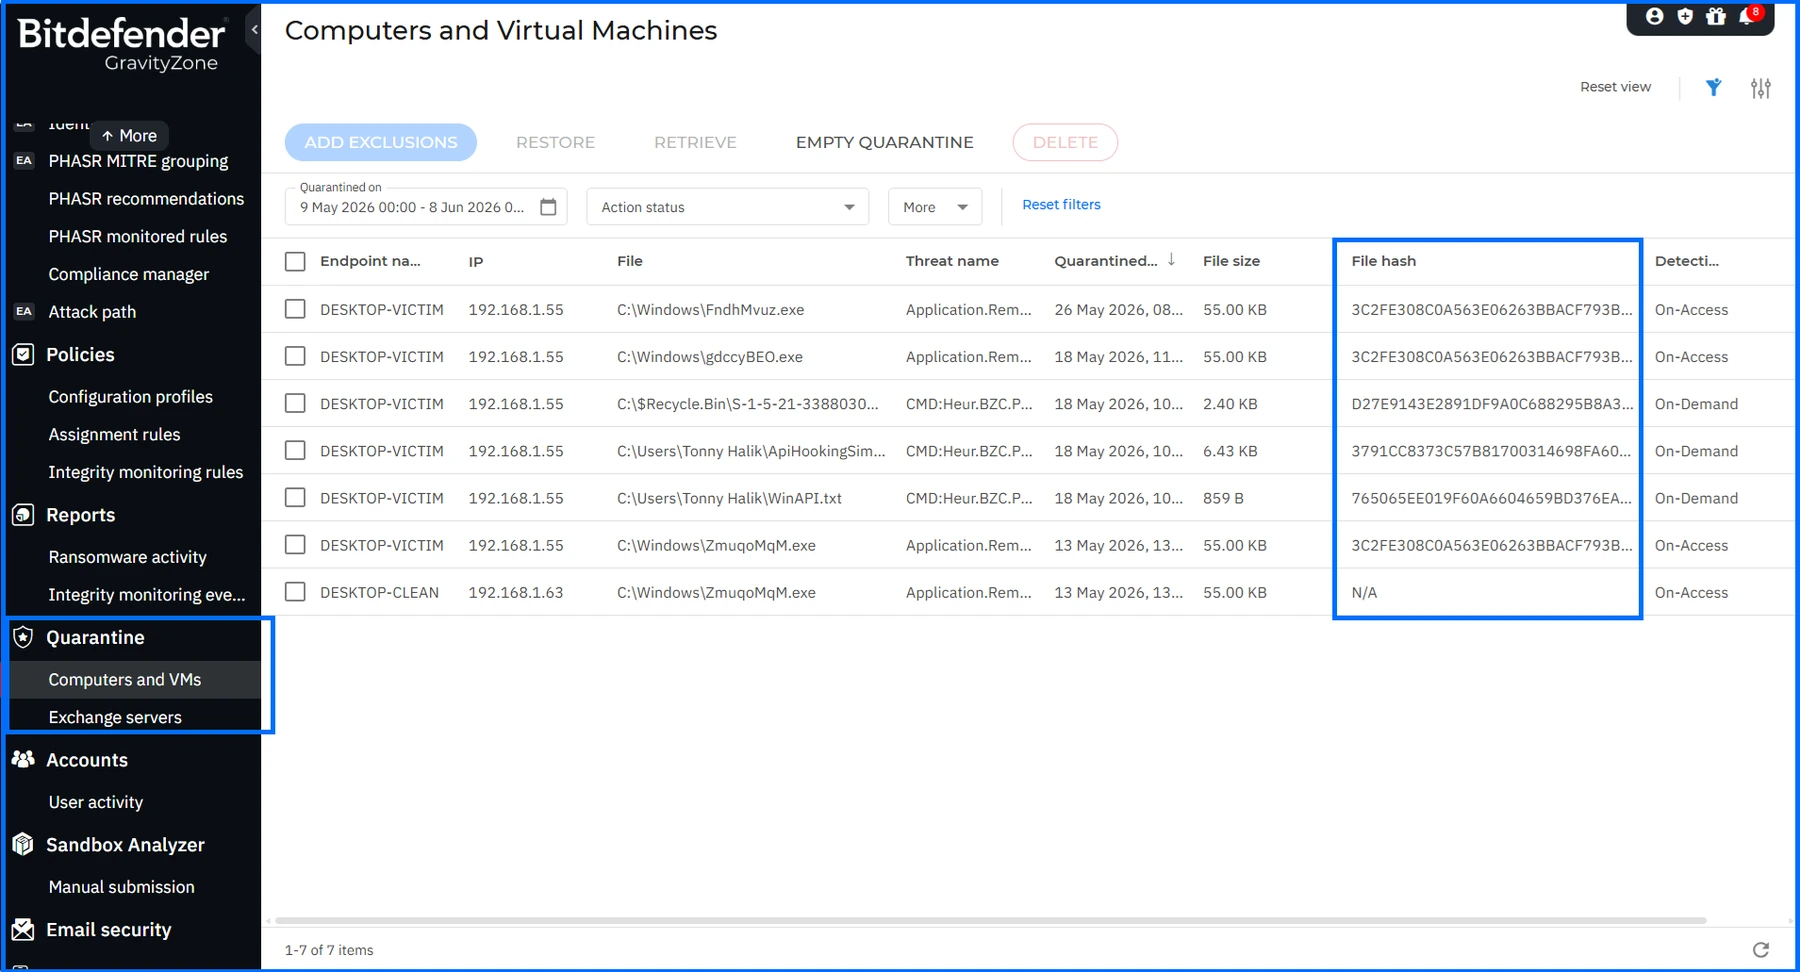
Karanténa GravityZone je šifrovaný prostor na koncovém zařízení, ve kterém jsou podle politik izolovány podezřelé a škodlivé soubory. V karanténě je nelze spustit ani číst.
Na stránce Quarantine přibývá filtr a sloupec File hash. Umožňuje dohledat soubor podle SHA-256. Nové údaje se vztahují na soubory umístěné do karantény po této aktualizaci.
Integrace s Microsoft Sentinel
Předávání událostí GravityZone do Microsoft Sentinel umožňuje propojit zjištění z koncových zařízení s daty o identitách, síti a cloudu. Nové řešení GravityZone Solution for Sentinel je dostupné přes Microsoft Marketplace a Microsoft Sentinel Content Hub.
Článek při vydání upozorňuje, že původní integrace Azure Sentinel má skončit v září 2026 v souvislosti s ukončením používaného HTTP Collector endpointu Microsoftu. Doporučuje proto naplánovat přechod na nové řešení před tímto datem. Původní článek odkazuje na postup Integrate GravityZone with Microsoft Sentinel a technickou podporu Bitdefenderu.
API: incidenty a společnosti
Control Center API využívá JSON-RPC 2.0 k automatizaci. Metoda getIncidentsList nově načítá Endpoint a Organization incidenty vybrané společnosti podle filtrů.
createCompany podporuje managePatchManagement a managePatchManagementResell u společností s Patch Managementem a produktovým typem Bitdefender PHASR.
API: licence a Network
- setMonthlySubscription podporuje za stejných podmínek managePatchManagement a managePatchManagementResell.
- getMonthlyUsage a getMonthlyUsagePerProductType vracejí počet zařízení v patchManagementMonthlyUsage.
- getLicenseInfo a getNetworkInventoryItems podporují managePatchManagement a managePatchManagementResell pro uvedenou konfiguraci PHASR.
- getManagedEndpointDetails a createReconfigureClientTask podporují patchManagement u produktového typu Bitdefender PHASR.
- getEndpointTags vrací podrobnosti o štítcích zařízení přiřazených vybraným společnostem.
API: balíčky, karanténa a Event Push
Metody createPackage, getPackageDetails a updatePackage podporují patchManagement také s produktovým typem Bitdefender PHASR. getQuarantineItemsList přidává ve filters pole fileSha256 pro hledání souborů podle hashe.
setPushEventSettings nově podporuje service type azureSentinelV2 pro novou integraci s Microsoft Sentinel. Původní azureSentinel zůstává označením starší integrace.
Shrnutí
Červnové novinky zlepšují vyšetřování útočných cest a incidentů, rozšiřují správu PHASR a automatizaci přes API. Odkazy na dokumentaci, masterclass a možnosti vyzkoušení platformy najdete v původním článku.











