
Nová telemetrie EDR, práce s doporučeními PHASR, politiky MDR, export inventáře a jednotné přihlášení do MDR.
Bitdefender rozšiřuje GravityZone o další možnosti prevence, ochrany, detekce a reakce. Červencová verze usnadňuje práci s telemetrií EDR, doporučeními PHASR, správou MDR, inventářem i integracemi.
Novinky pro bezpečnostní analytiky
Analytici potřebují odhalit i skryté souvislosti pokročilých útoků. Nové funkce rozšiřují data dostupná pro vyšetřování a reakci.
EDR: nové události Windows
GravityZone Endpoint Detection and Response (EDR) pomáhá detekovat a vyšetřovat hrozby na spravovaných zařízeních. Nezpracované události poskytují podklady pro historické dotazy a analýzu incidentů.
V Configuration > Raw Events přibývají čtyři události Windows. Kategorie Device obsahuje Hardware mount a Hardware unmount. Kategorie Other přidává Initiate agent uninstall a Driver module load.
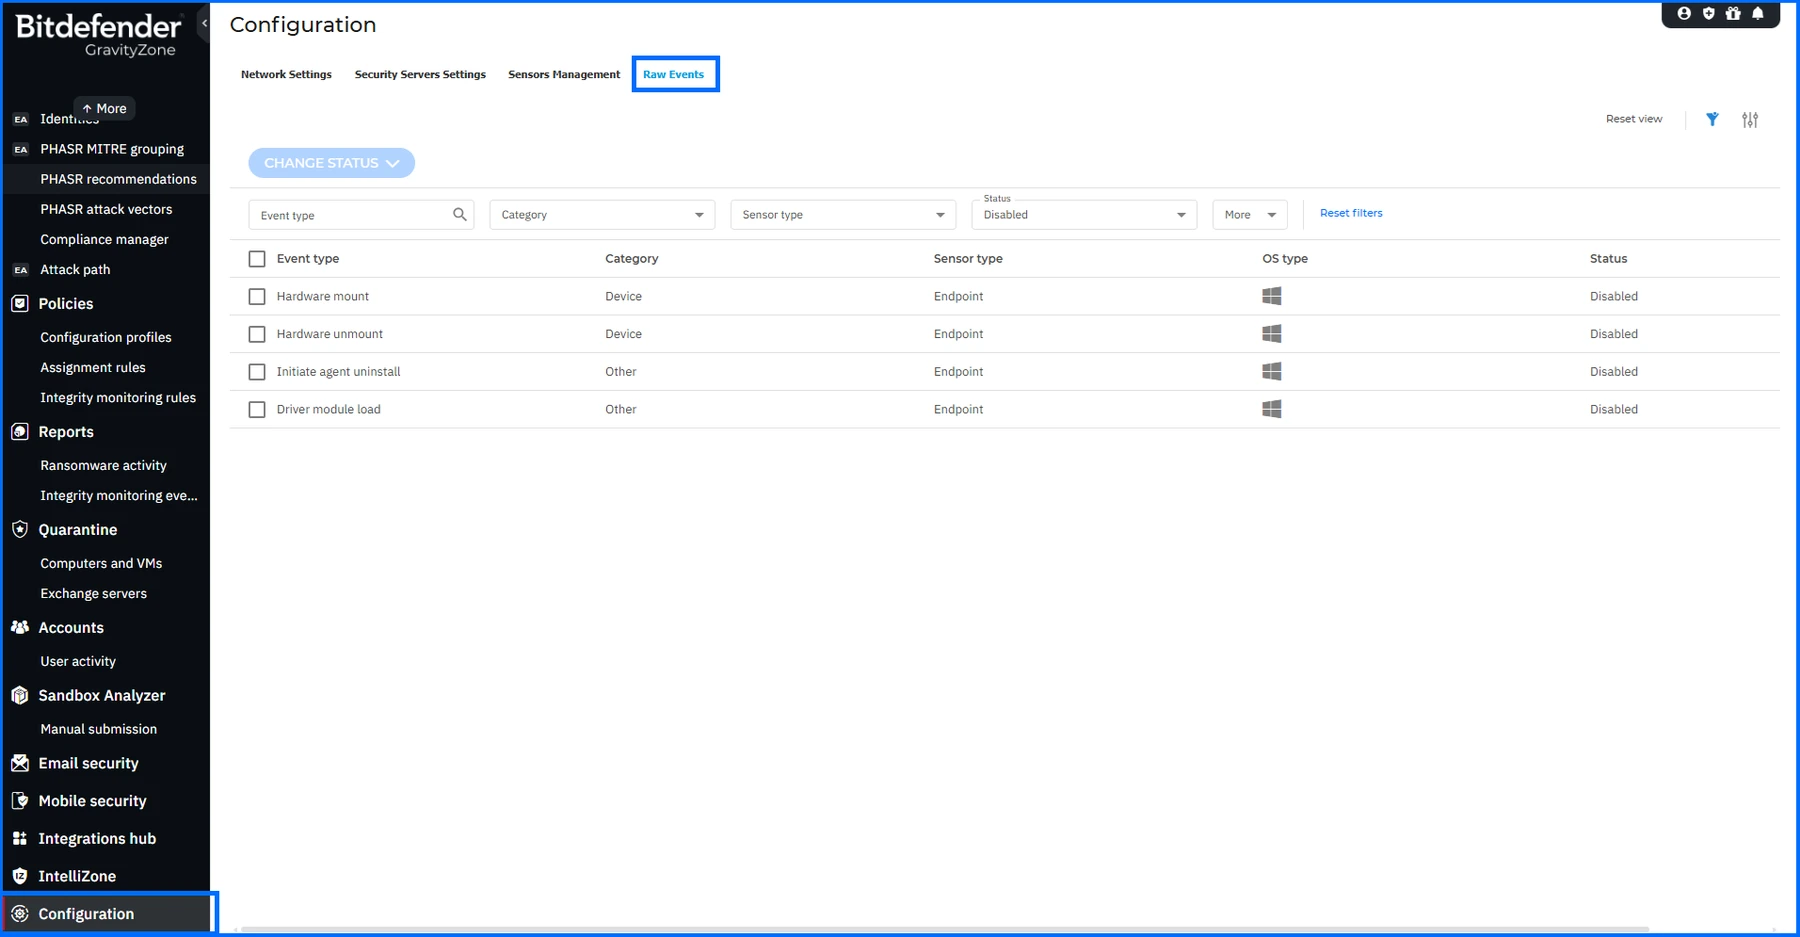
Událost Modify group policy se přejmenovává na Modify Windows Group Policy ve všech souvisejících pohledech. Analytici tak mohou vedle stávající telemetrie sledovat připojování a odpojování hardwaru, pokusy o odinstalaci agenta a načítání ovladačů.
Novinky pro správce
Další změny usnadňují správu ochranných vrstev i každodenní orientaci v platformě.
PHASR: rychlejší přechod k podkladům doporučení
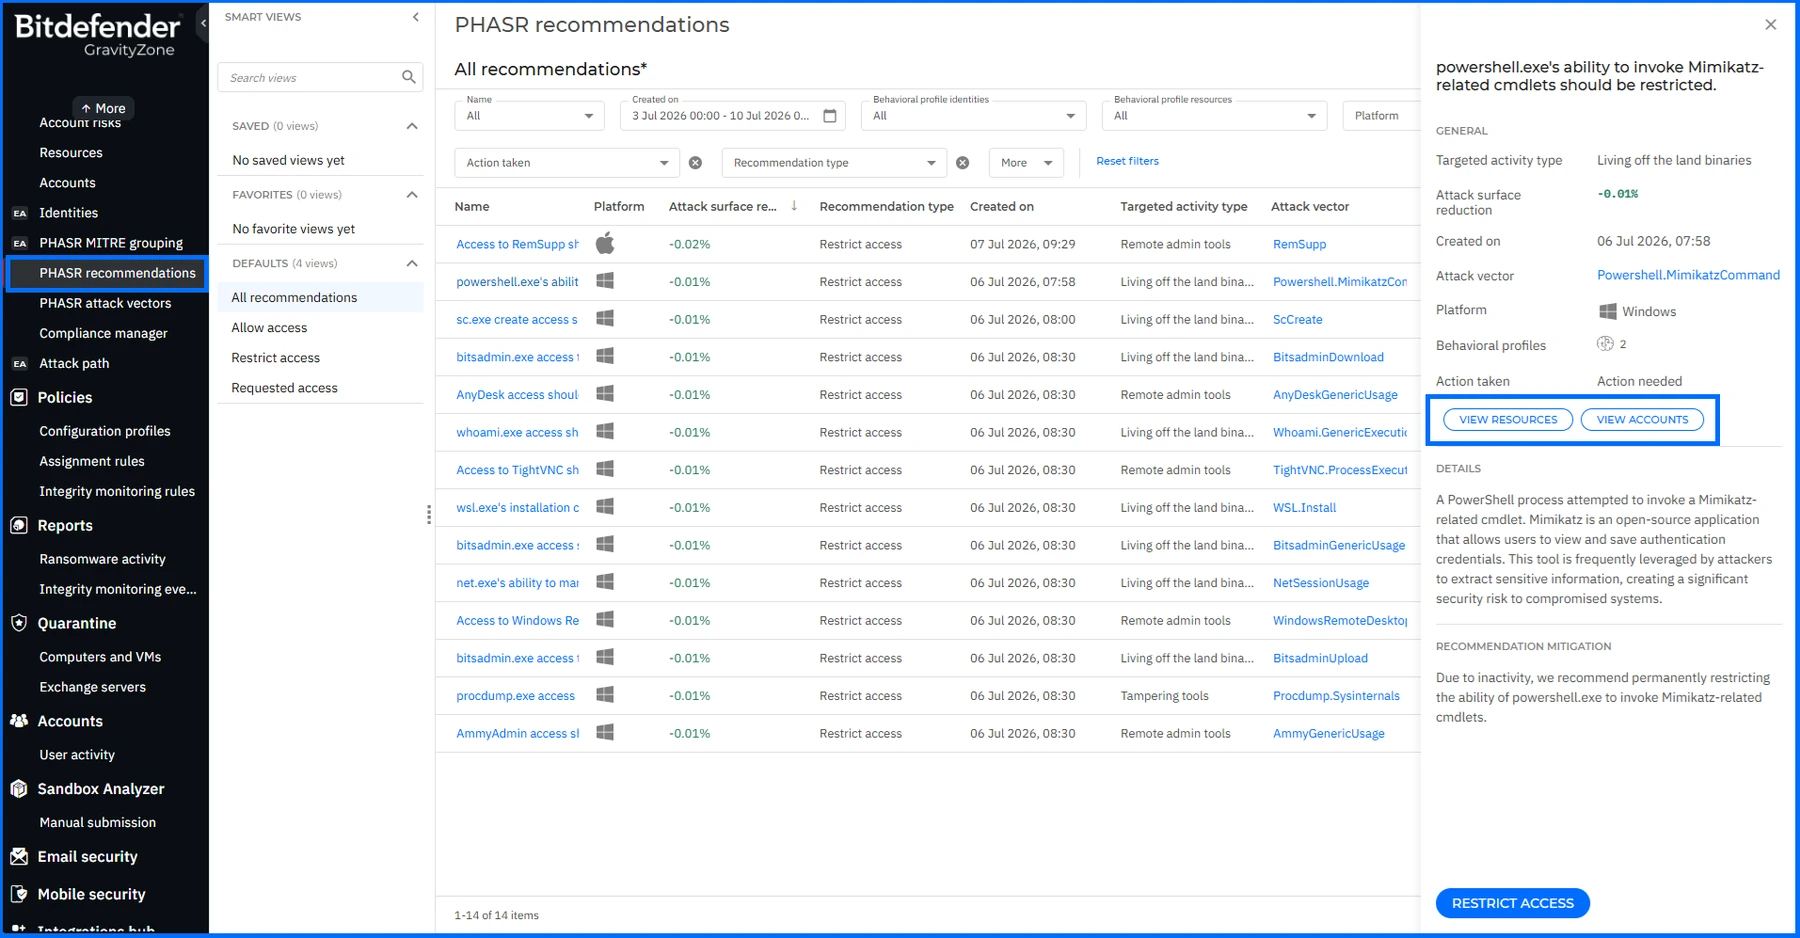
PHASR na základě chování omezuje útočnou plochu a zneužití legitimních systémových nástrojů. Z detailu doporučení lze nově přejít přímo do Risk Management > Resources nebo Risk Management > Accounts. Příslušná stránka se otevře s přednastaveným hledáním podle prostředku nebo identity související s doporučením.
Politika PHASR nově určuje, zda omezené behaviorální profily vytvářejí upozornění, incidenty nebo obojí. Výchozí nastavení zachovává dosavadní chování. Správce může výstupy po aktualizaci přizpůsobit prostředí.
Označení monitored rules se nahrazuje termínem attack vectors. Změna se promítá do stránek PHASR, filtrů, tabulek, panelů podrobností, pohledů MITRE i záznamů User activity.
Compliance Manager: další standard
Compliance Manager mapuje zjištění na koncových zařízeních na požadavky předpisů a standardů. Ve Findings, Identity risks a Compliance Manager přibývá indonéský standard POJK No. 4/POJK.05/2021 (ID).
Předpis indonéského úřadu OJK se týká řízení IT rizik nebankovních finančních institucí včetně správy IT, hodnocení rizik a dohledu nad externě zajišťovanými činnostmi.
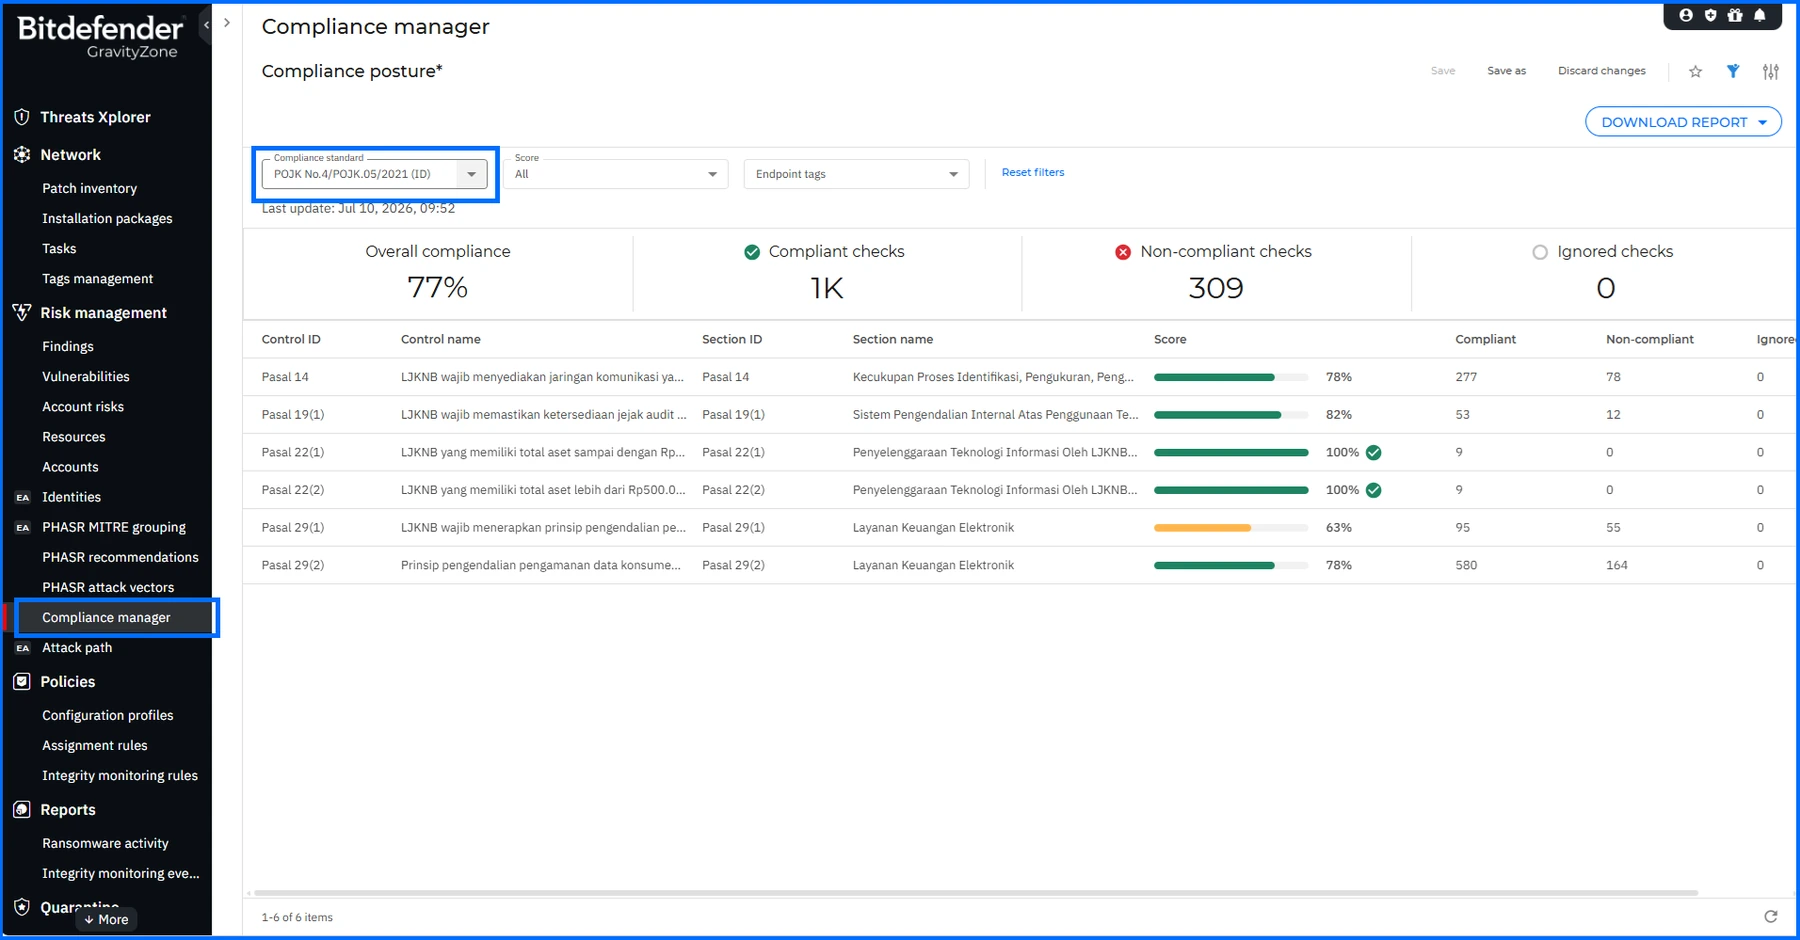
Organizace pod dohledem OJK tak mohou sledovat příslušné požadavky vedle ostatních rámců ve známých pohledech Findings, Account risks a Compliance Manager.
Automatické vytváření doporučených politik MDR
Služba Managed Detection and Response (MDR) v GravityZone poskytuje nepřetržitý dohled a reakci týmem SOC Bitdefenderu nad nasazenou ochranou zařízení. Nově se při zakládání zákazníků automaticky vytvářejí doporučené politiky MDR.
U nových zákaznických společností s aktivní licencí nebo předplatným MDR vzniknou dvě politiky, jedna pro pracovní stanice a druhá pro servery. Spolu s nimi se vytvoří dva štítky zařízení a dvě pravidla přiřazení podle typu zařízení. Pokud při vytvoření společnosti nebyl přidán hlavní účet, vlastní objekty účet MDR Service.
U partnerů nově zapojených do MDR a existujících zákazníků přecházejících na tuto službu se obě politiky vytvoří také. Jejich přiřazení ale v tomto případě automatické není a vlastníkem se stane existující účet společnosti.
Společnosti využívající MDR již před aktualizací obdrží politiky krátce po zavedení změny. Ani zde se politiky automaticky nepřiřazují. Vytvoření politik, štítků a pravidel se zaznamenává do User activity. Do doby, než jsou politiky dostupné, je lze nastavit ručně podle dokumentace MDR recommended policy.
Network: kontejnery a export CSV
Inventář Network sdružuje spravovaná zařízení, kontejnery a další prostředky. Nově lze odstranit složky hostitelů kontejnerů z Containers > Custom Container Groups, pokud jsou hostitelé offline déle než 24 hodin. Pokud jde o posledního hostitele v Custom Container Groups, hierarchie Containers z pohledu zmizí. Jednotlivé kontejnery uvnitř hostitele touto funkcí odstranit nelze.
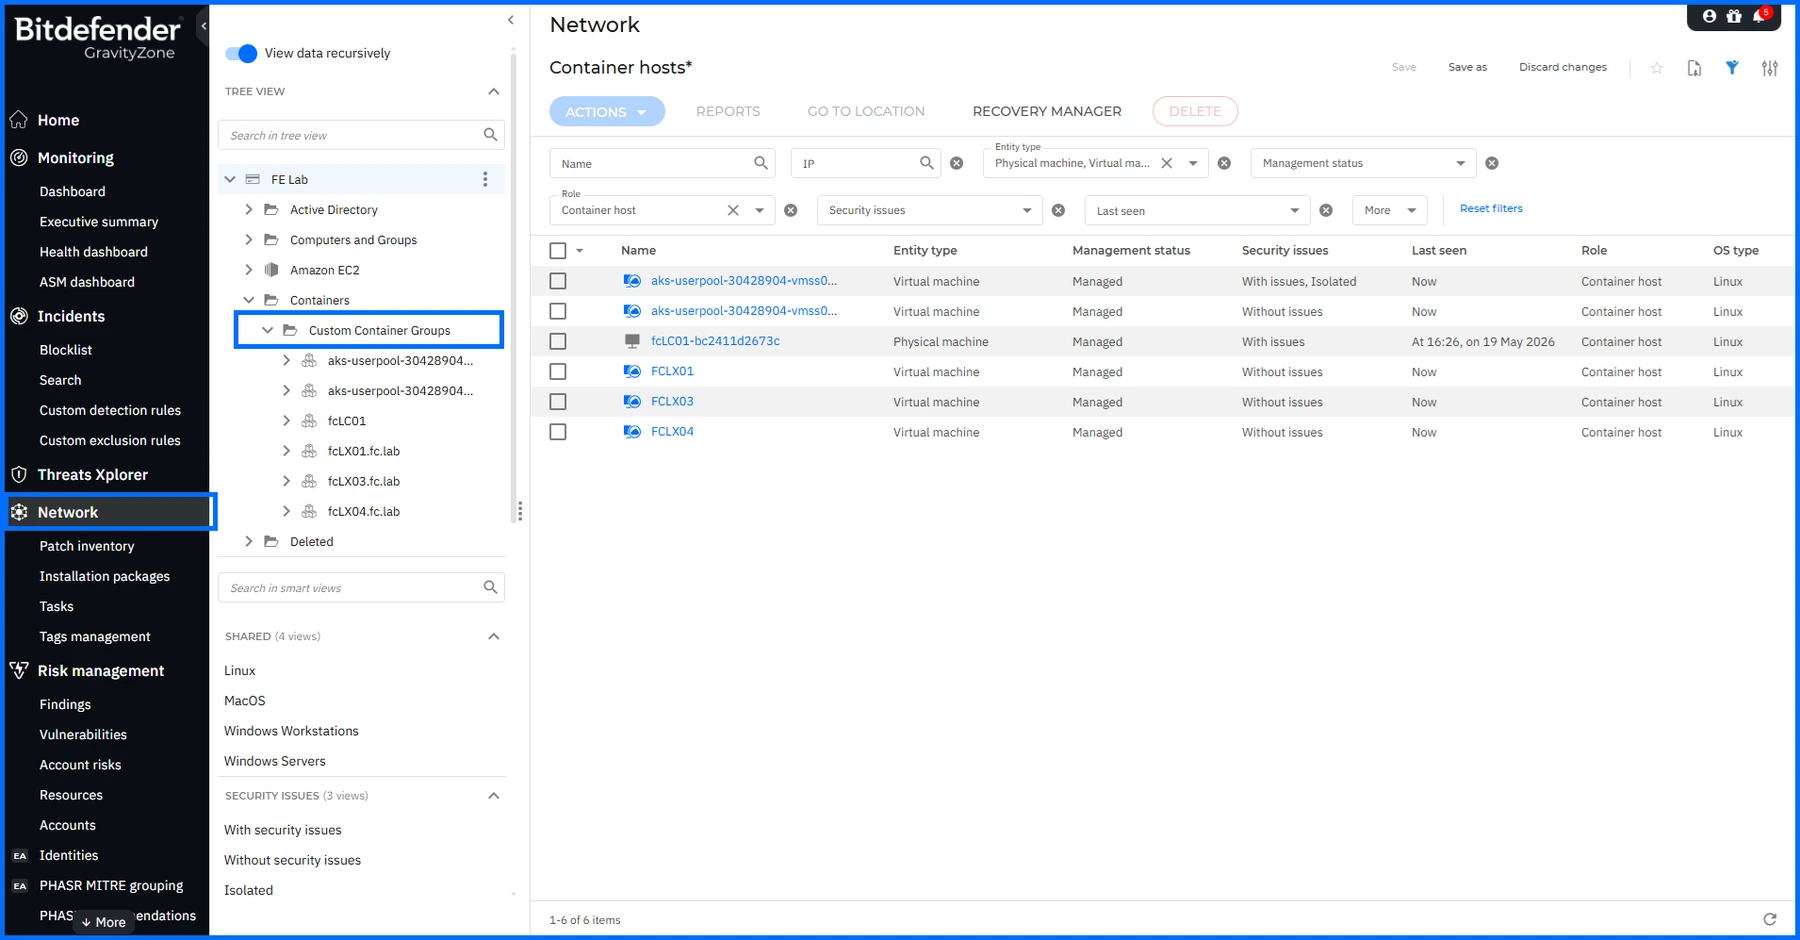
Network přidává export CSV se všemi dostupnými sloupci, použitými filtry a zachovaným řazením. Jeden export může obsahovat nejvýše 500 000 řádků. Data tak lze využít v externích reportech nebo při auditu.
GravityZone IdP Proxy a přihlášení do MDR
GravityZone Identity Provider podporuje jednotné přihlašování prostřednictvím SAML 2.0 a správu identit pomocí SCIM. Červencová verze rozšiřuje SSO do portálu MDR s podporou poskytovatelů Okta, Microsoft Entra ID a Active Directory Federation Services (ADFS).
Stránka Authentication v nastavení společnosti rozděluje konfiguraci do dvou oblastí:
- GravityZone Control Center single sign-on zachovává pole GravityZone SAML metadata URL a Identity provider metadata URL pro přihlášení do konzole.
- Bitdefender services single sign-on přidává údaj GravityZone Proxy SAML metadata URL pouze pro čtení a nastavitelné pole Identity provider metadata URL (IdP Proxy) pro připojení poskytovatele třetí strany.
Správce musí v účtu uživatele zapnout Login with your Identity Provider, aby se uživatel mohl takto přihlásit do MDR portálu. Ověřování se sjednotí pod stávající firemní infrastrukturu identit.
Novinky pro partnery MSP
Partneři MSP pod jedním účtem zajišťují ochranu více zákazníků. Aktualizace rozšiřuje správu šablon, dostupnost doplňků, přehled licencování a zkušební verze.
V Early Access průvodce MSP Simplified Customer Onboarding přibývá stránka Onboarding templates se společným přehledem šablon vlastněných aktuální partnerskou společností. U zapojených partnerů ukazuje tabulka Companies sloupec Onboarding template, podle kterého lze poznat šablonu použitou při založení zákazníka.
Doplněk Cloud Security Posture Management Plus (CSPM+) je nově dostupný jako roční doplněk k měsíčnímu předplatnému MSP.
External Attack Surface Management (EASM) mohou používat také společnosti s měsíčním předplatným produktového typu Bitdefender PHASR. Přepínač EASM je dostupný při tvorbě a úpravě společnosti pro vlastní použití i další prodej. Reporty Monthly License Usage a Simplified Monthly License Usage přidávají sloupec EASM Usage. Odpovídající události společnosti a změny partnera se zapisují do User activity.
Partneři mohou přímo v Products hub zahájit zkoušku Extended Email Security pro způsobilé spravované společnosti s měsíčním předplatným. Pro tuto zkoušku není vyžadován minimální ani maximální počet zařízení nebo schránek.
API: omezení HTTP požadavků
Control Center API podporuje automatizaci prostřednictvím JSON-RPC 2.0. Nová verze rozšiřuje práci se společnostmi, incidenty, licencemi a inventářem a zavádí omezení rychlosti u HTTP endpointů.
Pro HTTP Public API pod GET /api/v1.0/http/<handler> platí limit pěti požadavků za minutu na API klíč bez mechanismu pro krátkodobé překročení nebo odložení. Počítadla pro HTTP a JSON-RPC jsou samostatná. Omezení se týká endpointů downloadReportZip, downloadPackageFullKit, downloadSandboxReport a downloadScanLogsZip.
API: společnosti a incidenty
createCompany podporuje manageEASM a manageEASMResell v ownUse a resell u společností s EASM a produktovým typem Bitdefender PHASR.
Parametr targets v createCustomRule a updateCustomRule nově podporuje štítky zařízení. Pravidlo lze cílit pomocí společností nebo štítků, ale u jednoho pravidla lze použít jen jeden z těchto způsobů. getCustomRulesList vrací štítky u takto cílených pravidel; pravidla přiřazená ke společnostem nadále vracejí společnosti.
API: licence a Network
- setMonthlySubscription podporuje manageEASM a manageEASMResell pro produktový typ Bitdefender PHASR s EASM.
- getLicenseInfo vrací stejné parametry, pokud je EASM u takové společnosti zapnuté.
- getMonthlyUsage a getMonthlyUsagePerProductType vracejí easmMonthlyUsage pro sledování využití.
- getEndpointTags vrací v odpovědi také ID jednotlivých štítků.
- getNetworkInventoryItems podporuje manageEASM v ownUse a manageEASMResell v resell u uvedené konfigurace PHASR.
Další informace
GravityZone průběžně rozvíjí společnou prevenci, ochranu, detekci a reakci. Původní článek obsahuje odkazy na dokumentaci, související masterclass i možnosti konzultace a vyzkoušení platformy.











