
PHASR pro Linux a macOS, správa incidentů, ochrana pošty, exporty zranitelností a další změny pro analytiky i správce.
Bitdefender rozšiřuje GravityZone, sjednocenou platformu pro prevenci, ochranu, detekci a reakci. Dubnové změny navazují na vícevrstvou bezpečnostní strategii a mají usnadnit práci analytikům, správcům i uživatelům.
Novinky pro bezpečnostní analytiky
Analytici potřebují rozpoznat i nenápadné projevy pokročilých útoků. Následující funkce rozšiřují možnosti vyšetřování a práce s hrozbami.
PHASR pro macOS a Linux
Proactive Hardening and Attack Surface Reduction (PHASR) na základě chování uživatelů průběžně omezuje možnosti zneužití systému. Pomáhá předcházet cíleným útokům a technikám Living off the Land (LotL), při kterých útočníci používají legitimní systémové nástroje. Omezení lze uplatňovat na jednotlivé akce aplikací.
Podpora PHASR se rozšiřuje z Windows také na Linux a macOS. Jako součást agenta BEST tak nabízí ochranu všech tří platforem. Samostatná varianta je v době vydání článku dostupná pro Windows a macOS.
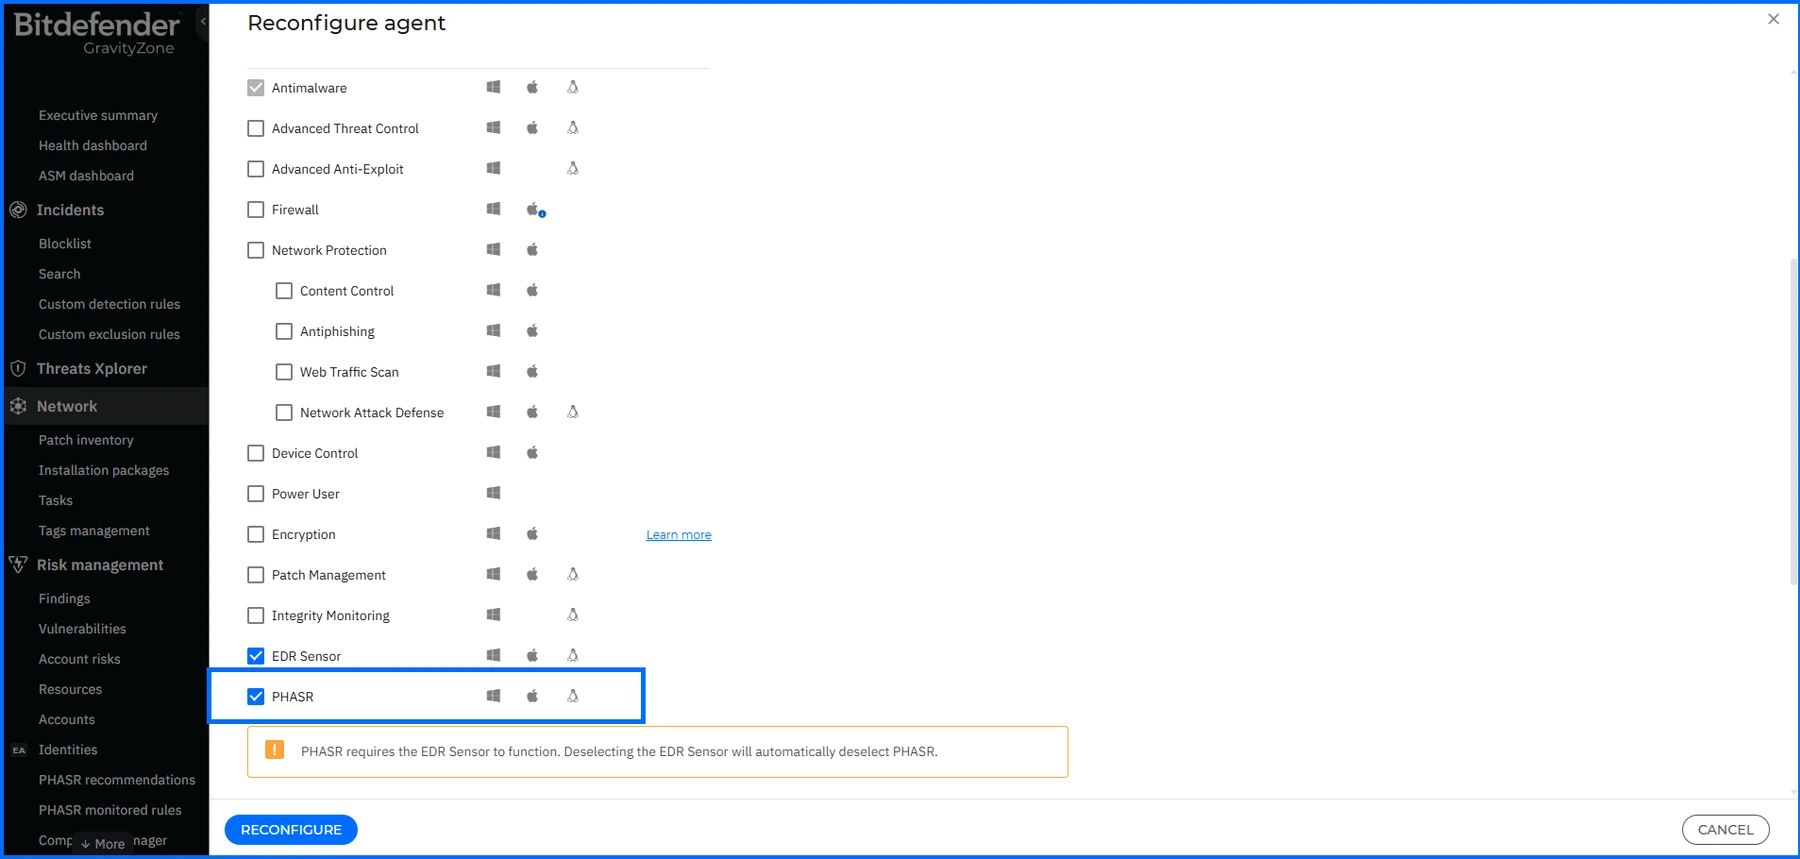
Pro partnery MSP přibývá samostatný agent PHASR s měsíčním předplatným. Lze jím doplnit stávající bezpečnostní řešení bez výměny ochrany koncových zařízení. Partner může PHASR přiřadit vlastní společnosti, spravovaným partnerům i zákazníkům.
Panel žádosti Allow Access nově zobrazuje podrobnější údaje pro vyšetřování: nadřazený proces, blokovaný proces a konkrétní příkazový řádek. Upraven byl i filtr Rule name v přehledu sledovaných pravidel. Shodná pravidla se již v nabídce neopakují. Jedna položka vrací odpovídající výskyty napříč Windows, Linuxem a macOS.
Další výklad PHASR nabízejí související masterclass. Bitdefender nabízí také Internal Attack Surface Assessment pro zjištění, které systémové a administrátorské nástroje vytvářejí v prostředí riziko. Odkazy jsou v originálu.
Správa incidentů EDR a XDR
Incidenty sdružují detekce a umožňují vyšetřování i reakci napříč infrastrukturou. Endpoint Incidents zachycují podezřelou aktivitu na zařízeních prostřednictvím EDR. Organization Incidents propojují události z více zařízení a telemetrii XDR do společného pohledu na útok.
V nastavení společnosti přibývá karta Settings s volbou, jak zacházet s další aktivitou u uzavřených incidentů. Správce může určit, zda se původní incident znovu otevře, nebo vznikne nový.
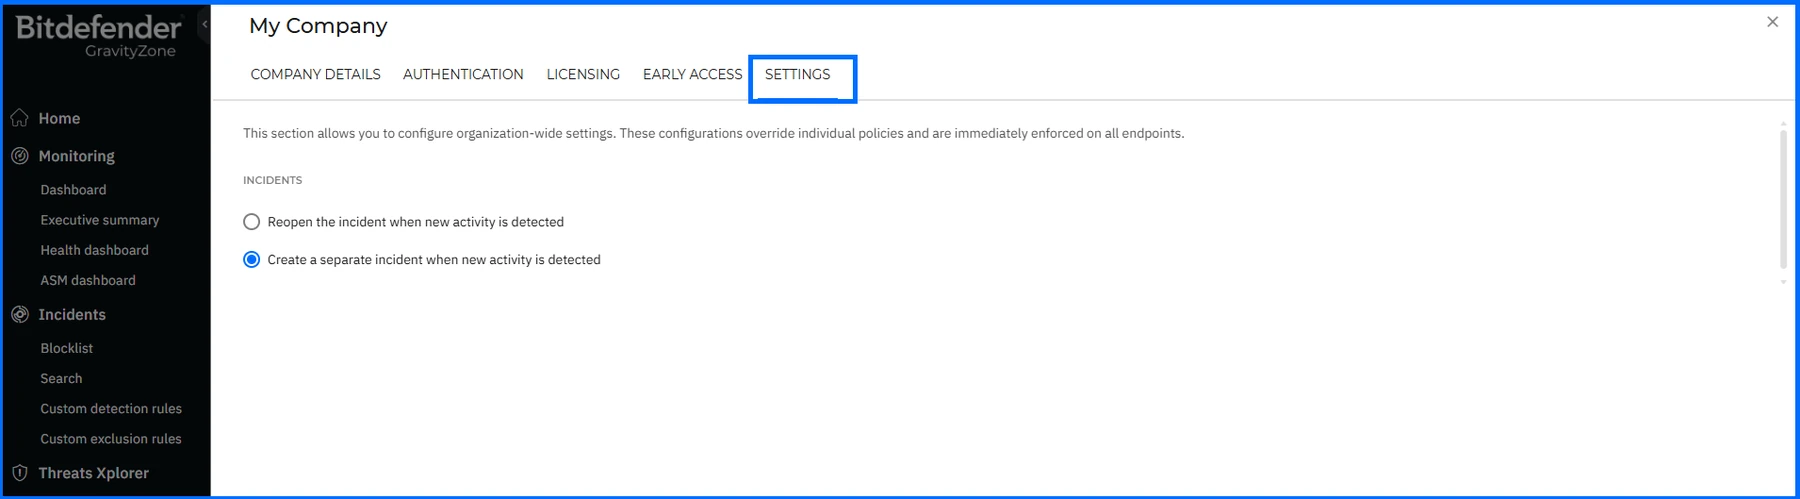
Při zapnuté volbě vytváření nového incidentu vznikne při další související aktivitě samostatný otevřený incident. Ten se průběžně doplňuje až do uzavření. Další aktivita po jeho uzavření vytvoří další incident. Souvislosti mezi těmito záznamy ukazuje řetězec Incident evolution.
- U incidentů XDR je Incident evolution v části Summary, v panelu podrobností a v PDF reportu incidentu.
- U incidentů EDR je tento údaj dostupný pouze v panelu podrobností.
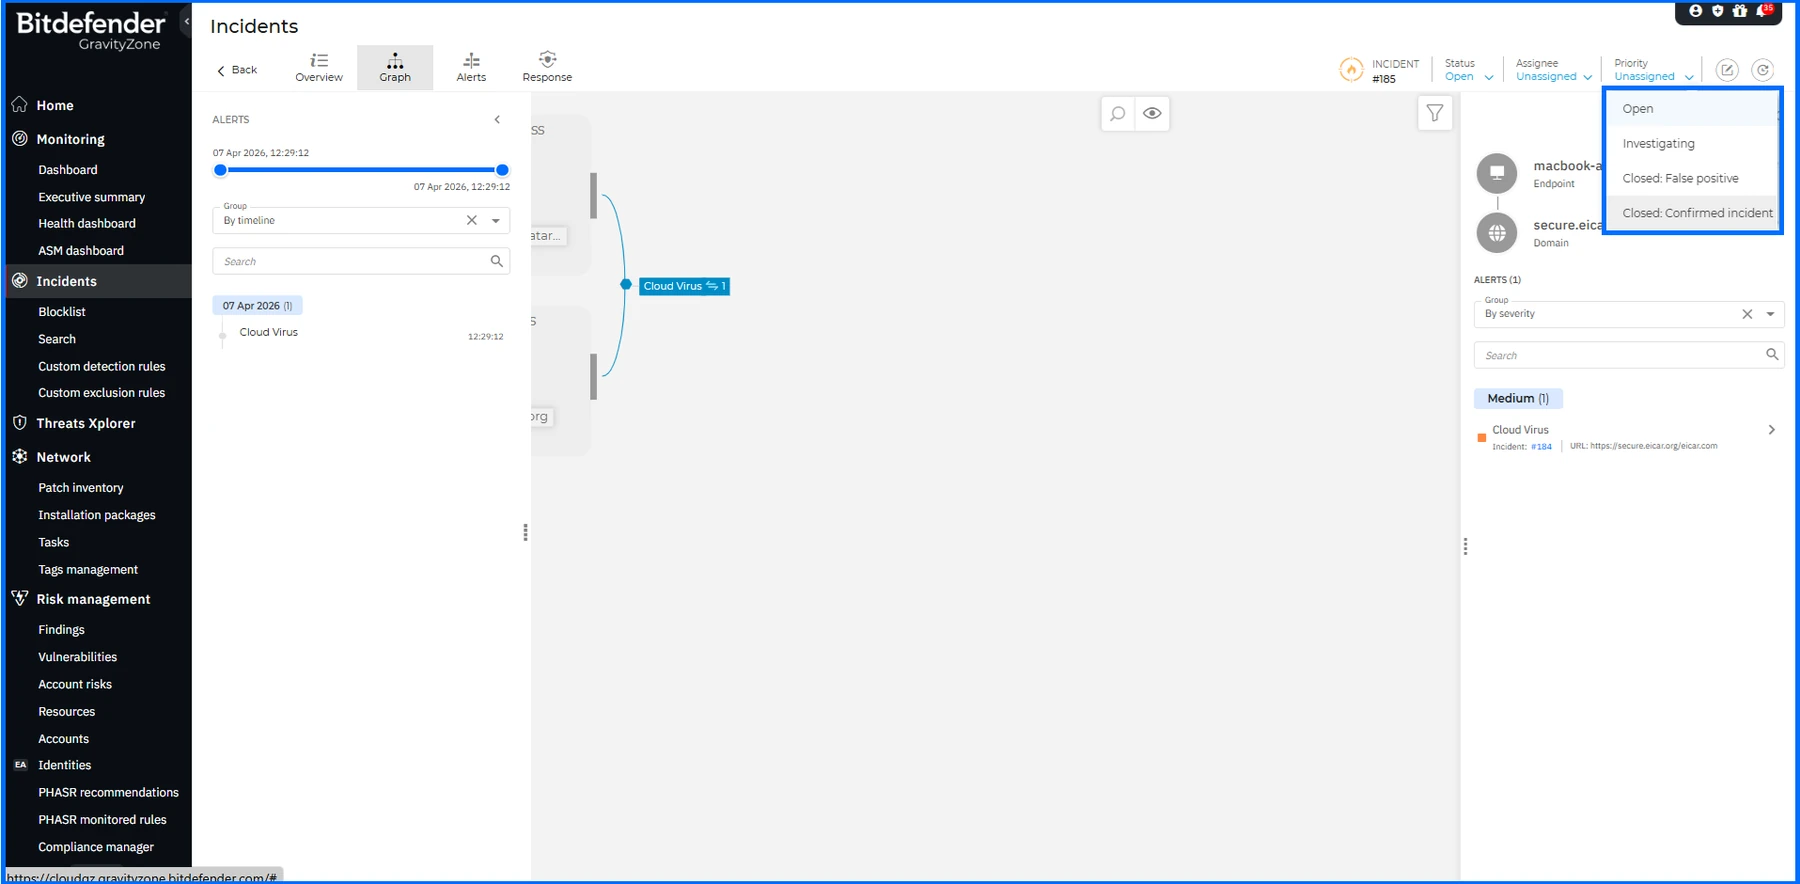
Zpřesňují se také stavy: False Positive se mění na Closed: False positive a Closed na Closed: Confirmed incident.
EASM: DNS záznamy a export podle CVE
External Attack Surface Management (EASM) průběžně vyhledává prostředky dostupné z internetu a jejich slabiny. Nově podporuje DNS záznamy A a AAAA a export reportu uspořádaného podle CVE, tedy identifikátorů zranitelností. Záznamy jsou dostupné v Risk Management > EASM Artifacts > DNS Records a přes odpovídající widgety na EASM Dashboard. Do Scan list lze přidávat také celé IP bloky ve formátu CIDR.
Network Sensor: kontrola cílů skenování
Virtuální Network Sensor (NSVA) sleduje síťový provoz a hledá například pokusy o prolomení hesel, skenování portů nebo neoprávněný přenos dat. Zahrnuje také plánované skenování zranitelností vybraných podsítí.
Podsítě pro skenování musí nově splnit validační pravidla. Prefix CIDR musí být /11 nebo delší; takový rozsah zahrnuje nejvýše přibližně dva miliony adres. Privátní podsítě musí používat odpovídající rozsahy IANA. Pole Invalid Scan Targets v detailu senzoru ukazuje cíle, které kvůli konfiguraci nelze skenovat, a usnadňuje hledání příčiny.
Podporováno je nejvýše 160 cílů skenování. Pokud je jich zadáno více, zpracuje se pouze prvních 160.
Novinky pro správce
Následující změny usnadňují správu jednotlivých ochranných vrstev a každodenní práci v konzoli.
Extended Email Security
Bitdefender Extended Email Security (EES) nabízí nasazení přes poštovní bránu, API nebo jejich kombinaci. Chrání proti cílenému phishingu, napodobování známých značek a podvodům v dodavatelských vztazích. Pracuje s obsahem schránek a umožňuje také nápravu po doručení zprávy.
Po převzetí platformy Mesh Security fungovalo EES nejprve v samostatné konzoli. Správci nyní mohou tuto konzoli otevřít přímo z GravityZone Control Center přes GravityZone Identity Provider. Ověřování se tím sjednocuje.
EES je dostupné jako doplněk k ročním licencím i měsíčnímu předplatnému. Nahrazuje původní doplněk Email Security. Organizace může zvolit tři modely:
- Gateway Email Security: ochrana na poštovní bráně nezávislá na platformě. Po změně MX záznamů prochází příchozí pošta filtrováním před doručením na poštovní server.
- API-Based Email Security: varianta určená pro Microsoft 365. Nevyžaduje změnu MX záznamů a kontroluje zprávy ve schránkách prostřednictvím API.
- Unified Email Security: spojení brány a API pro ochranu před doručením i automatickou nápravu ve schránce.
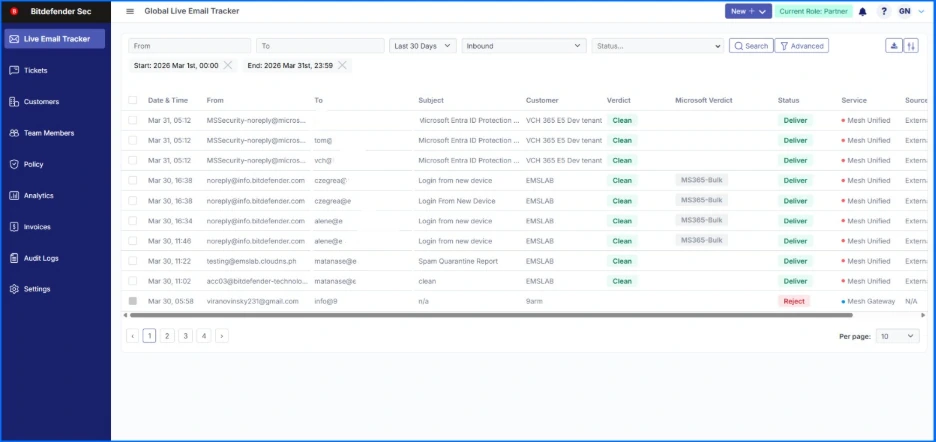
Live Email Tracker poskytuje průběžný přehled o e-mailovém provozu a podklady pro vyšetřování. Správce může vyhledávat podle metadat i výsledků ověřování a využít automatické nebo ruční zásahy proti hrozbám i po doručení zprávy.
Compliance a Risk Management: NIST CSF 2.0
Compliance Manager propojuje technická nastavení s požadavky standardů, například GDPR, ISO 27001 a NIS2. Nabízí vyhodnocení koncových zařízení, doporučení nápravy a reporty využitelné při auditu.
Risk Management a Compliance Manager nově zahrnují NIST CSF 2.0. Tento rámec pomáhá organizacím řídit kybernetická rizika. Verze 2.0 zdůrazňuje řízení bezpečnosti a pracuje se šesti funkcemi Govern, Identify, Protect, Detect, Respond a Recover.
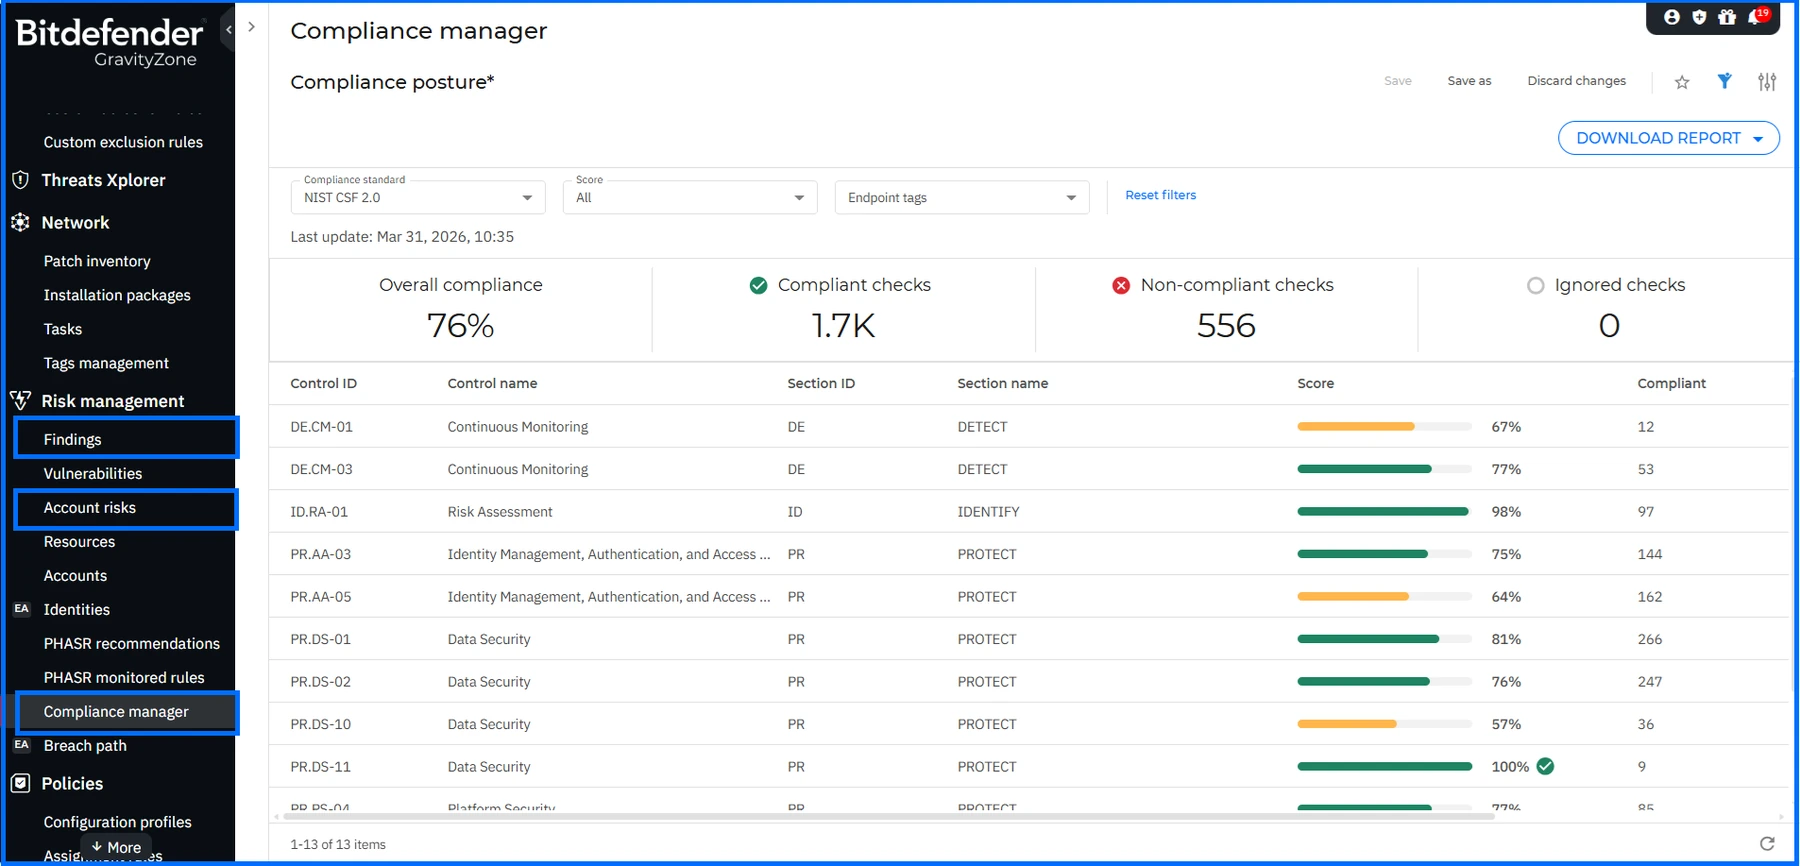
Související zjištění se zobrazují na stránkách Findings, Account Risks a Compliance Manager.
Risk Management: export zranitelností podle CVE
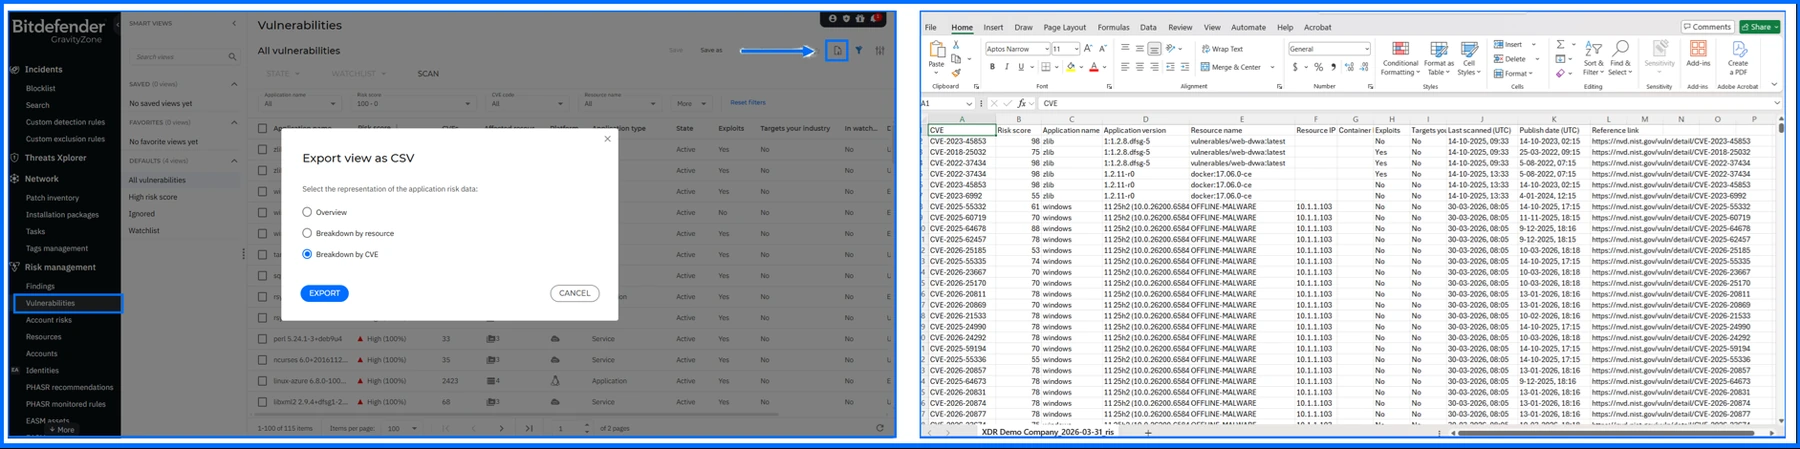
Risk Management pomáhá vyhledávat slabiny zařízení, aplikací, uživatelského chování a cloudového prostředí. Tabulka zranitelností přidává CSV export Breakdown by CVE. Oproti exportům uspořádaným podle prostředků sdružuje záznamy podle zranitelnosti a obsahuje její popis, zasažené prostředky, hodnocení rizika a informace o zneužitelnosti.
Sdílení pohledů a změny v Network
Sekce Network spravuje fyzické počítače, virtuální stroje, Security Servery, kontejnery a složky. Nově lze sdílet chytré pohledy a dalším uživatelům společnosti povolit jejich úpravy. Sdílené pohledy mají vlastní část v levém panelu Network, což usnadňuje jednotné pracovní postupy.
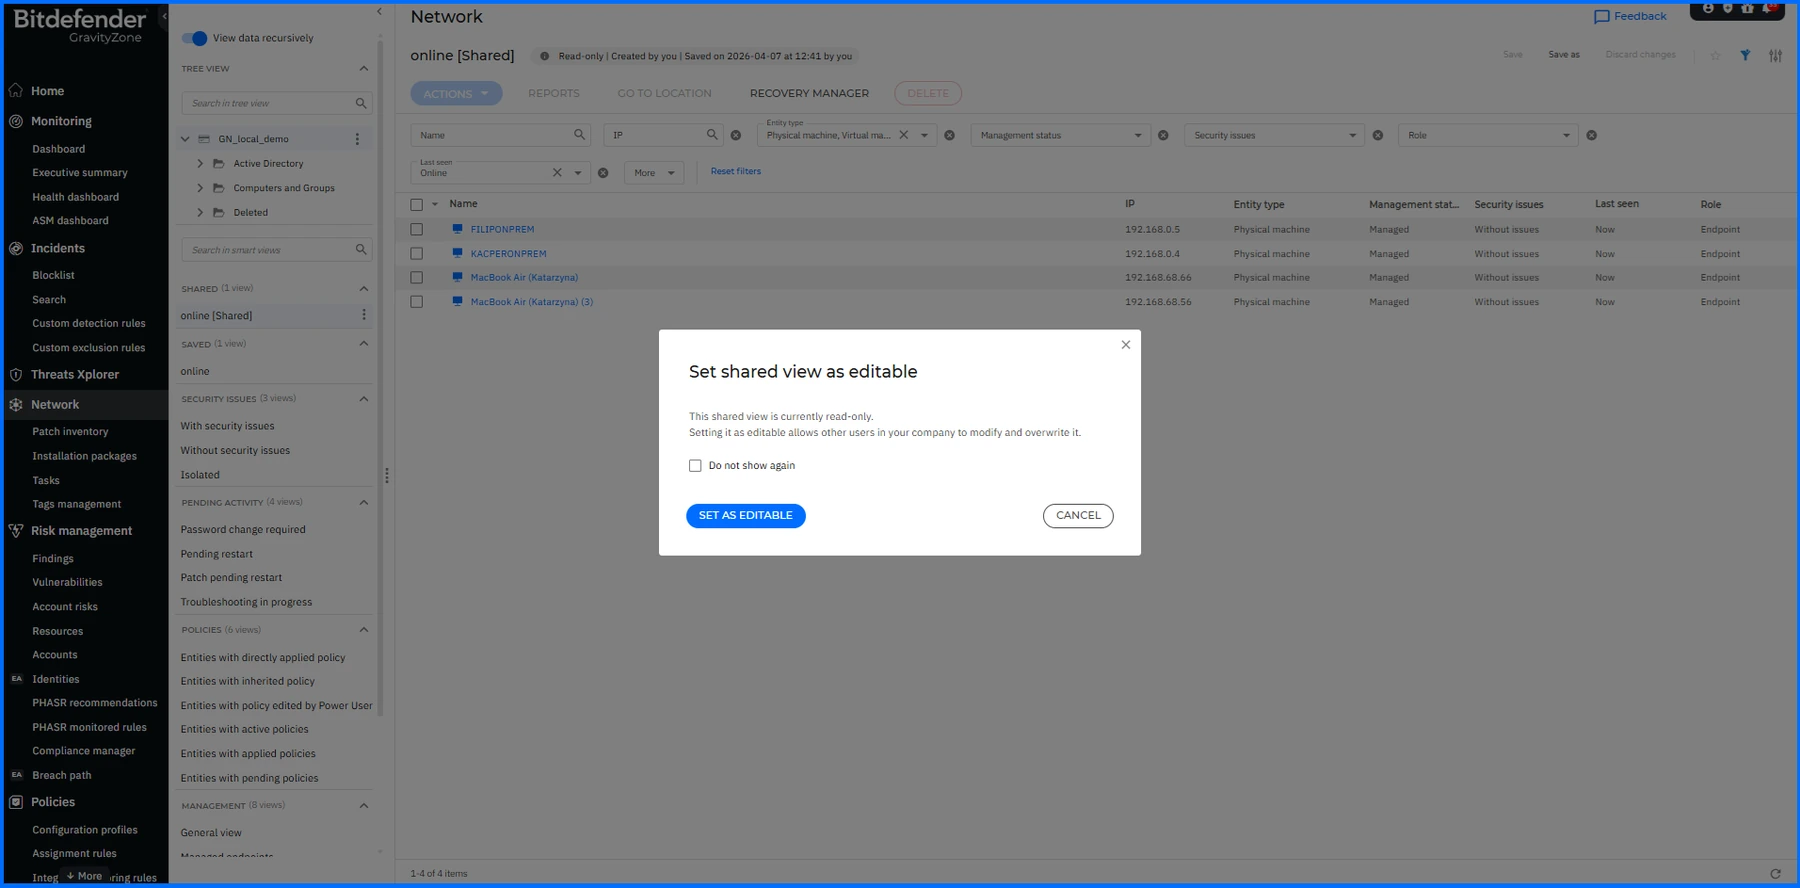
Filtr Role nově obsahuje Network Sensor. Informační stránka NSVA ukazuje mimo jiné stav senzoru a údaje o hesle. Některé akce dostávají přesnější názvy:
- Update Security Server se mění na Update security appliance.
- Change Security Server password se mění na Change password.
- Restart endpoint se mění na Restart machine. Akce je dostupná pro Network Sensor, Security Server i zařízení s bezpečnostním agentem.
Integration Hub a ConnectWise PSA
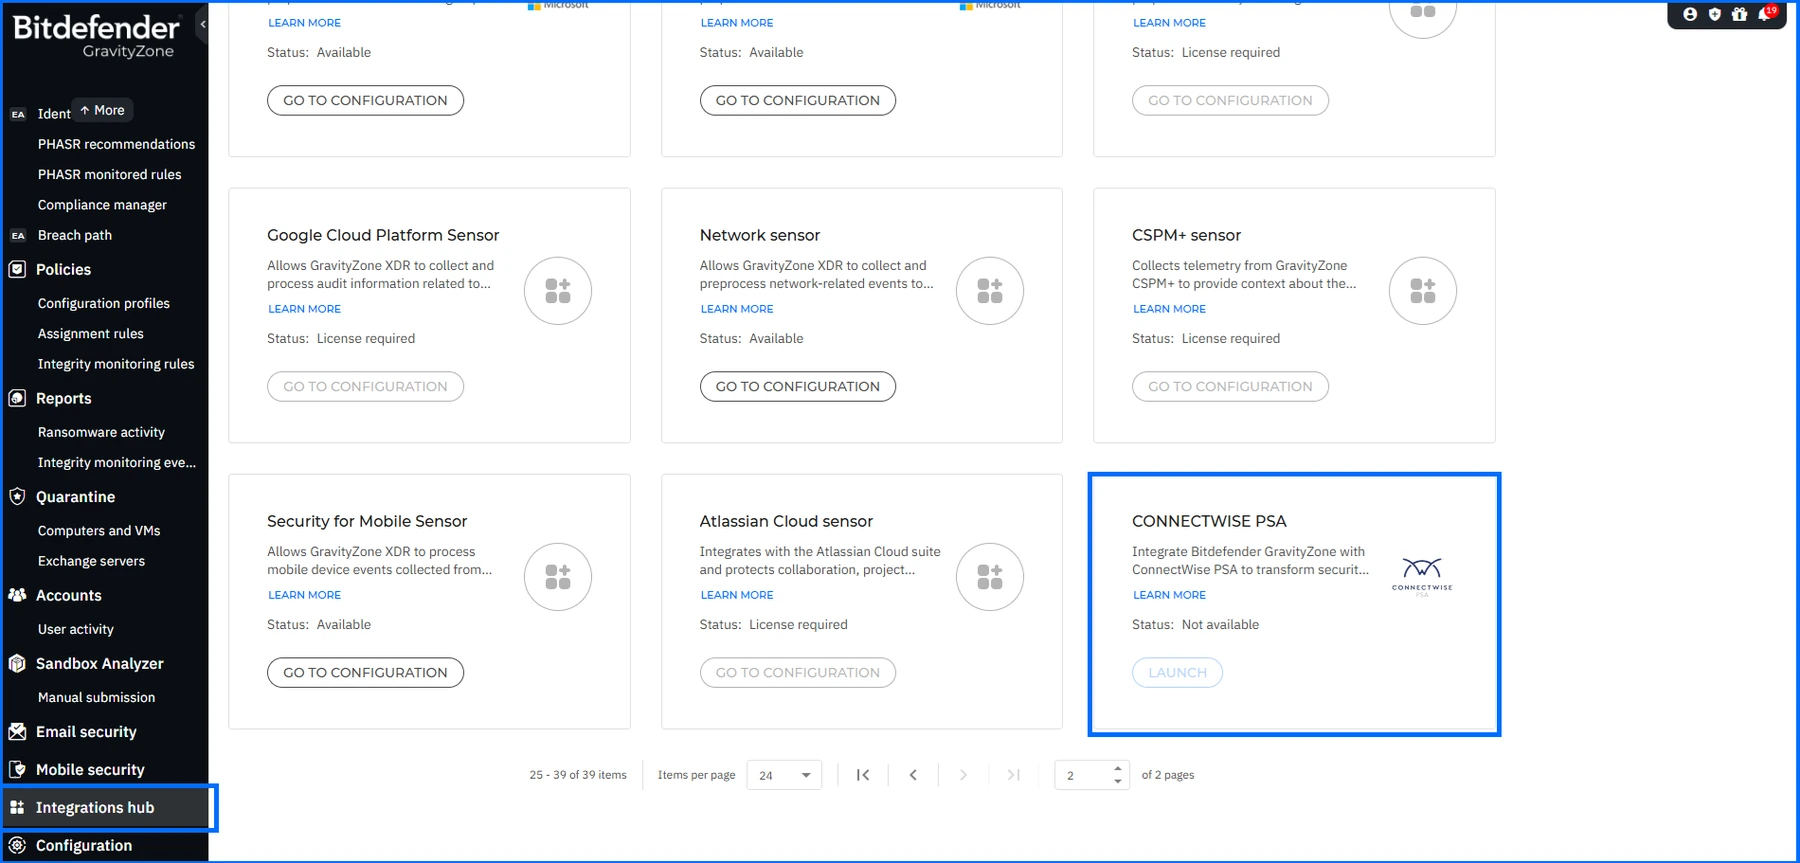
Integrations Hub sdružuje nakonfigurované i dostupné integrace GravityZone. Položka ConnectWise mizí z uživatelské nabídky Integrations a ze stránky Companies se odstraňuje Import from ConnectWise v nabídce More actions. ConnectWise PSA lze spustit přímo z Integration Hubu. Část Mappings dovoluje propojit existující společnost ConnectWise PSA s novou společností GravityZone a založit zákazníka prostřednictvím integrace.
API: Extended Email Security
Control Center API používá JSON-RPC 2.0 pro automatizaci pracovních postupů. Dubnová verze rozšiřuje správu EES, PHASR a uzavřených incidentů.
- createCompany přidává manageExtendedEmailSecurity pro zapnutí či vypnutí EES, včetně konfigurace ownUse. Parametr manageExtendedEmailSecurityResell řídí možnost dalšího prodeje doplňku.
- getNetworkInventoryItems vrací manageExtendedEmailSecurity pro zjištění aktivace EES u společnosti. getLicenseInfo vrací stejné pole pro oprávnění správy.
- setMonthlySubscription používá manageExtendedEmailSecurity místo původního manageEmailSecurity. V konfiguraci resell přibývá manageExtendedEmailSecurityResell.
- getMonthlyUsage a getMonthlyUsagePerProductType vracejí extendedEmailSecurityMonthlyUsage pro sledování využití schránek.
API: produktový typ PHASR a využití
Parametry assignedProductType a additionalProductTypes v createCompany, getNetworkInventoryItems, getLicenseInfo a setMonthlySubscription nově podporují Bitdefender PHASR s hodnotou 5. getMonthlyUsage přidává volitelný filtr productType s touto hodnotou a PHASR se objevuje také v odpovědi getMonthlyUsagePerProductType.
API: další aktivita uzavřených incidentů
Nový parametr duplicateClosedIncidentsOnUpdate určuje, zda aktivita u uzavřeného incidentu vytvoří nový incident. Při hodnotě true vzniká nový záznam místo znovuotevření původního. Parametr je součástí vstupu createCompany a updateCompanyDetails a odpovědí getCompanyDetails, getCompanyDetailsByUser, findCompaniesByName a getCompanyDetailsByAWSAccountId. Vrací jej také getNetworkInventoryItems pro položky typu companies.
Metoda getMonthlyUsage navíc přidává productType pro společné získání využití: 0 znamená Endpoint Security, 3 EDR a 5 PHASR. Není tak vždy nutné samostatně volat getMonthlyUsagePerProductType.
Shrnutí
Dubnová verze rozšiřuje PHASR na další platformy, zpřehledňuje práci s incidenty a posiluje integraci ochrany pošty. Změny správy, exportů a API mají usnadnit každodenní provoz platformy. Další informace a odkazy na technické materiály, masterclass a možnosti vyzkoušení jsou v původním článku.











