
PHASR podle MITRE ATT&CK, nové události Windows pro EDR a XDR, sjednocené počítání serverů a stanic, jednodušší zakládání zákazníků MSP a další změny pro správce.
Bitdefender přináší nové funkce do GravityZone, sjednocené platformy kybernetické bezpečnosti, která organizacím všech velikostí nabízí prevenci, ochranu, detekci a reakci na hrozby. Novinky navazují na vícevrstvou bezpečnostní strategii a mají usnadnit práci bezpečnostním analytikům, správcům i uživatelům.
Novinky pro bezpečnostní analytiky
Bezpečnostní analytici v rychle se měnícím prostředí hledají i nenápadné známky pokročilých útoků. Následující změny rozšiřují jejich nástroje pro odhalování hrozeb, vyšetřování a reakci.
PHASR: uspořádání podle MITRE ATT&CK
PHASR, tedy Proactive Hardening and Attack Surface Reduction, průběžně omezuje útočnou plochu systému na základě analýzy chování uživatelů. Pomáhá předcházet cíleným útokům i technikám Living off the Land (LotL), při kterých útočníci zneužívají běžné systémové nástroje. Detekce odchylek umožňuje blokovat konkrétní akce aplikací podle potřeb prostředí a omezovat možnosti útočníka při zachování běžného provozu.
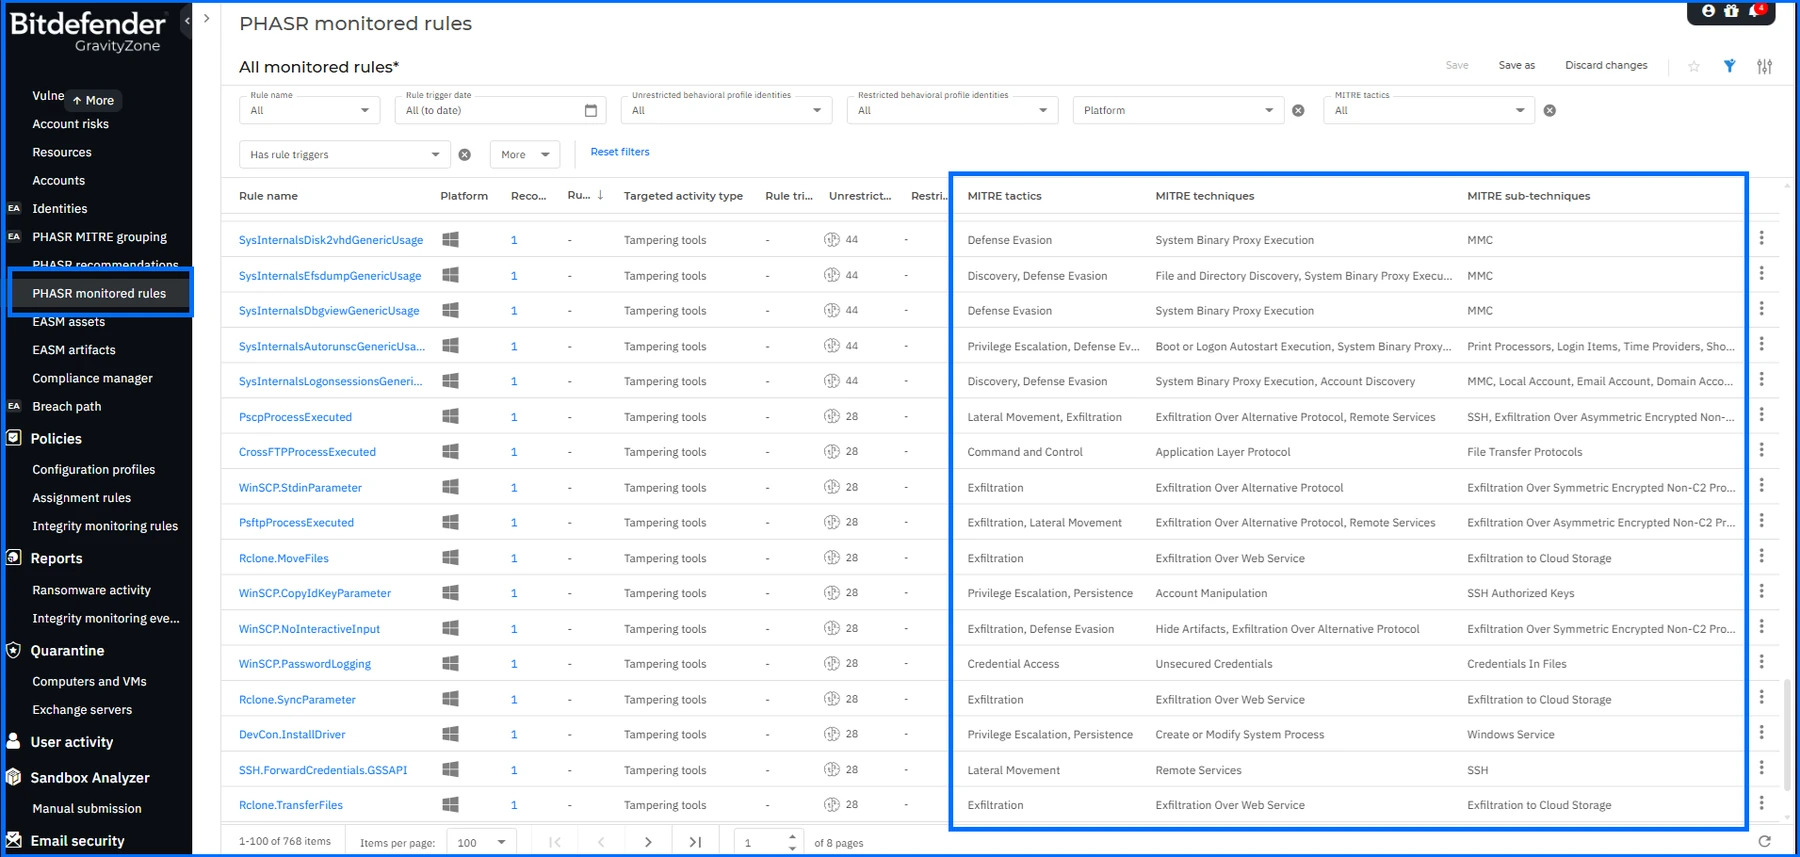
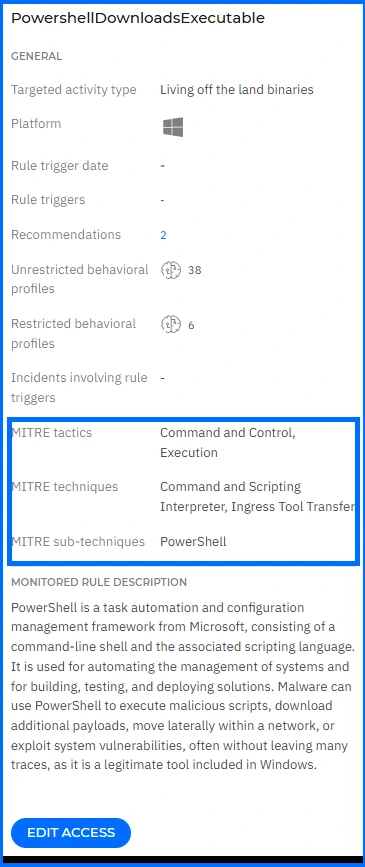
Knihovna sledovaných pravidel PHASR je nyní uspořádána podle rámce MITRE ATT&CK. Přímo v části Risk Management > PHASR > Monitored Rules přibyla čtyřúrovňová hierarchie: taktika, technika, podtechnika a sledované pravidlo. Tabulka pravidel obsahuje tři nové sloupce Tactics, Techniques a Sub-techniques. Jednotlivé taktiky lze rozbalovat až na techniky a podtechniky. Každý uzel zobrazuje odpovídající pravidla, jejich spouštěče, behaviorální profily, doporučení a incidenty.
Kontextové postranní panely také respektují tuto hierarchii. Místo obecného souhrnu pravidla zobrazují podrobnosti odpovídající vybranému uzlu rámce ATT&CK.
Nové filtry umožňují omezit vyhledávání podle taktiky, techniky nebo podtechniky a zjistit, která pravidla danou oblast pokrývají. Analytik tak nemusí ručně přiřazovat názvy pravidel k identifikátorům ATT&CK v externí matici. Pokrytí pravidly PHASR a klasifikaci postupů útočníka vidí během vyšetřování na jednom místě.
Další nezpracované události Windows pro EDR a XDR
Nastavení Raw Events určuje, které události z koncových zařízení GravityZone zpracovává a zpřístupňuje pro vyšetřování. Nastavuje se na úrovni společnosti v Configuration > Raw Events a shromážděná data lze prohledávat v Search > Historical.
Tato verze přidává devět typů událostí Windows. Pokrývají úlohy služby Background Intelligent Transfer Service (BITS), správu místních uživatelských účtů, aktivitu Windows Management Instrumentation (WMI) a úpravy zásad skupiny.
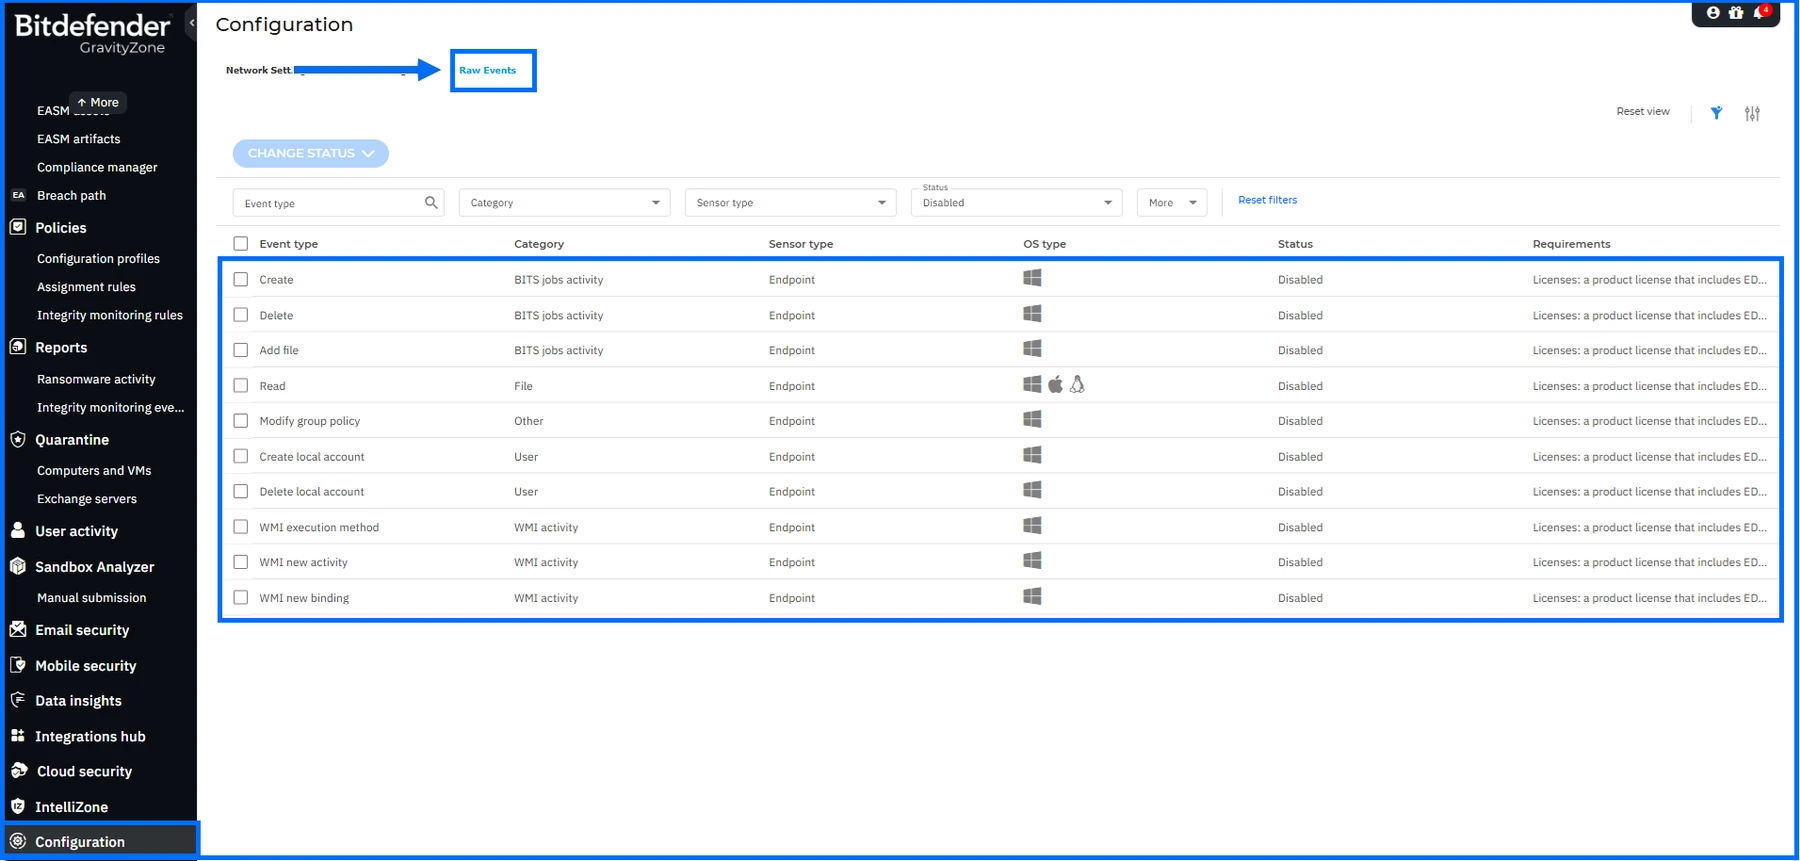
- Kategorie BITS jobs activity nově obsahuje Add file, Create a Delete.
- Kategorie User přidává Create local account a Delete local account.
- Kategorie WMI activity přidává WMI execution method, WMI new activity a WMI new binding.
- Kategorie Other přidává Modify group policy.
Organizacím, které zatím nepoužívají PHASR, mohou události WMI pomoci při vyšetřování útoků využívajících legitimní systémové nástroje. WMI execution method a WMI new binding zachycují postupy, při kterých útočníci prostřednictvím WMI spouštějí kód nebo vytvářejí trvalé odběry událostí, aniž by na disk ukládali škodlivé soubory. Analytici mohou v Search > Historical hledat neoprávněné interakce WMI související s podezřelými nadřazenými procesy nebo neobvyklým uživatelským kontextem.
Nové typy událostí jsou ve výchozím nastavení vypnuté. Před sběrem telemetrie a jejím zpřístupněním v Search > Historical je nutné jednotlivé typy zapnout v Configuration > Raw Events.
Novinky pro správce
Správci současně řeší řadu úkolů. Následující změny mají zjednodušit každodenní správu funkcí pro prevenci, ochranu a detekci v rámci vícevrstvé bezpečnosti.
Sjednocené licencování pracovních stanic a serverů
Firemní licence GravityZone dosud omezovaly počet chráněných serverů na 30 nebo 35 procent celkového počtu licencovaných zařízení. Pracovní stanice a servery se navíc počítaly jako odlišné typy prostředků. Od 11. května 2026 se obě omezení ruší u nových licencí a prodloužení následujících produktů:
- GravityZone Small Business Security
- GravityZone Business Security
- GravityZone Business Security Premium
- GravityZone Business Security Enterprise
V novém modelu již neplatí procentní limit serverů. Všechny chráněné pracovní stanice i servery se jednotně započítávají jako koncová zařízení do společného licenčního počtu. Správci prostředí s vysokým podílem serverů tak při nákupu nové licence nebo jejím prodlužování nemusí při výpočtu počtu zařízení zohledňovat omezení podílu serverů.
Jednodušší zakládání zákazníků MSP v Early Access
Poskytovatelé spravovaných služeb (MSP) v GravityZone spravují více zákaznických společností pod jedním partnerským účtem. Každá společnost má vlastní licence, politiky a nastavení. Funkce MSP Simplified Customer Onboarding zavádí jednotný postup založení zákazníka pro partnery s měsíčním předplatným. Je dostupná v programu předběžného přístupu, tedy Early Access, přes User menu > My company > Early access.
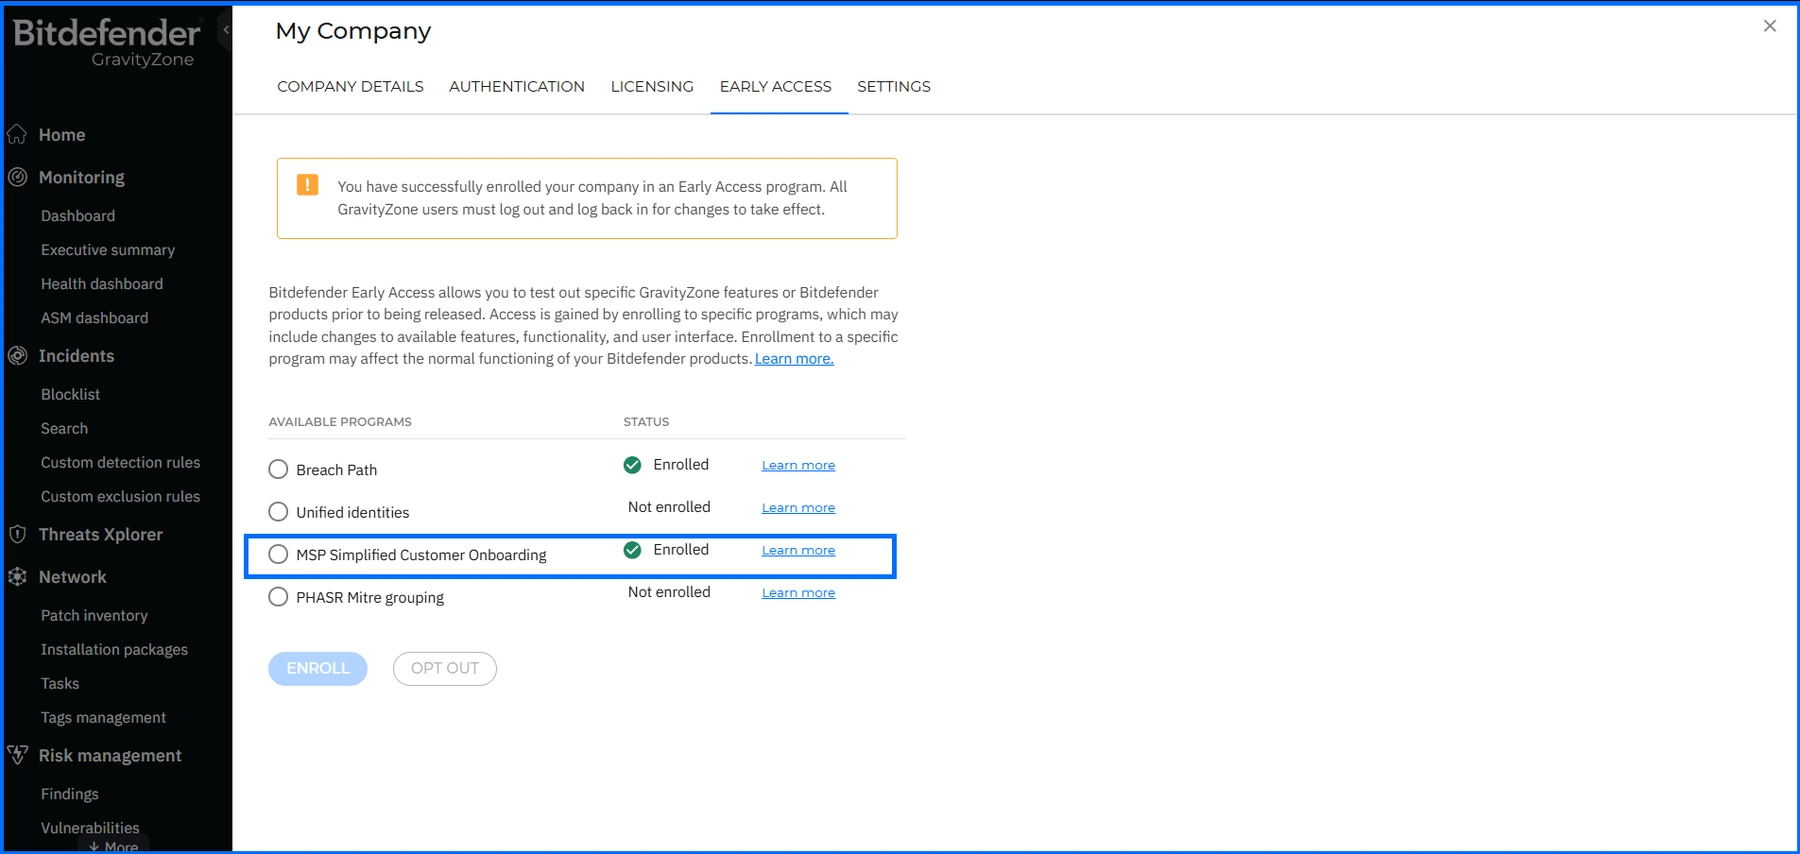
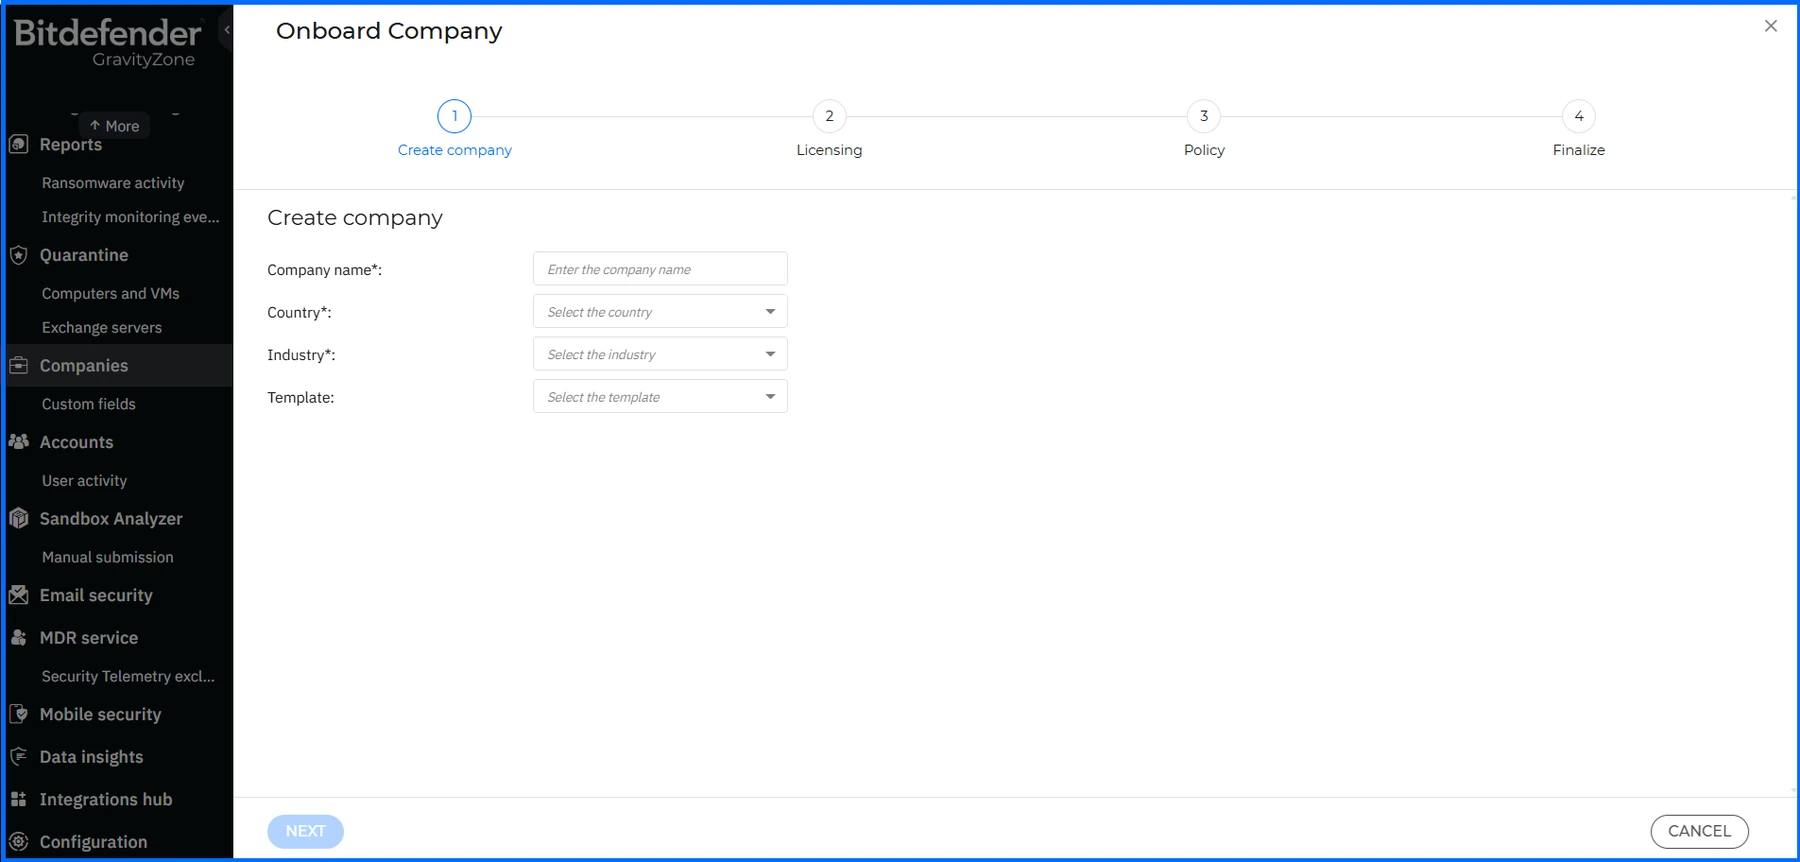
Po zapnutí Early Access a opětovném přihlášení do konzole se na stránce Companies zobrazí tlačítko Onboard company. Tím se nový postup spouští.
Krok Company details shromažďuje základní údaje, například název, zemi a obor společnosti. Údaje lze předvyplnit z uložené šablony. Krok Licensing určuje služby a doplňky, které bude společnost používat. V kroku Policy je přehled dostupných bezpečnostních funkcí a jejich aktivace. Politiku lze zkopírovat a upravit přímo v průvodci ještě před vytvořením společnosti; začne platit ihned při jejím založení.
Volba Template umožňuje hotovou konfiguraci uložit a znovu použít pro další zákazníky s podobnými požadavky. Omezuje tím opakované zadávání stejných údajů. Ve standardním postupu Add company se licence, přiřazení politik a tvorba šablon řeší samostatně až po založení společnosti.
Po dobu Early Access lze týmu vývoje posílat připomínky prostřednictvím tlačítka Feedback na stránce Companies.
Compliance Manager pro měsíční předplatné PHASR
Compliance Manager průběžně vyhodnocuje nastavení koncových zařízení vůči požadavkům vybraných předpisů a standardů. Vestavěná mapování propojují například GDPR, ISO 27001, NIS2 a NIST CSF 2.0 s technickými kontrolami zařízení Windows a Linux. Součástí jsou doporučení nápravy a reporty využitelné při přípravě auditu.
Tato aktualizace zpřístupňuje doplněk Compliance Manager také společnostem, které využívají produktový typ Bitdefender PHASR s měsíčním předplatným. Dostupnost doplňku se řídí na úrovni produktového typu, takže jeho aktivaci lze spravovat nezávisle na ostatních konfiguracích. Při změně produktového typu je nutné doplněk výslovně znovu zapnout. Nepřenáší se automaticky, protože je navázán na produktový typ, nikoli na samotný záznam společnosti.
GravityZone IdP Proxy
GravityZone Identity Provider (IdP) je centrální autentizační služba podporující jednotné přihlášení, tedy SSO, pro poskytovatele služeb Bitdefender. Ke správě a ověřování digitálních identit využívá SAML 2.0 a protokol System for Cross-domain Identity Management (SCIM).
Nová služba GravityZone IdP Proxy zprostředkovává spojení mezi stávajícím poskytovatelem identity třetí strany a službami GravityZone, které dosud vyžadovaly nativní ověřování přes GravityZone IdP. Přijímá tvrzení SAML od externího poskytovatele, ověřuje je a vydává autentizační tokeny, které služby GravityZone rozpoznají. Nastavení probíhá pomocí nového pole GravityZone IdP Proxy metadata URL na stránce Authentication v části Single Sign-On using SAML. Je přístupné pro vlastní společnost správce i pro společnosti pod jeho správou.
Drobečková navigace a přímé odkazy do politik
Stránka Policies v GravityZone Control Center zpřístupňuje nastavení bezpečnostních modulů pro různé typy zařízení. Jednotlivé volby jsou rozdělené do hierarchie sekcí a podsekcí každé politiky.
Nyní se v horní části každé stránky s nastavením politiky zobrazuje drobečková navigace, která ukazuje aktuální umístění ve struktuře politiky. Každá stránka navíc získává vlastní adresu URL. Odkaz lze otevřít přímo v prohlížeči, sdílet s dalšími správci nebo se k němu vrátit tlačítkem Zpět. Nepřihlášený uživatel je nejprve přesměrován na přihlášení; další cíl závisí na způsobu ověřování dané společnosti.
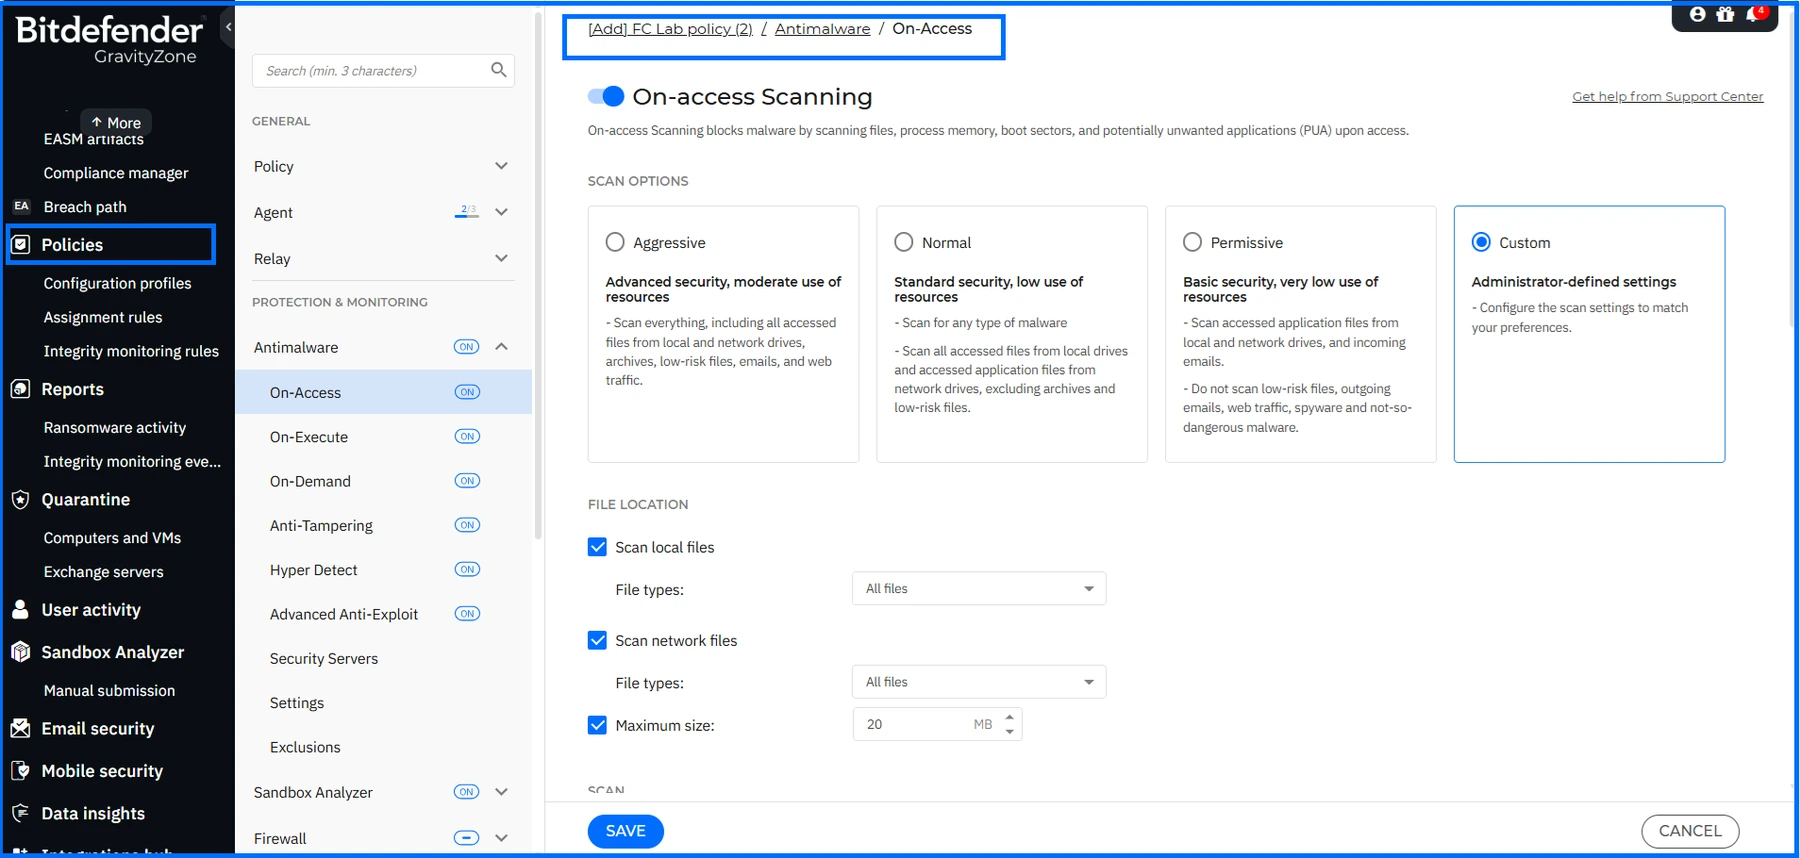
Uživatelé přihlašující se pomocí přihlašovacích údajů GravityZone jsou po přihlášení přesměrováni přímo na požadovanou stránku. Uživatelé ověřovaní přes GravityZone Identity Provider nebo externí IdP skončí na výchozí stránce Control Center a musí se k požadovanému nastavení přesunout sami. Toto chování odpovídá ostatním přímým odkazům v konzoli při ověřování přes IdP.
Další systémové proměnné ve výjimkách
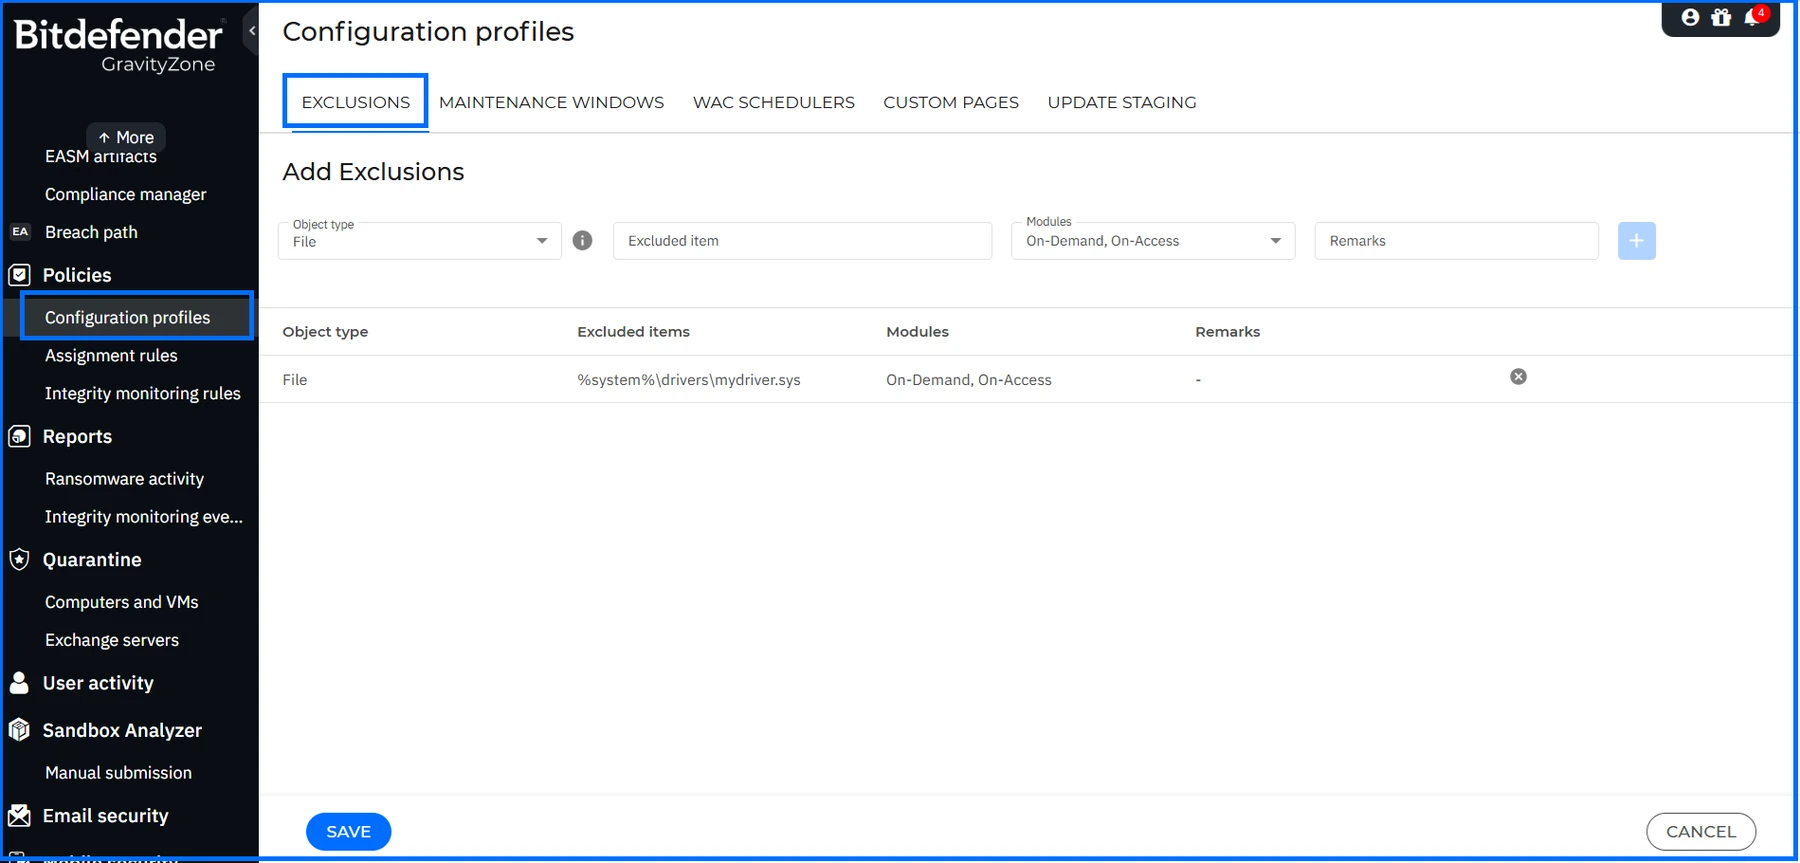
Část Configuration Profiles v hlavní nabídce GravityZone umožňuje vytvářet a spravovat sady nastavení, které lze přiřadit jedné nebo více politikám.
Při zadávání cest v Policies > Configuration Profiles > Exclusions lze nově používat proměnné %system% a %programdata%. Obě se vyhodnocují přímo na cílovém zařízení: %system% odkazuje na systémový adresář Windows, obvykle C:\Windows\System32 nebo C:\Windows\SysWOW64, a %programdata% na adresář aplikačních dat sdílených všemi uživateli, obvykle C:\ProgramData. Proměnné pomáhají zachovat platnost výjimek i na zařízeních, kde se systémový disk nebo instalační cesty liší od výchozích hodnot.
Nové možnosti nasazení virtuálních appliance a senzorů
Tato verze přináší dvě změny v distribuci obrazů virtuálních appliance a připojování senzorů.
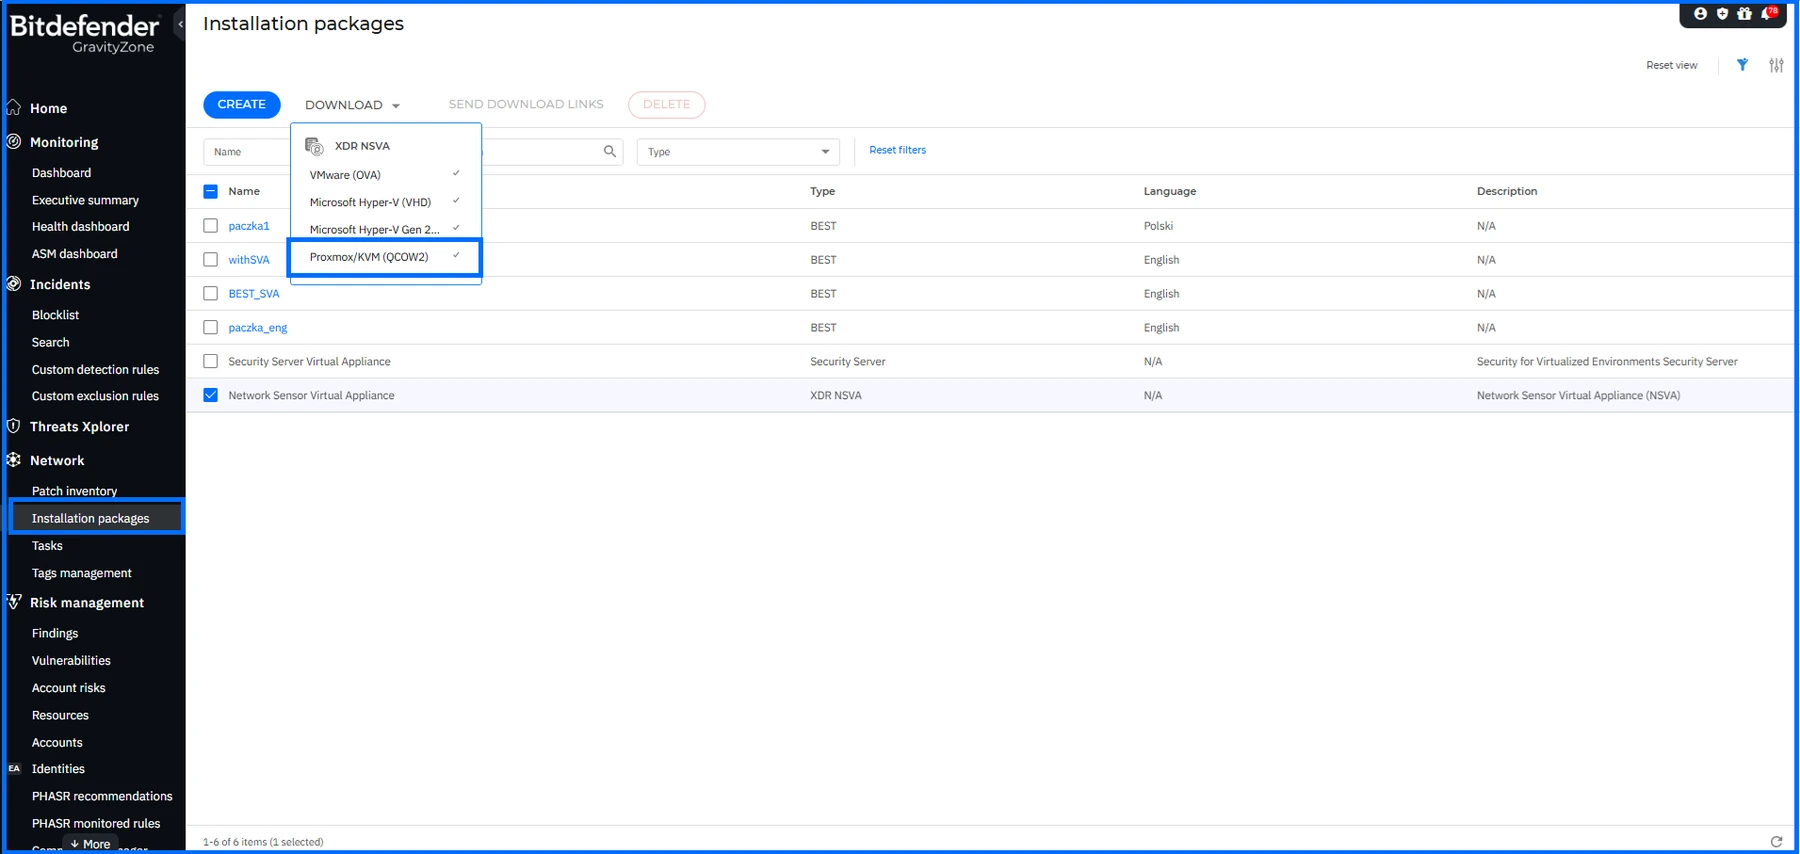
Obrazy Security Serveru a virtuální appliance XDR Network Sensor (NSVA) lze nově stáhnout ve formátu QCOW2, který rozšiřuje možnosti nasazení v prostředích s hypervizorem KVM. Při nastavování Network Sensoru navíc konzole GravityZone zobrazí připravený příkaz SSH. Jeho spuštění na nově nainstalované appliance naváže spojení s konzolí, takže správce nemusí údaje o připojení ručně dohledávat ani zadávat.
Ransomware Mitigation: přehlednější zálohy a akce
Modul Ransomware Mitigation odhaluje aktivitu ransomwaru na koncových zařízeních, podle nastavení politiky blokuje pokusy o šifrování a uchovává záložní kopie souborů pro obnovu.
Aktualizace upravuje názvosloví na stránce Ransomware Activity, rozšiřuje upozornění Ransomware Detection také na události pouze zaznamenané bez blokování a přidává zvláštní typ události do reportu Security Audit. Díky tomu je lépe vidět i detekce, při kterých aktivita nebyla zablokována.
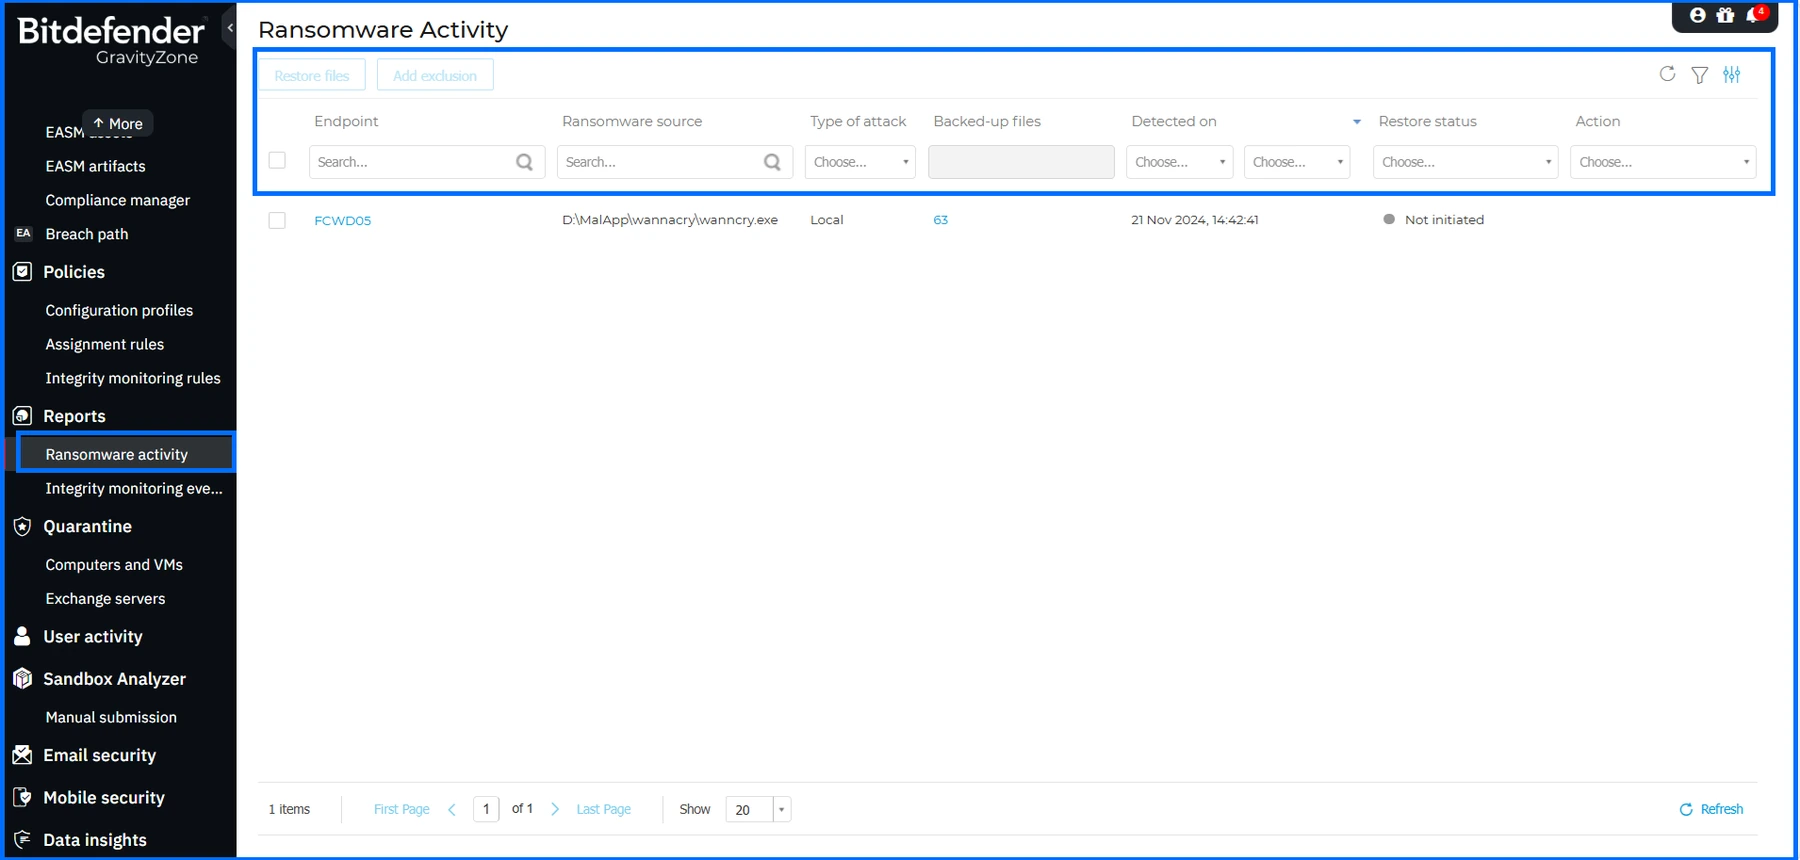
Sloupec Encrypted Files se na stránce Ransomware Activity přejmenovává na Backed-up Files. Nový název přesněji vyjadřuje, že uchované kopie jsou zálohy, nikoli soubory zašifrované útočníkem. Odpovídajícím způsobem se mění i související popisky v Control Center. Úloha Restore Encrypted Files má nový název Restore Backed-up Files.
Přibývá také sloupec Action, který u detekce ukazuje Blocked nebo Reported. Vyplňuje se pouze u událostí vzniklých po této aktualizaci; starší záznamy zůstávají v tomto sloupci prázdné.
V části Notifications se upozornění Ransomware Detection nově spouští také při událostech, které byly detekovány a nahlášeny, vedle dosavadních detekovaných a zablokovaných událostí. Report Security Audit v části Reports přidává hodnotu Event Type nazvanou Reported Remote Attack. Ta označuje detekce ransomwaru, při nichž byla aktivita zaznamenána, ale neproběhlo blokování.
Změny reportu Detected Websites
Content Control uplatňuje filtrování odchozího webového provozu přímo na koncovém zařízení podle pravidel přiřazené politiky. K blokování a varování přibývá možnost provoz pouze zaznamenat, tedy Report only. Kvůli nové akci v nastavení Web Traffic Scan se mění i související reporty.
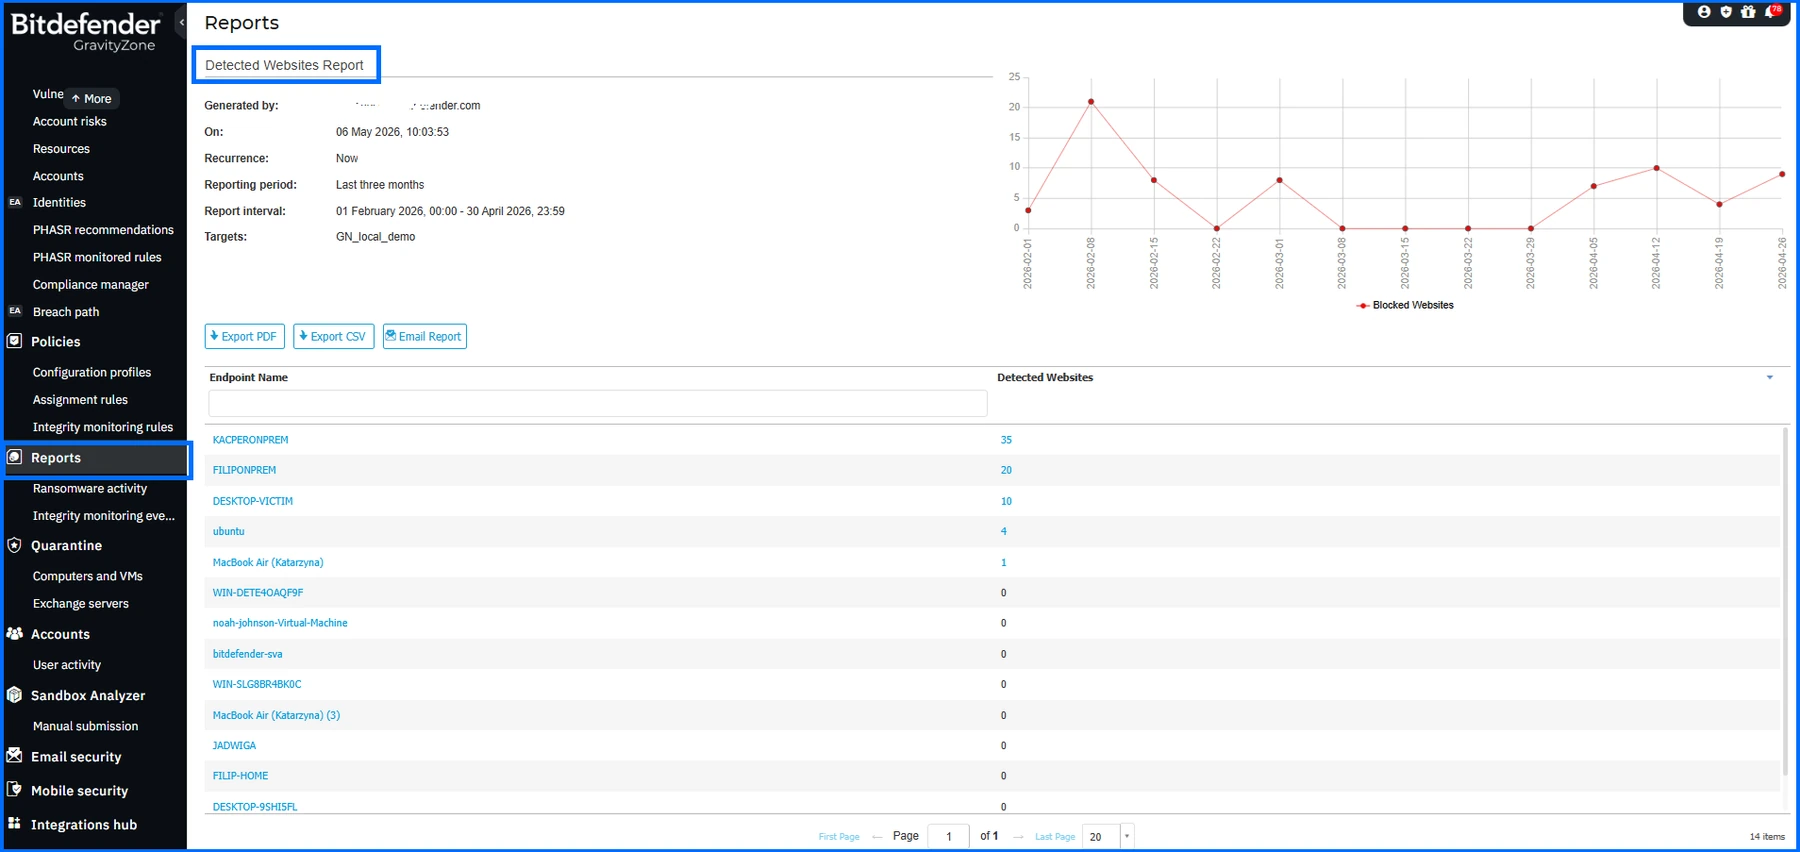
Report dříve nazvaný Blocked/Warned Websites má nový název Detected Websites. Zahrnuje tak i události, při nichž nebylo vynuceno blokování ani varování. Pole Action Taken v konfiguraci reportu nově obsahuje možnost Reported, která dovoluje tyto události samostatně vyfiltrovat. Uvnitř reportu se sloupec Blocked/Warned Websites rovněž přejmenovává na Detected Websites, aby odpovídal širšímu rozsahu záznamů.
Změny v části Network
Sekce Network slouží ke správě prostředků dostupných v síti. Patří mezi ně fyzické počítače, virtuální stroje, Security Servery, kontejnery a složky.
Tato verze upravuje práci s prostředky a akcemi v několika oblastech:
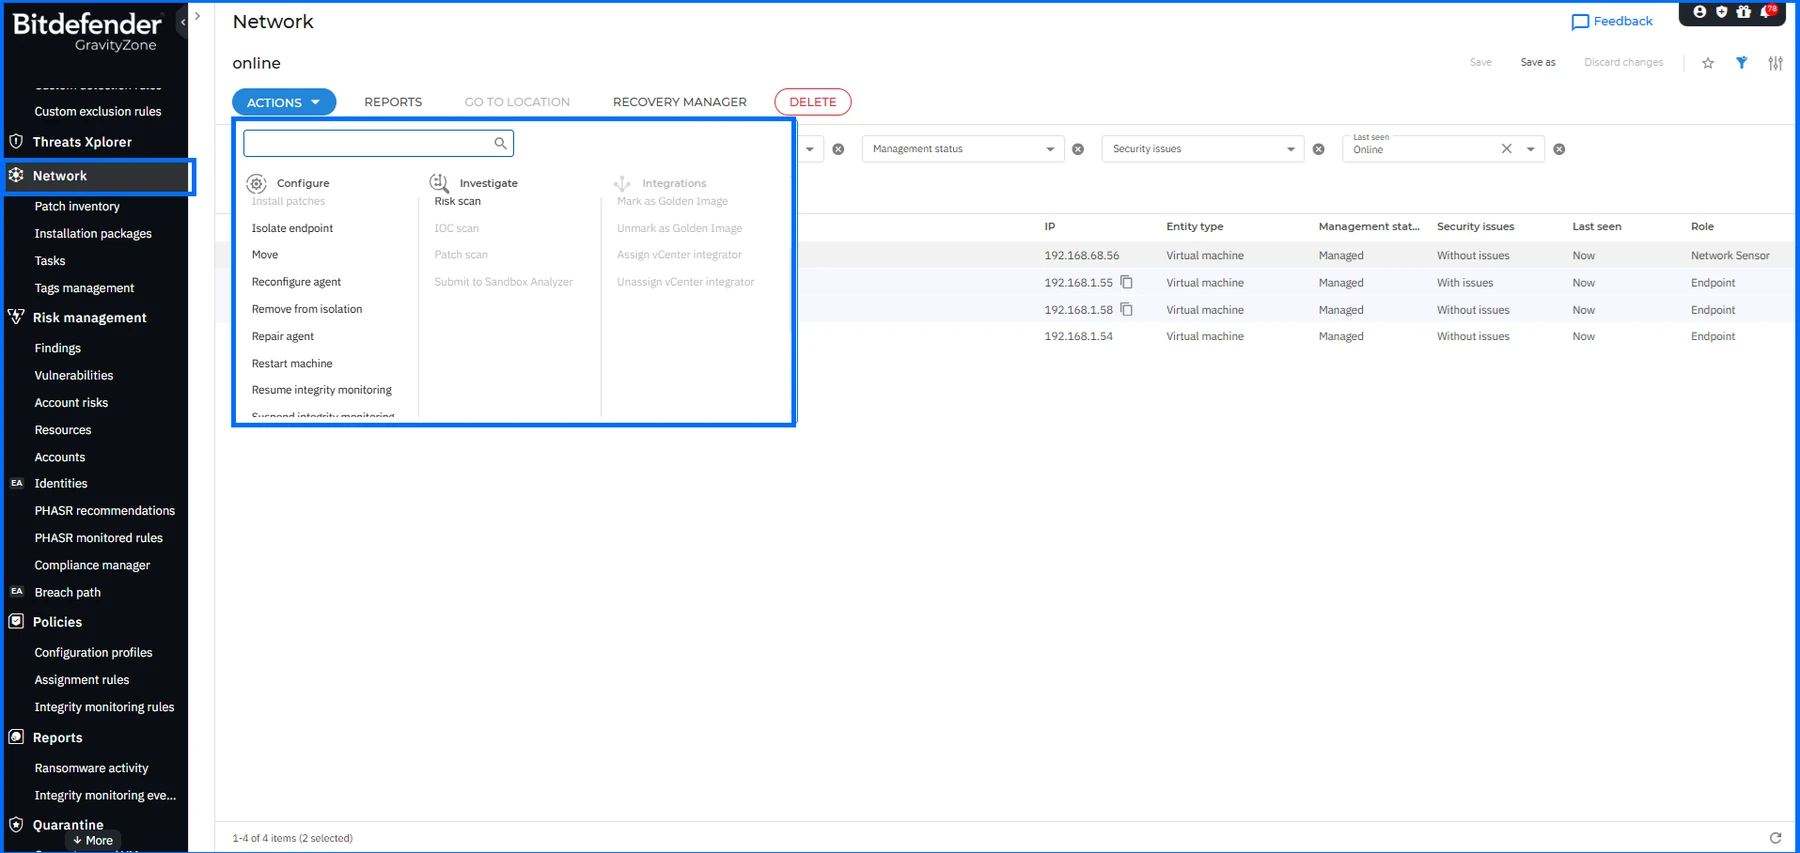
- Přesouvání přetažením: prostředky lze přetáhnout z tabulky Network na cílové místo ve stromu nebo přesouvat přímo ve stromovém zobrazení. Platí stejná pravidla a omezení jako pro akci Move v hlavní nabídce Network.
- Hromadná izolace: akce Isolate endpoint a Remove from isolation nově podporují výběr více zařízení. V jedné akci lze zpracovat až 1 000 koncových zařízení.
- Přesnější název změny hesla: akce Change password se přejmenovává na Change security appliance password, aby jasněji vyjadřovala svůj účel. Nový název se promítá i do dalších částí konzole včetně Tasks a User activity.
- Srozumitelnější sdílené pohledy: upraveny byly texty rozhraní související se sdílenými pohledy.
Vylepšení API
Rozhraní Bitdefender Control Center API umožňují automatizovat firemní pracovní postupy prostřednictvím protokolu JSON-RPC 2.0. Příklady použití a dokumentace jsou dostupné v Bitdefender Support Center.
Nové parametry a úpravy metod podporují Compliance Manager, hromadné úlohy izolace zařízení a další údaje v událostech Event Push.
API: správa společností
Metoda createCompany nově podporuje parametry manageComplianceManager a manageComplianceManagerResell u společností využívajících doplněk Compliance Manager s produktovým typem Bitdefender PHASR.
API: licence a inventář sítě
Metody setMonthlySubscription, getLicenseInfo a getNetworkInventoryItems za stejných podmínek podporují parametry manageComplianceManager a manageComplianceManagerResell.
Metody getMonthlyUsage a getMonthlyUsagePerProductType vracejí počet zařízení prostřednictvím parametru complianceMonthlyUsage, pokud je doplněk Compliance Manager zapnutý pro společnosti s produktovým typem Bitdefender PHASR.
API: incidenty
Metody createIsolateEndpointTask a createRestoreEndpointFromIsolationTask byly aktualizovány na verzi 1.2. Požadavky nově přijímají pole endpointIds, ve kterém lze předat více zařízení najednou. Odpověď vrací pole identifikátorů úloh, po jednom pro každou společnost, ke které uvedená zařízení patří. Obě operace podporují nejvýše 1 000 zařízení na jedno volání.
API: Event Push
Událost Ransomware activity detection nově obsahuje pole s informací, jaká akce byla při detekci provedena.
Shrnutí
GravityZone sdružuje prevenci, ochranu, detekci a reakci do jedné platformy. Bitdefender ji průběžně rozšiřuje podle vývoje hrozeb a potřeb organizací různých velikostí. Květnové novinky se zaměřují na přehlednější práci s PHASR, bohatší telemetrii, jednodušší licencování a praktičtější správu konzole.
Další informace o platformě poskytne Bitdefender nebo jeho partner. Možnosti vyzkoušení a ukázky řešení lze projít při konzultaci.
O autorovi originálu
Grzegorz Nocoń vystudoval Fyzikální fakultu Slezské univerzity. Má přes 16 let zkušeností v IT a v Bitdefenderu působí jako Technical Marketing Engineer. Prosazuje ucelený přístup k bezpečnosti a komplexní řešení bezpečnostních problémů. Ve volném čase se věnuje CrossFitu a fantasy literatuře.











