
Jak behaviorální profily, cílená omezení systémových nástrojů a žádosti o přístup pomáhají předcházet útokům.
Linux je významnou součástí cloudové infrastruktury a macOS běžně používají vývojáři i vedoucí pracovníci. Útočná plocha firem se proto zdaleka netýká jen Windows. Útočníci zneužívají předinstalované legitimní nástroje, takzvané Living off the Land binaries, aby škodlivou činnost skryli mezi běžné operace a obešli obvyklé detekce.
Bitdefender rozšiřuje Proactive Hardening and Attack Surface Reduction (PHASR) v platformě GravityZone o podporu Linuxu a macOS. Technologie má na základě chování omezovat zneužitelné nástroje a jednotlivé nebezpečné akce.
Prevence jako první obranná vrstva
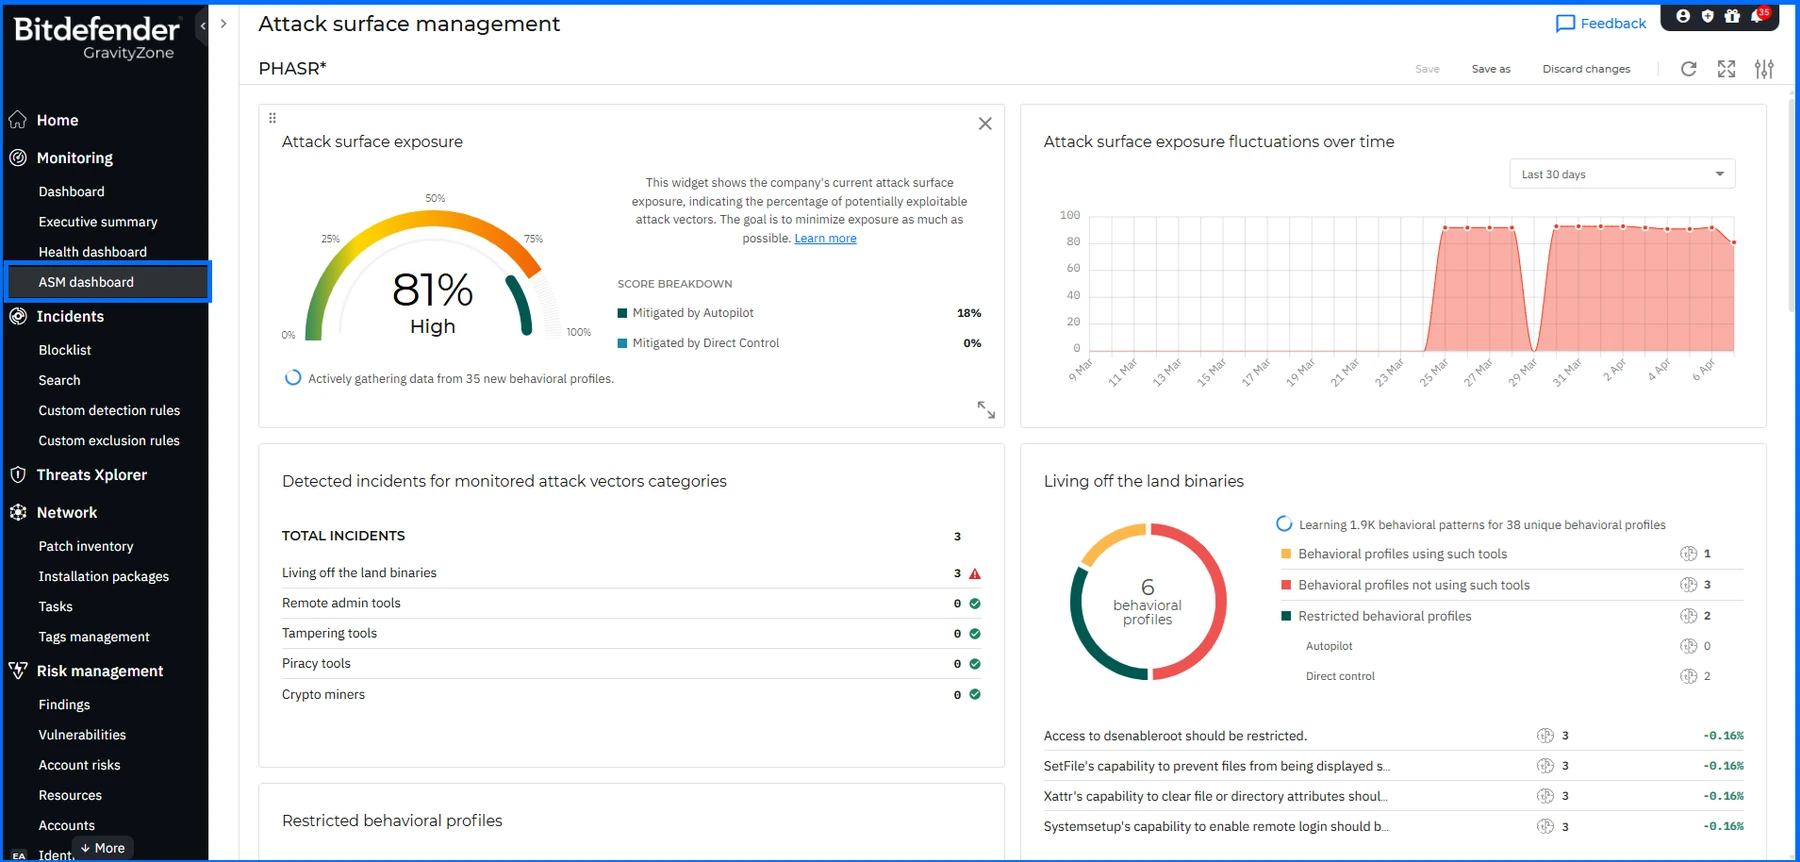
PHASR využívá behaviorální analýzu a průběžně sleduje činnost uživatelů a aplikací. Pro každou kombinaci uživatele a zařízení vytváří vlastní profil. Pomáhá tak určit, které vstupní body nejsou potřebné a lze je omezit ještě před pokusem o útok.
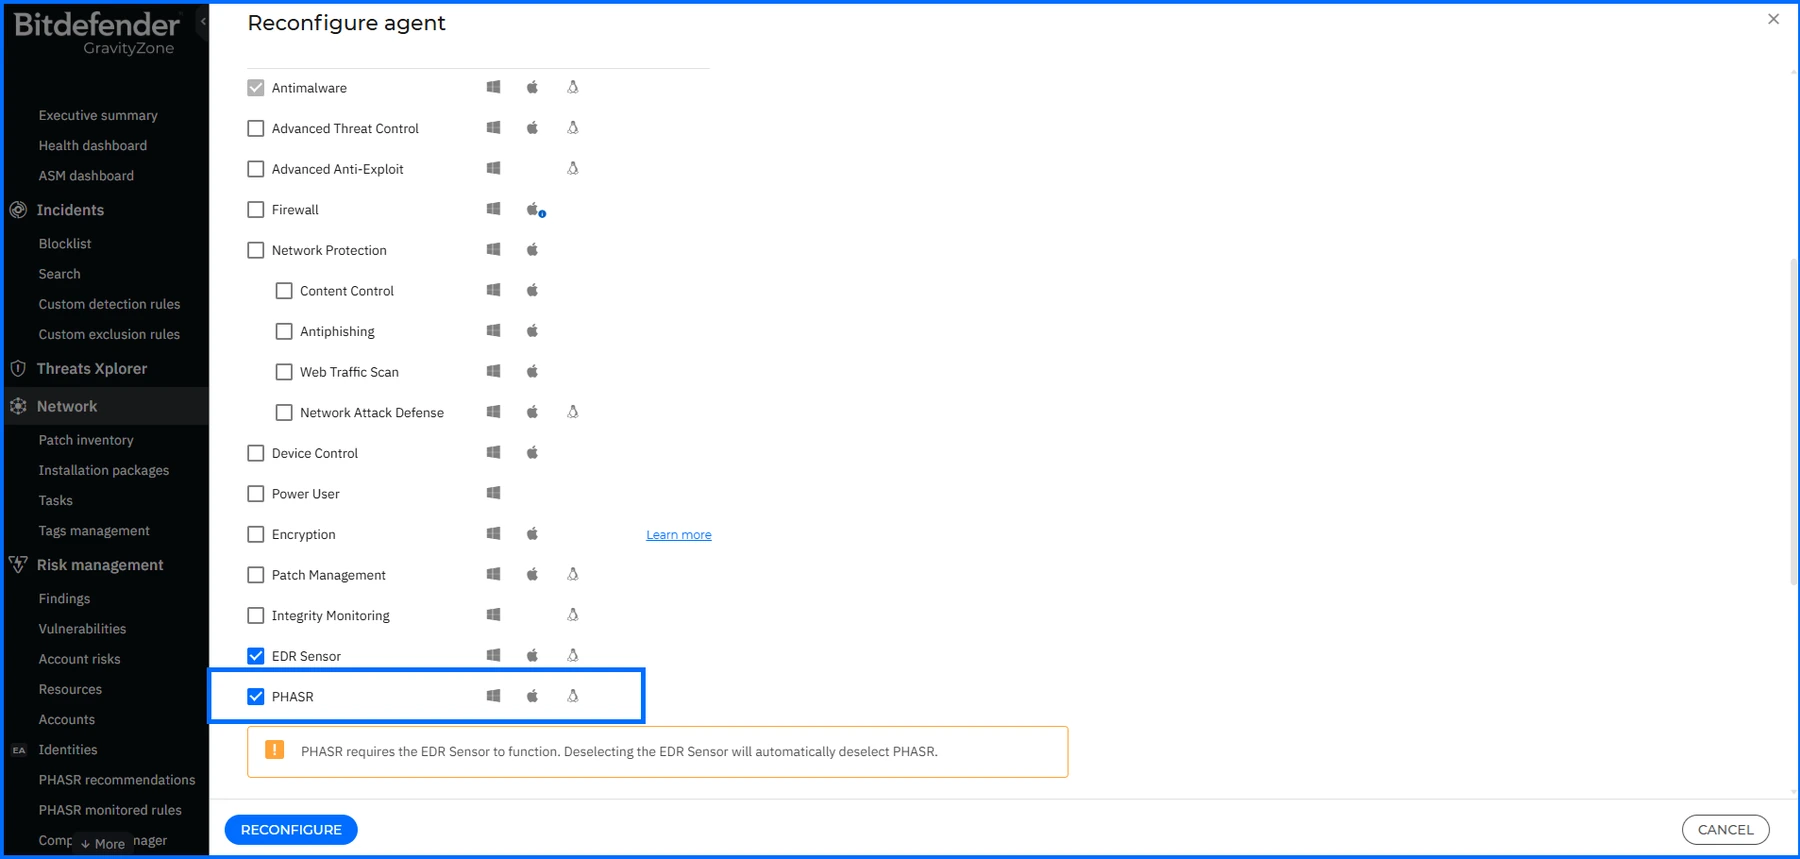
Jako součást agenta Bitdefender Endpoint Security Tools (BEST) poskytuje PHASR v plném prostředí GravityZone ochranu Windows, macOS a Linuxu. V době vydání článku je samostatný agent pro doplnění stávajícího bezpečnostního řešení dostupný pro Windows a macOS.
Omezení lze nastavovat na úrovni konkrétních akcí. Není tak vždy nutné zablokovat celý nástroj. Článek jako příklad pro Linux uvádí cílené omezení rizikového použití systémových utilit. U Windows lze omezit spouštění zakódovaných skriptů nebo externí síťová spojení z PowerShellu a zachovat jeho potřebné administrátorské funkce.
Autopilot, ruční rozhodování a žádosti o přístup
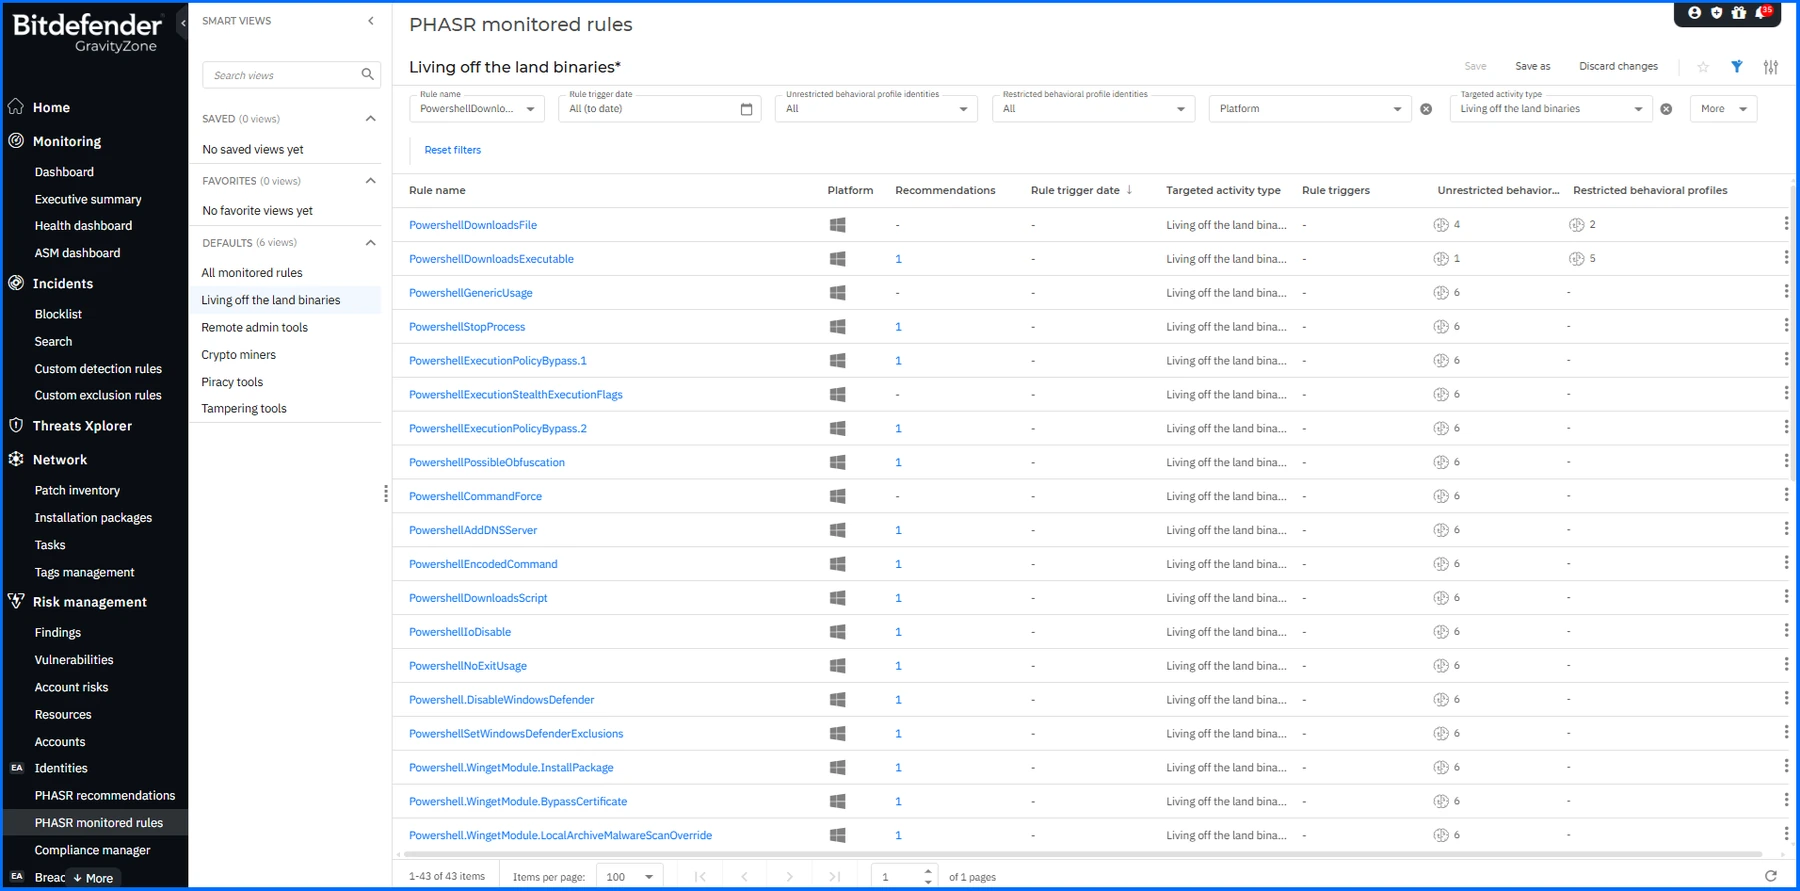
PHASR nabízí dva režimy. Autopilot automaticky spravuje omezení podle behaviorálních zjištění. Direct Control předkládá doporučení ke kontrole a ručnímu provedení. Správce tak může ochranu přizpůsobit pěti kategoriím:
- Living off the Land binaries: běžné systémové a administrátorské nástroje, které útočníci zneužívají ke skrytí své činnosti.
- Tampering Tools: nástroje pro zásahy do aplikací nebo obcházení a vypínání bezpečnostních mechanismů.
- Piracy Tools: software sloužící k obcházení licencování.
- Miners: neoprávněné těžební nástroje spotřebovávající výkon zařízení.
- Remote Admin Tools: legitimní nástroje vzdálené správy zneužívané pro neoprávněný přístup nebo krádež dat.
Pokud uživatel potřebuje zablokovaný nástroj nebo příkaz k legitimní práci, může využít Request Access a požádat o přístup. Funkce se uplatňuje u omezení vytvořených automaticky i ručně.
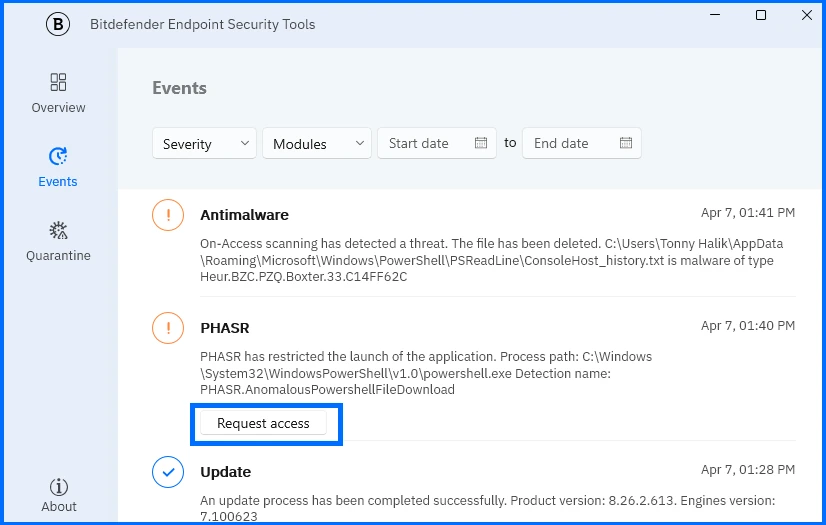
Po schválení žádosti se přístup povolí a PHASR aktualizuje behaviorální pravidla. Analýza používání pokračuje i nadále, aby bylo možné na změny chování znovu reagovat a omezovat zbytečně otevřené možnosti útoku.
Příklad útoku v linuxovém prostředí
Představme si útočníka, který do Linuxu pronikne přes odcizené přihlašovací údaje nebo nespravované zařízení. Nejprve může pomocí nmap zmapovat síť a vyhledat zajímavé cíle. Pro zachování přístupu může zneužít správu účtů, například nástroj adduser, k vytvoření dalšího účtu.
Pro komunikaci s řídicí infrastrukturou může využít nástroje typu dnscat2, které přenášejí data přes DNS. Běžně dostupné utility, například shred, mohou být zneužity k přepisování logů a stop potřebných pro vyšetřování. V cloudovém linuxovém prostředí může útok skončit také instalací těžebního softwaru, například cpuminer, který spotřebovává procesorový výkon a zvyšuje provozní náklady.
PHASR umožňuje automaticky nebo ručně omezovat odpovídající nástroje i konkrétní akce v nich. Zmenšuje tím prostor, ve kterém se útočník může pohybovat. Omezení jej zároveň může donutit k nápadnějším postupům. I při úspěšném přihlášení tak má méně možností a bezpečnostní dohled, například tým Bitdefender MDR, může dříve získat signály k zásahu.
Shrnutí
Rozšíření PHASR na hlavní operační systémy posiluje prevenci a průběžné omezování útočné plochy. Cílená omezení legitimních nástrojů mohou útočníkovi ztížit nenápadný pohyb v prostředí a podpořit včasné odhalení.
Bitdefender nabízí také Internal Attack Surface Assessment, které pomáhá zjistit, jaké systémové a administrátorské nástroje v prostředí vytvářejí riziko. Další informace o PHASR a jeho technickém fungování jsou dostupné na produktové stránce a v Bitdefender TechZone; odkazy obsahuje původní článek.











