
Nový průnik, recyklovaná data, změna značky, prodaný přístup nebo smyšlené tvrzení. Proč je při reakci důležité tyto situace rozlišit.
V roce 2026 častěji pozorujeme, že stejnou organizaci zveřejní na svých stránkách dvě různé ransomwarové skupiny. Přestali jsme to považovat za kuriozitu a začali zkoumat příčiny. Očekávali jsme jedno vysvětlení, ale našli jsme nejméně pět různých mechanismů.
Tématu jsme se věnovali také v desátém dílu Ctrl-Alt-DECODE a v měsíčním Threat Debrief. Následující rozbor popisuje, proč je správná interpretace těchto tvrzení důležitá pro reakci na incident.
Stejná oběť pod dvěma názvy
Může jít o kartel, ve kterém dvě značky přisoudí stejný průnik sobě. Jindy nezaplacený partner znovu nabídne odcizená data nebo nová skupina oběti jednoduše vymyslí. V praxi ale také vídáme organizace, které po prvním napadení neodstranily podmínky umožňující útok a byly napadeny znovu.
Každé vysvětlení vyžaduje jinou reakci. Rozlišit je není jednoduché.
Než uvedeme čísla, je nutné popsat omezení dat. Jde o záměrně sestavený soubor potvrzených dvojích tvrzení, nikoli náhodný vzorek všech obětí ransomwaru. Z něj nelze vyvozovat četnost jednotlivých mechanismů v celé populaci.
Přiřazení skupiny vychází z jejího vlastního označení na stránce s úniky dat, přestože právě spolehlivost těchto označení je předmětem rozboru. Uváděná data jsou dny zveřejnění tvrzení, nikoli prokázaná data průniků. Časové rozestupy proto neznamenají potvrzený interval mezi dvěma kompromitacemi. Přesto mohou odhalovat vztahy mezi skupinami a způsoby opakovaného vydírání.
Co ukazuje časová osa
Za pět měsíců sledování jsme zdokumentovali 98 jednotlivých zveřejnění týkajících se 49 různých organizací. Každá se objevila pod dvěma názvy skupin, žádná pod třemi nebo více. Shodu oběti jsme ověřovali podle názvu organizace i kořenové domény, aby neunikly varianty domén nebo odlišné způsoby zápisu.
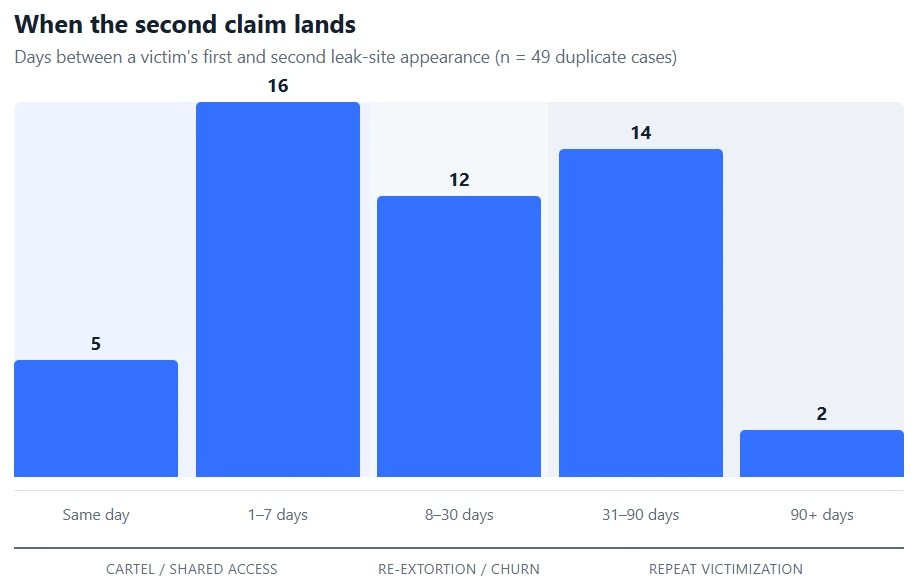
Medián rozdílu mezi prvním a druhým zveřejněním činil 12 dní, průměr přibližně 23 a nejdelší rozestup 96 dní. Pět dvojic bylo zveřejněno stejný den, šestnáct během prvního týdne, dvanáct s odstupem 8 až 30 dní a šestnáct s odstupem nejméně 31 dní.
Zveřejňování tedy většinou nebylo současné. Pozorovali jsme i opakované pořadí skupin: Beast se před Qilin objevil třikrát, The Gentlemen před Qilin rovněž třikrát a Devman před DragonForce třikrát. Jde o vodítka pro další zkoumání vztahů.
Jeden útok, dvě značky
Někdy dva názvy patří stejné operaci. Oběť se objeví dvakrát, protože dvě značky v jedné síti zveřejní stejný průnik. Statistika pak jeden útok započítá dvakrát.
Příkladem je kartelový model DragonForce. Když RansomHub přestal být dostupný, část jeho partnerů přešla na infrastrukturu DragonForce. Qilin, kterému v našem souboru patří 20 z 98 zveřejnění, také přitahuje partnery opouštějící jiné programy. Jeho nárůst na 71 obětí v dubnu 2025 časově souvisel s oznámením nového partnerství.
Opakované pořadí Devman a DragonForce může odpovídat přesunu partnerů ve společné síti. Každý zápis přitom vytváří samostatnou položku na stránce s úniky. Dalším příkladem změny značky je přechod Hunters International na World Leaks, při kterém podle citovaného výzkumu pokračovala technická infrastruktura, kód i vyděračské postupy.
Pro oběť může být v pozadí jediný incident a jedna sada odcizených dat. Považovat pouhou změnu názvu za dva nezávislé útoky vede k chybnému vyhodnocení situace.
Stejná data, další vydírání
Jindy došlo k jednomu průniku, ale stejná data se znovu nabízejí kvůli dalšímu výkupnému. V partnerském modelu ransomwaru zajišťuje partner přístup k oběti, zatímco hlavní program poskytuje šifrování, vyjednávání a stránku s úniky. Partner za to dostává podíl. Pokud peníze nedostane, může data přesunout jinam.
Článek uvádí jako zveřejněný příklad Change Healthcare. Partner skupiny ALPHV/BlackCat údajně nedostal svůj podíl po zaplacení obětí a stejná data se následně měla objevit u RansomHub. Přesná příčinná souvislost vyžaduje ověření, ale mechanismus je důležitý: jedna odcizená datová sada může vést k odděleným pokusům o vydírání pod různými názvy a s několikatýdenním odstupem.
V našem souboru připadá 28 případů na rozestup 1 až 30 dní. Takové postupné zveřejňování může odpovídat předání dat mezi aktéry. Současný prodej stejného přístupu dvěma nezávislým kupcům by mohl častěji vést k časově blízkým zveřejněním. Jde však o vodítko, nikoli důkaz.
Zaplacení jedné skupině nezavazuje dalšího držitele kopie dat. Další platba sama o sobě neřeší původní únik ani kontrolu nad dalšími kopiemi.
Dva skutečné průniky
Obě tvrzení mohou být pravdivá a vztahovat se ke dvěma samostatným napadením. Organizace někdy po prvním incidentu opraví konkrétní zneužitou slabinu, ale ostatní podmínky zůstanou stejné. O měsíce později vstoupí jiná skupina stejnou nebo jinou stále otevřenou cestou.
Samotná data zveřejnění příčinu neukazují. U šestnácti ze 49 dvojic však mezi prvním a druhým tvrzením uplynulo nejméně 31 dní.
Při vyšetřování často nacházíme širší problémy: výměnu jen části kompromitovaných přihlašovacích údajů, slíbené, ale nenasazené vícefaktorové ověřování, nedostatečný dohled nebo síť bez potřebného oddělení. Pořízení nástroje zaměřeného na jednu předchozí techniku nemusí odstranit podmínky, kvůli kterým bylo prostředí snadno napadnutelné.
Další možností je obchodování s přístupy. Zprostředkovatel získá platné přihlašovací údaje při prvním narušení a prodá je více kupcům. Každý pak vede vlastní operaci. Organizace se objeví pod dvěma názvy, protože dvě skupiny koupily stejný klíč.
Pokud se zabezpečení po prvním napadení zásadně nezlepšilo, opakování stejného postupu řešení vytváří podmínky i pro třetí incident.
Tvrzení bez skutečného napadení
Někdy za zveřejněným názvem oběti není průnik vůbec. Skupina si jej vymyslela nebo opsala seznam jiné skupiny.
Příkladem je 0APT, která začátkem roku 2026 uvedla 91 obětí během 48 hodin a v dalším měsíci dalších 458. V dubnu konkurenční KryBit podle citovaných zjištění získal její infrastrukturu a zveřejnil logy. Ukázalo se, že tvrzení nebyla věrohodně podložena. Stránka fungovala z mobilního telefonu a odkazy ke stažení místo odcizených souborů vracely náhodná data.
LockBit po zásahu Operation Cronos zveřejnil údajná data amerického Federálního rezervního systému, která podle citovaného rozboru pocházela z Evolve Bank. Dispossessor zase přebíral seznamy obětí Cl0p, LockBit a Hunters International bez potřeby vlastního přístupu.
V takové situaci je prvním úkolem ověření. Nepodložené tvrzení nemá být automaticky prezentováno jako potvrzený průnik. Vyvolání krizové reakce na základě smyšleného údaje může způsobit další škody.
Jak se zkreslují statistiky
Statistiky vytvořené prostým sběrem příspěvků na stránkách s úniky přebírají i jejich nepřesnosti. Za první čtvrtletí 2026 by takový sběr ukázal 3 014 uváděných obětí oproti 2 616 o rok dříve, tedy přibližně patnáctiprocentní růst.
Po odstranění 549 tvrzení skupiny 0APT zůstává 2 465 obětí, což naopak znamená přibližně šestiprocentní pokles. Jedna smyšlená značka tak může změnit i směr pozorovaného trendu. Jde o počty tvrzení, jejichž věrohodnost je nutné vyhodnocovat.
Jak prověřovat další tvrzení o vaší organizaci
Následující rozhodovací schéma má pomoci určit, co ověřit. Otázky zákonného oznamování musí posoudit právník podle konkrétních okolností; schéma je samo nerozhoduje.
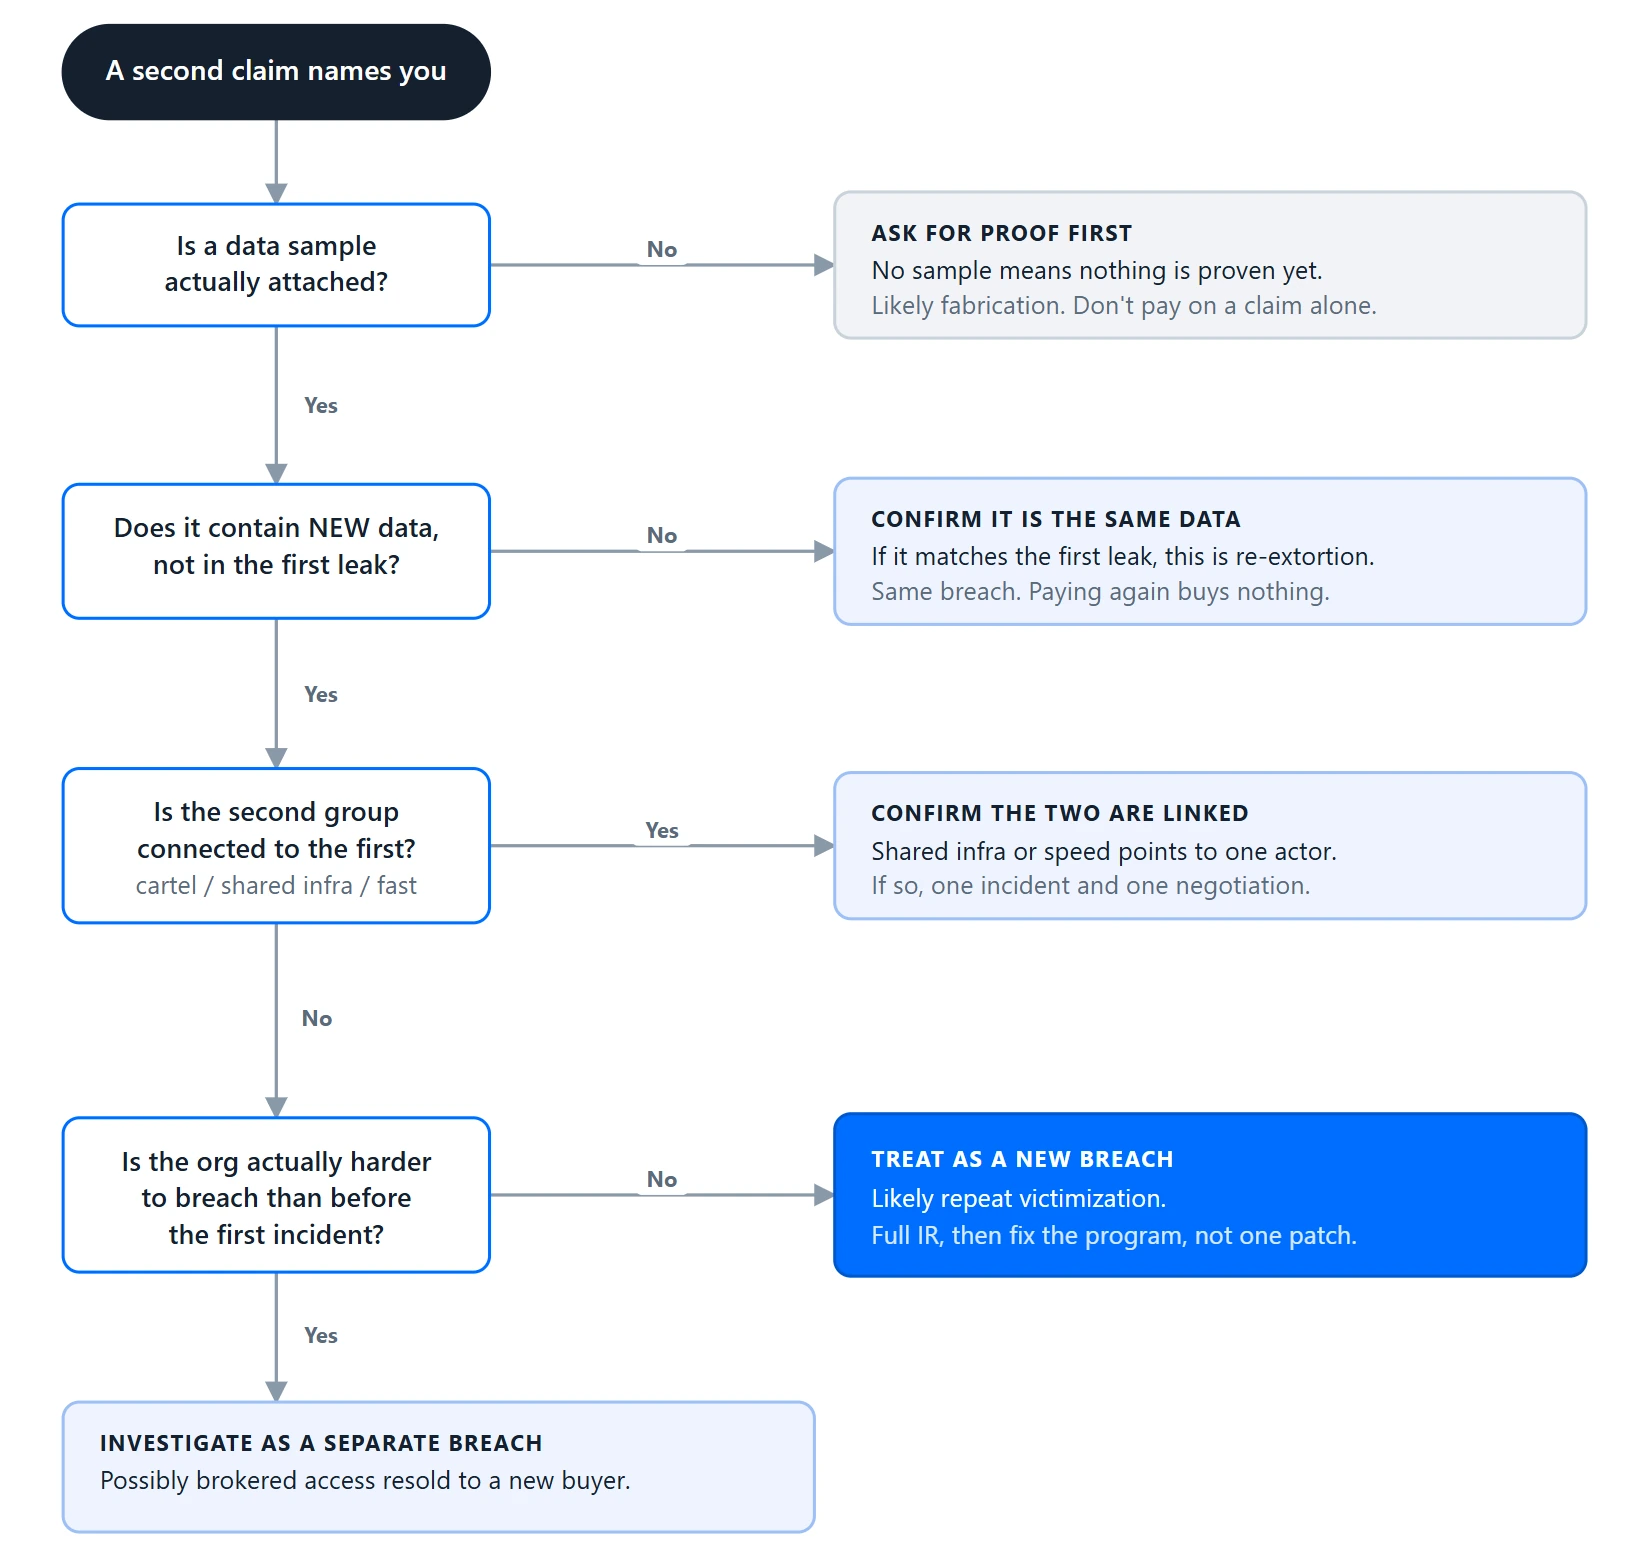
Ověřte, zda existuje skutečný důkaz
Je k názvu organizace připojena věrohodná ukázka dat, nebo jde pouze o položku seznamu? Samotný název ještě neprokazuje přístup do systémů. Absence ukázky může vést k podezření na smyšlené nebo převzaté tvrzení. Než situaci popíšete jako potvrzené napadení, prověřte dostupné důkazy.
Porovnejte ukázku s předchozím únikem
Obsahuje nové soubory, nebo stejná data? Pokud jde o tutéž sadu, může se jednat o další vydírání po původním incidentu. Samotný druhý název skupiny neprokazuje nový přístup ani nezaručuje, že další platba odstraní všechny kopie.
Prověřte vztah mezi skupinami
Sdílená infrastruktura, kartelové vztahy nebo rychlé následování v řádu dnů mohou naznačovat jedinou operaci. Dva názvy automaticky neznamenají dva nezávislé rozhodovatele.
U nových dat hledejte další cestu průniku
Pokud nová data zveřejní nesouvisející skupina s větším odstupem, zkoumejte také změny zabezpečení od prvního incidentu. Jestli se prostředí nezlepšilo, může jít o opakované napadení vyžadující nápravu širšího bezpečnostního programu. Pokud bylo prostředí posíleno a útok přišel jinou cestou, jedním z vysvětlení může být prodaný přístup.
Časové rozestupy jsou pouze orientační. Stejný den může ukazovat na kartel nebo sdílený přístup, dny až týdny na přesun partnera či další vydírání a měsíce na nové napadení. Tato vodítka mají vyšetřování směrovat, nikoli nahrazovat.
Závěr
Rozlišení nového průniku a dalšího projevu starého úniku zásadně mění technickou reakci. Pokud se zabezpečení skutečně nezlepšilo, riziko dalšího incidentu zůstává.
Zaplacení jedné skupině nezavazuje jiné aktéry s vlastní kopií dat. O oznamovacích povinnostech musí rozhodovat odpovědné osoby s právním posouzením. Technická analýza jim má dodat jasnější obraz situace.
Opakovaná tvrzení ukazují, jak obtížně se prostředí ransomwaru interpretuje. Při reakci je nutné rozlišit nový průnik, znovu použitý přístup, recyklovaná data a smyšlené tvrzení. Kontext je stejně důležitý jako samotné zveřejnění.











